Antivírus e EDR Corporativo: Qual a Diferença
Antivírus e EDR Corporativo: Qual a Diferença e Por Que Importa
Antivírus corporativo bloqueia ameaças conhecidas antes que elas rodem no notebook. EDR corporativo (Endpoint Detection and Response) vai além: monitora o comportamento do equipamento em tempo real, registra o que aconteceu e permite isolar a máquina à distância quando algo passa despercebido. Um bloqueia na porta, o outro vigia o que já entrou.
A seguir, veja o que cada camada faz de fato, onde o antivírus sozinho deixa de ser suficiente e como saber se a sua empresa já precisa de EDR corporativo no parque de notebooks.
O que é antivírus corporativo e o que ele realmente cobre
Antivírus corporativo funciona por assinatura e heurística: ele compara arquivos e processos com uma base de ameaças conhecidas e bloqueia o que reconhece como malicioso. É rápido, roda em segundo plano sem exigir intervenção e resolve a maior parte dos ataques genéricos, como vírus antigos, trojans comuns e a maioria dos anexos maliciosos que chegam por e-mail.
O limite dele é justamente esse: antivírus corporativo protege bem contra o que já é conhecido. Contra uma ameaça nova, um ataque direcionado ou um invasor que já conseguiu credenciais válidas e está se movendo dentro da rede sem usar nenhum arquivo malicioso, a detecção por assinatura não tem o que comparar.
O que é EDR corporativo e o que muda em relação ao antivírus
EDR corporativo não pergunta “esse arquivo é conhecido como malicioso?”. Ele pergunta “esse comportamento é normal para esse notebook?”. Em vez de checar arquivos contra uma lista, o EDR corporativo monitora continuamente processos, conexões de rede e alterações no sistema, e sinaliza qualquer coisa fora do padrão, mesmo sem nenhum malware identificado envolvido.
Três capacidades separam o EDR corporativo do antivírus tradicional:
- Visibilidade contínua. Registra o que aconteceu no equipamento, não só o que foi bloqueado, criando um histórico investigável depois de um incidente.
- Resposta ativa. Permite isolar o notebook da rede remotamente assim que um comportamento suspeito é detectado, contendo o problema antes que ele se espalhe.
- Detecção comportamental. Identifica ataques que não dependem de um arquivo malicioso reconhecível, como o uso indevido de credenciais já válidas.
Antivírus vs EDR corporativo: comparação direta
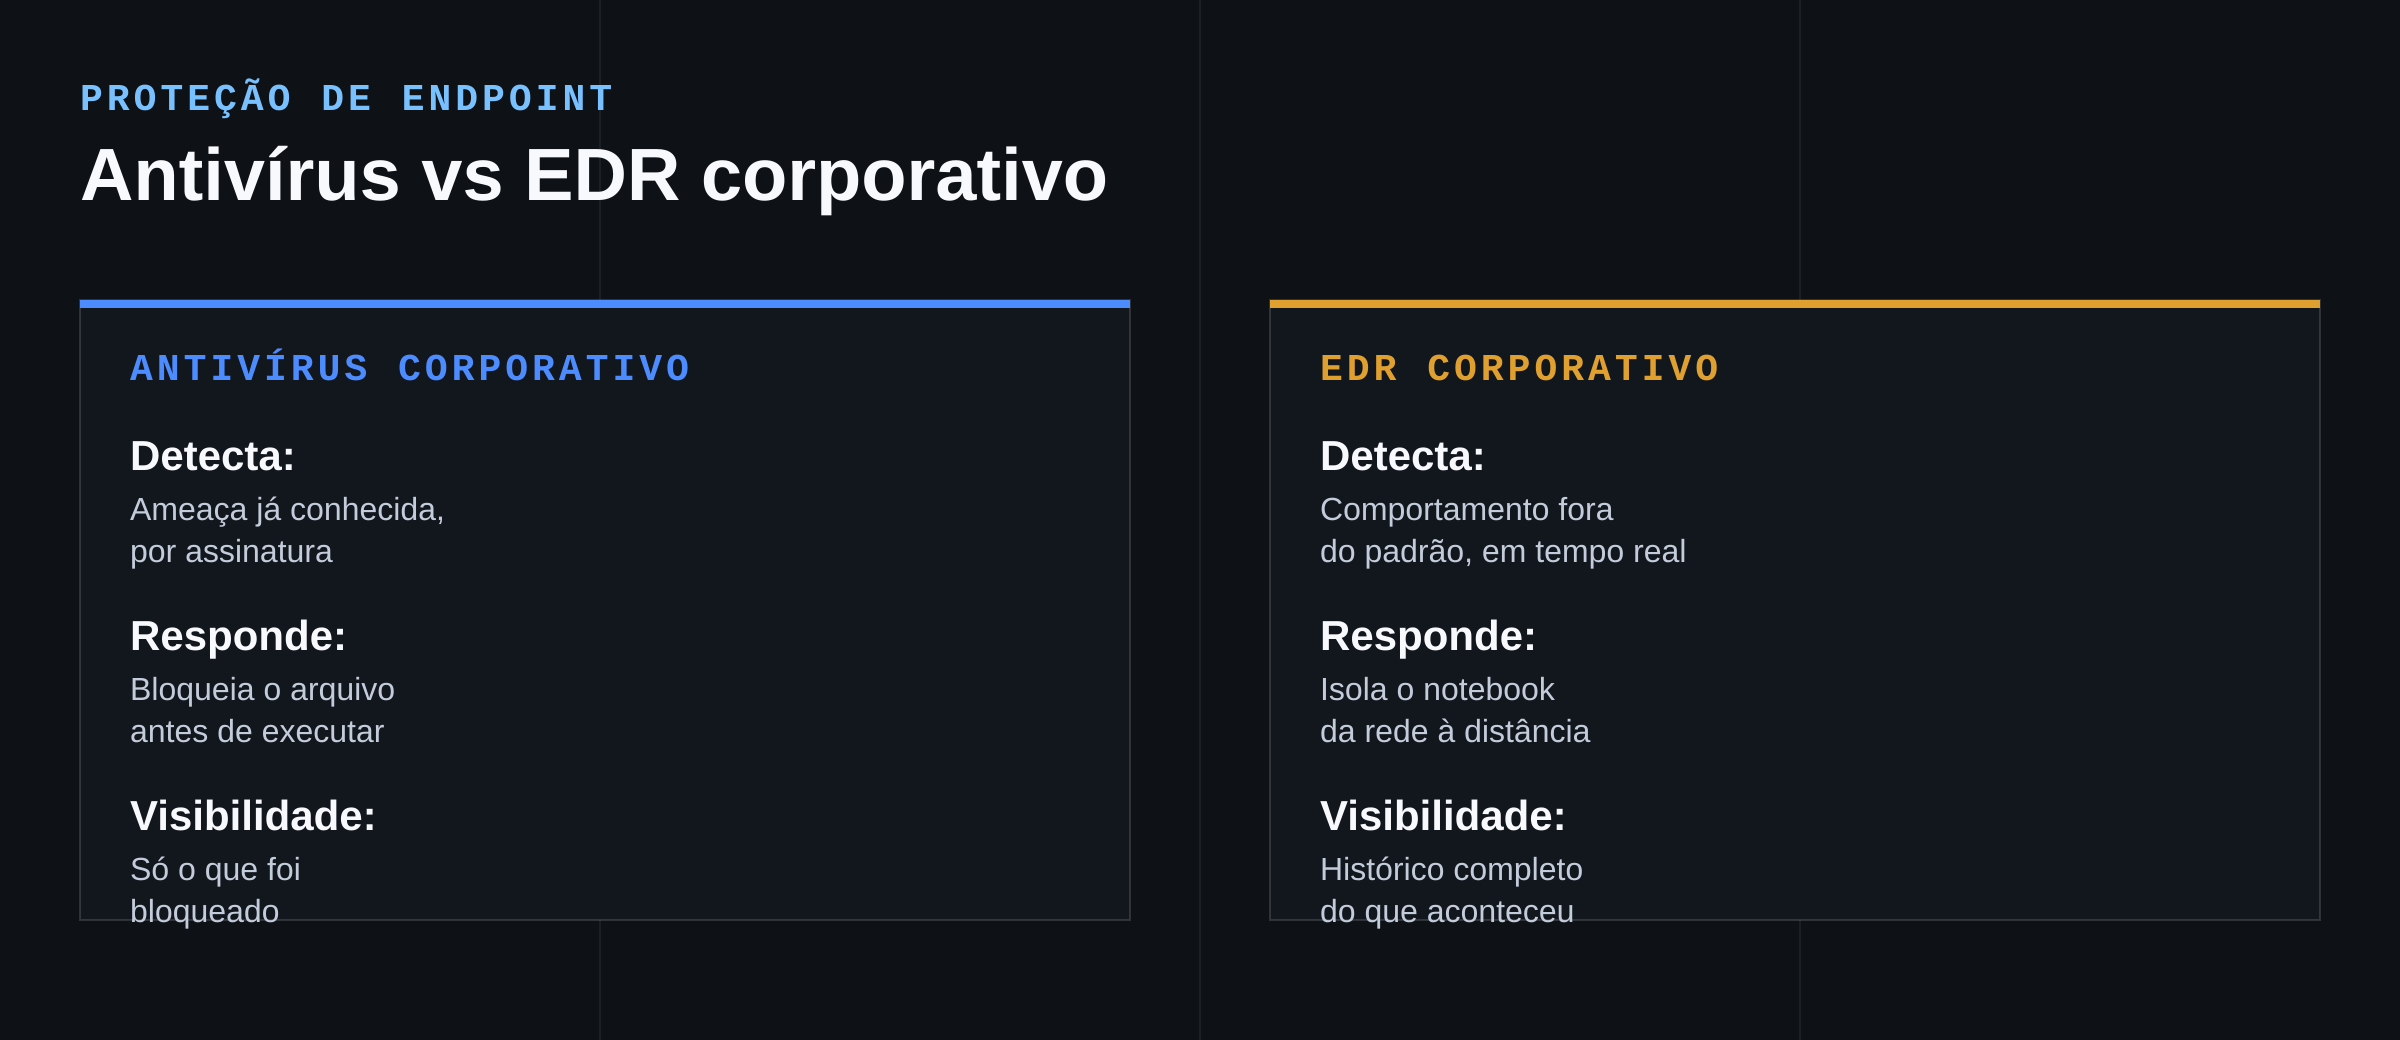
Na prática, os dois não competem entre si: EDR corporativo normalmente roda em cima da proteção antivírus, não no lugar dela. O antivírus segura o volume de ameaças óbvias; o EDR cobre o que passa por essa primeira camada.
Por que só antivírus não é mais suficiente
Três mudanças no cenário de ameaças tornaram o antivírus isolado insuficiente pra empresas com um parque de notebooks relevante:
Primeiro, ataques direcionados usam ferramentas legítimas do próprio Windows para se mover dentro da rede, sem nunca instalar um arquivo que um antivírus reconheça como malicioso. Segundo, sistemas fora de suporte param de receber correção de vulnerabilidade, exatamente o tipo de falha que um ataque comportamental explora; é o mesmo risco descrito no fim do suporte do Windows 10, que deixa o sistema operacional sem patch de segurança novo. Terceiro, quando um notebook é comprometido, a empresa só consegue reconstituir o que aconteceu se houver um registro de comportamento, algo que o antivírus tradicional não guarda.
Essas três lacunas conectam direto com um ponto já coberto na segurança de dados em notebooks corporativos: criptografia, MFA e MDM protegem o dado em repouso e em trânsito, mas nenhum dos dois detecta um comportamento anômalo acontecendo agora, em tempo real, num notebook específico.
Quando a empresa precisa de EDR corporativo
Alguns sinais indicam que o parque de TI já passou do ponto em que antivírus sozinho é suficiente:
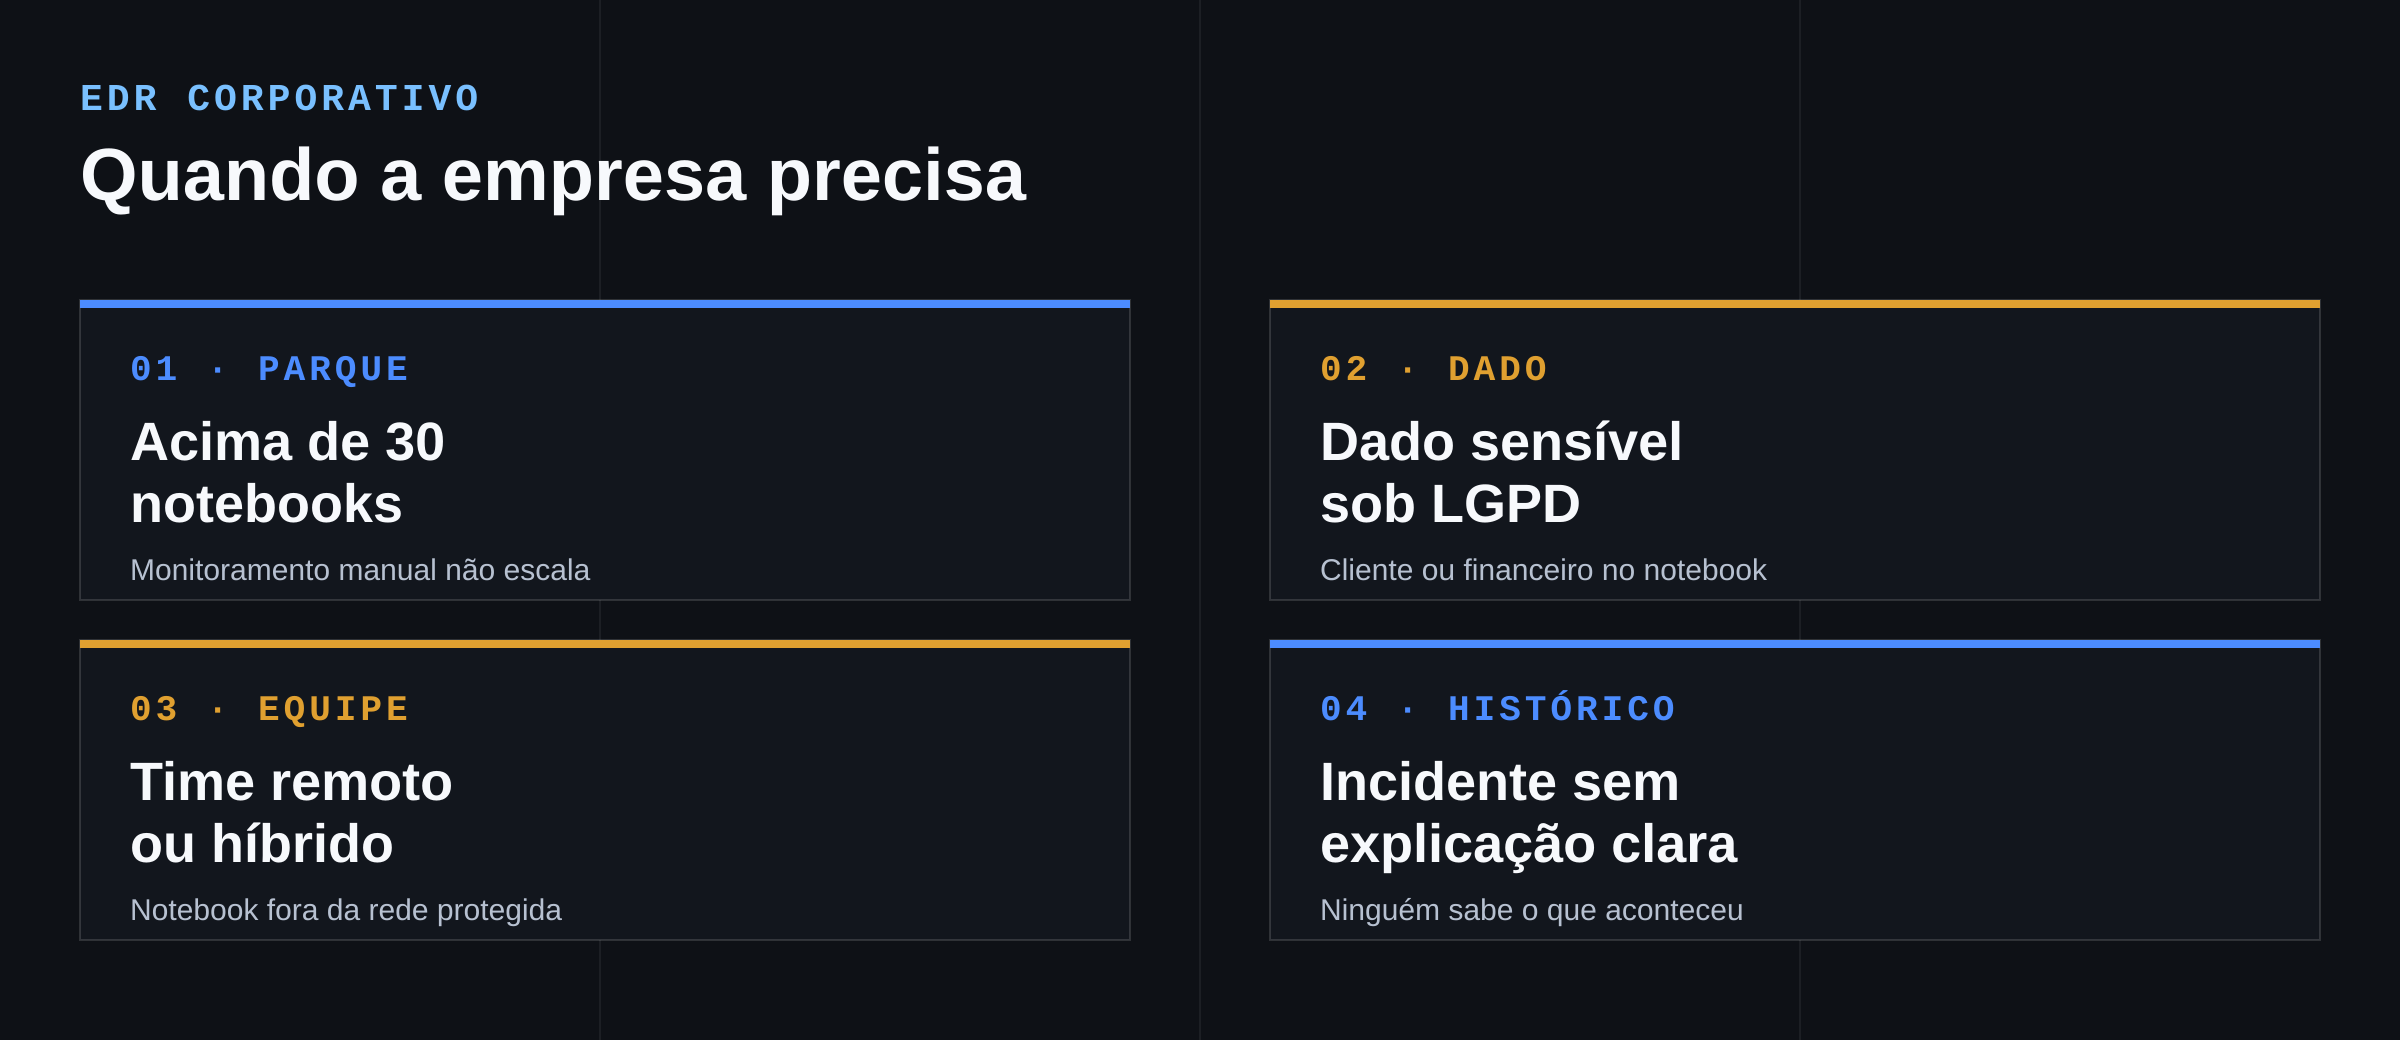
Se dois ou mais desses sinais descrevem a sua empresa, vale avaliar EDR corporativo antes que um incidente force essa decisão sob pressão.
Como aplicar EDR corporativo no parque de notebooks sem complicar
Implementar EDR corporativo não exige trocar o antivírus atual nem reconstruir a infraestrutura de TI do zero:
- Mapeie o parque real primeiro. EDR corporativo só cobre o que está instalado; qualquer notebook fora do inventário fica sem monitoramento, mesmo que a licença exista.
- Priorize os equipamentos com mais exposição. Notebooks de quem acessa dado financeiro, de cliente ou de sistemas críticos entram primeiro na cobertura.
- Defina quem responde ao alerta. EDR corporativo gera sinais em tempo real; sem um responsável definido pra agir sobre eles, a detecção não vira contenção.
- Inclua o fim de vida do equipamento no processo. Um notebook substituído continua com o agente de EDR instalado até ser formalmente desligado; isso passa pelo mesmo cuidado do descarte de notebooks corporativos, que já trata da limpeza segura do equipamento aposentado.
Fale com quem ajuda a reforçar a segurança do seu parque de TI
A Note B2B equipa empresas com notebooks Dell, Lenovo e HP prontos para rodar antivírus corporativo e EDR corporativo sem perda de desempenho, além de apoiar a configuração dessas camadas de proteção no parque já existente. Fale agora com nosso time comercial pelo WhatsApp e receba uma avaliação sem compromisso: +55 11 91779-6473.
PRÓXIMO PASSO