Treinamento de TI: Reduza Chamados e Riscos
Treinamento de TI: Reduza Chamados e Riscos
Treinamento de TI para colaboradores é o conjunto de instruções práticas (como trocar senha, reportar um e-mail suspeito, usar o notebook corporativo e abrir um chamado corretamente) que a empresa ensina no onboarding e reforça periodicamente. Sem ele, o suporte vira uma fila de perguntas repetidas e a segurança do parque depende da sorte de cada usuário não clicar no link errado.
A maioria das empresas B2B investe em equipamento (notebook, firewall, antivírus) e esquece a camada que opera tudo isso: a pessoa. O resultado aparece em dois lugares ao mesmo tempo: no volume de chamados do sistema de chamados de TI e nos incidentes que o antivírus ou EDR não consegue bloquear sozinho, porque dependem de uma decisão humana (clicar, baixar, compartilhar senha).
Por que o chamado repetido custa mais do que parece
Um chamado de “esqueci a senha” ou “não sei anexar arquivo” parece trivial isoladamente, mas multiplicado por dezenas de colaboradores todo mês ele consome horas de um técnico que poderia estar resolvendo problema de infraestrutura. Empresas que medem indicadores de TI do parque de notebooks costumam descobrir que uma fatia relevante dos tickets de N1 é dúvida de uso, não defeito, e dúvida de uso se resolve com treinamento, não com troca de equipamento.
Isso também pesa no SLA. Cada chamado básico que entra na fila atrasa o chamado que realmente é urgente, e o impacto fica visível no SLA de suporte combinado com o cliente interno ou externo. Reduzir o volume de chamados evitáveis é uma forma direta de melhorar o tempo de resposta sem contratar mais gente.
O que ensinar: os quatro blocos essenciais
Treinamento de TI não precisa ser um curso longo. Quatro blocos cobrem a maior parte do risco e do volume de chamado:
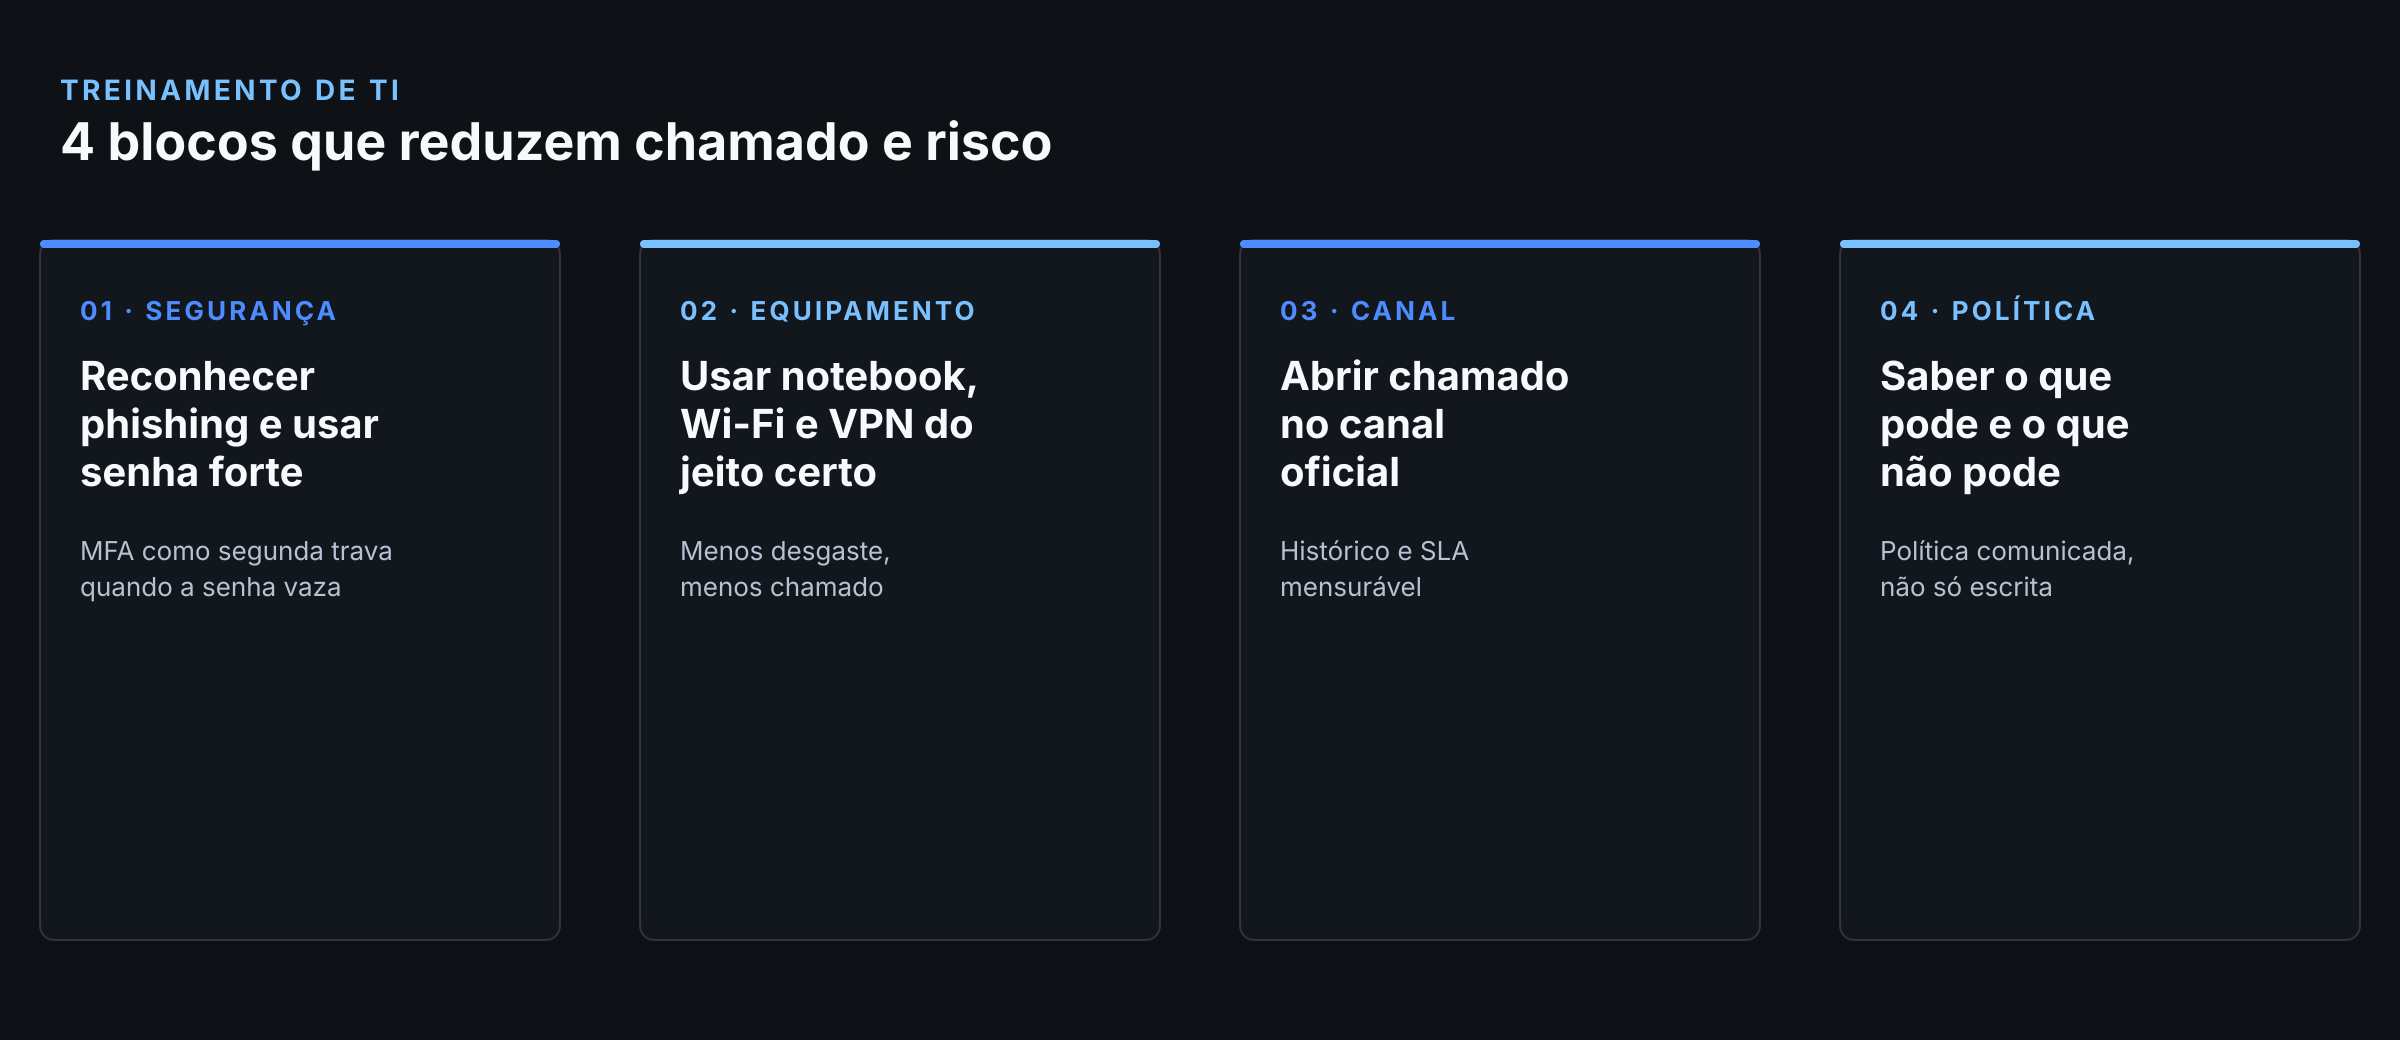
1. Segurança básica (phishing e senha)
O colaborador precisa reconhecer um e-mail de phishing (remetente estranho, link encurtado, urgência artificial como “sua conta será bloqueada em 1 hora”) e saber que o caminho certo é reportar, não clicar. Isso se conecta diretamente com a gestão de senhas corporativa: senha forte e única por serviço, nunca reaproveitada, e o motivo pelo qual a autenticação multifator (MFA) existe como segunda trava quando a senha vaza.
2. Uso correto do equipamento
Como conectar ao Wi-Fi corporativo, quando usar a VPN, como fazer backup do que está no desktop local e o que fazer antes de levar o notebook para manutenção. Equipamento mal usado gera chamado e também desgaste prematuro do hardware, que depois aparece como custo de depreciação de notebooks corporativos maior do que o esperado.
3. Canal certo de chamado
Muito colaborador abre chamado errado: manda mensagem direto pro técnico no WhatsApp pessoal, ou nem abre chamado e só reclama verbalmente. Ensinar o canal oficial (portal, e-mail, ramal) é o que faz o sistema de chamados de TI funcionar como deveria, com histórico e SLA mensurável.
4. Política de uso aceitável
O colaborador precisa saber, de forma simples, o que pode e o que não pode fazer no equipamento da empresa (instalar software pessoal, usar para fins particulares, conectar pendrive não autorizado). Isso é a aplicação prática da política de uso aceitável de TI: a política só funciona se for comunicada, não só documentada.
Quando treinar: onboarding, troca de equipamento e reforço anual
O momento mais barato para treinar é o onboarding, quando o colaborador ainda está formando o hábito. Empresas que já estruturaram um processo de onboarding de TI normalmente incluem essa trilha junto da entrega do notebook, já que é o momento em que a pessoa está mais receptiva a aprender o fluxo certo, antes de criar maus hábitos.
O segundo momento é a troca de equipamento ou sistema: migração de Windows, novo antivírus, nova política de senha. Qualquer mudança de ferramenta gera um pico natural de chamado se não vier acompanhada de uma comunicação curta explicando o que muda.
O terceiro é o reforço periódico, pelo menos uma vez por ano, porque conscientização em segurança decai com o tempo: phishing evolui, e o colaborador que aprendeu a reconhecer o golpe de 2024 pode não reconhecer a variação de 2026.
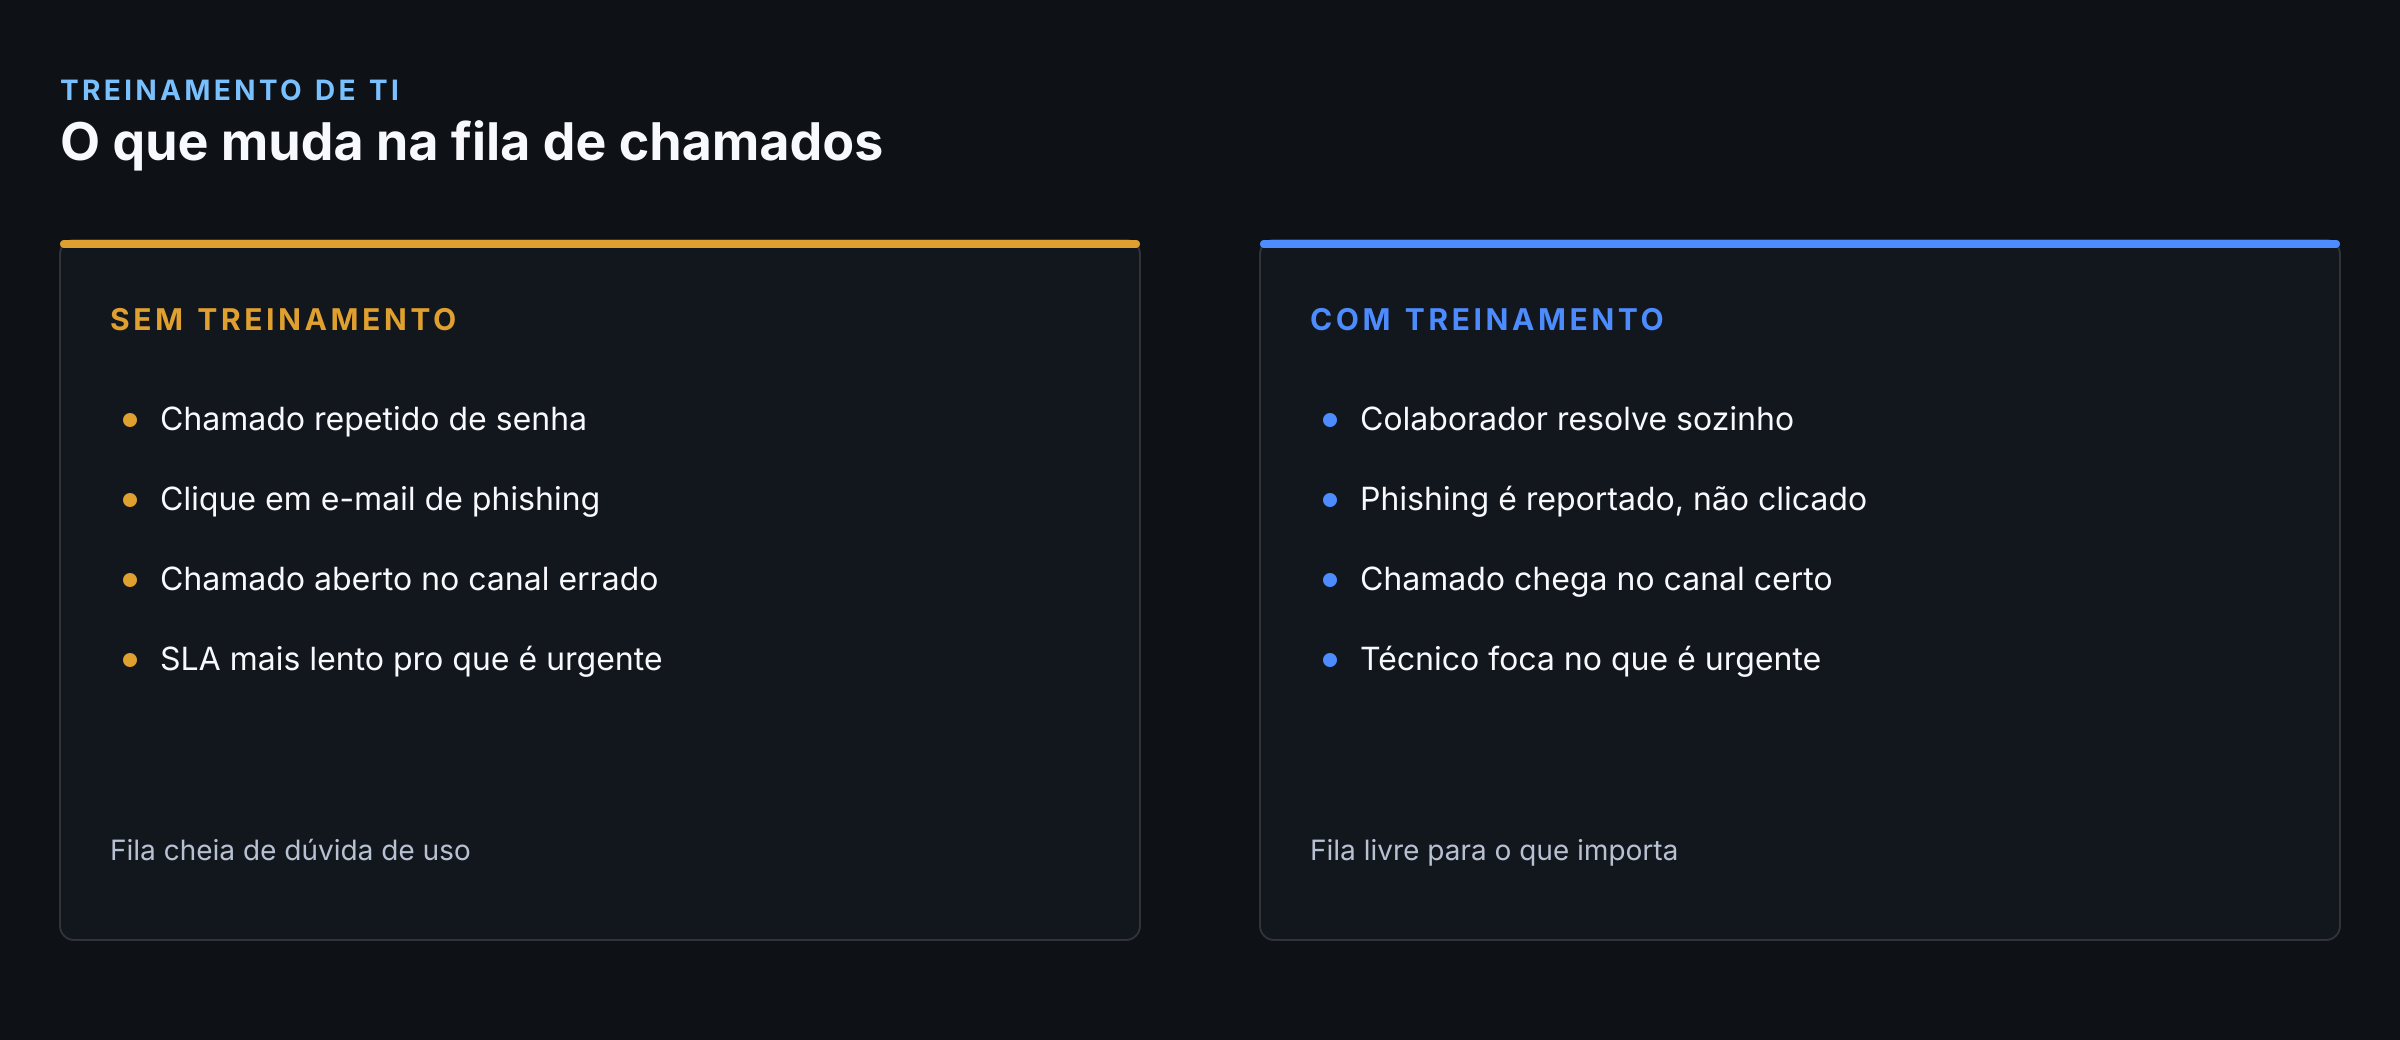
Como medir se o treinamento funcionou
Treinamento sem medição é só boa intenção. Dois sinais mostram se está funcionando:
- Volume de chamados de N1 por colaborador caindo mês a mês, visível no mesmo painel que acompanha os indicadores de TI do parque.
- Taxa de clique em simulação de phishing caindo em campanhas de teste controladas, se a empresa já roda esse tipo de simulação.
Se nenhum dos dois números muda depois de seis meses, o problema não é falta de treinamento: é que o conteúdo não está chegando ao colaborador certo, ou o formato (e-mail longo, PDF que ninguém abre) não funciona. Vale trocar para algo mais curto e mais frequente antes de assumir que treinamento não funciona.
Treinamento não substitui suporte estruturado
Treinar o colaborador reduz o volume, mas não elimina a necessidade de um suporte bem desenhado por trás. Se sua empresa ainda não tem um fluxo claro de triagem e atendimento, vale revisar o sistema de chamados de TI e considerar se faz sentido um help desk terceirizado para dar conta do volume enquanto o treinamento reduz a demanda ao longo do tempo.
A Note B2B ajuda empresas a estruturar parque de notebooks, suporte e os processos que reduzem chamado evitável, da política de uso ao equipamento certo para cada função. Fale com a gente no WhatsApp +55 11 91779-6473 e veja como organizar isso na sua operação.
PRÓXIMO PASSO