Autenticação Multifator (MFA) na Empresa
O Que É Autenticação Multifator (MFA)
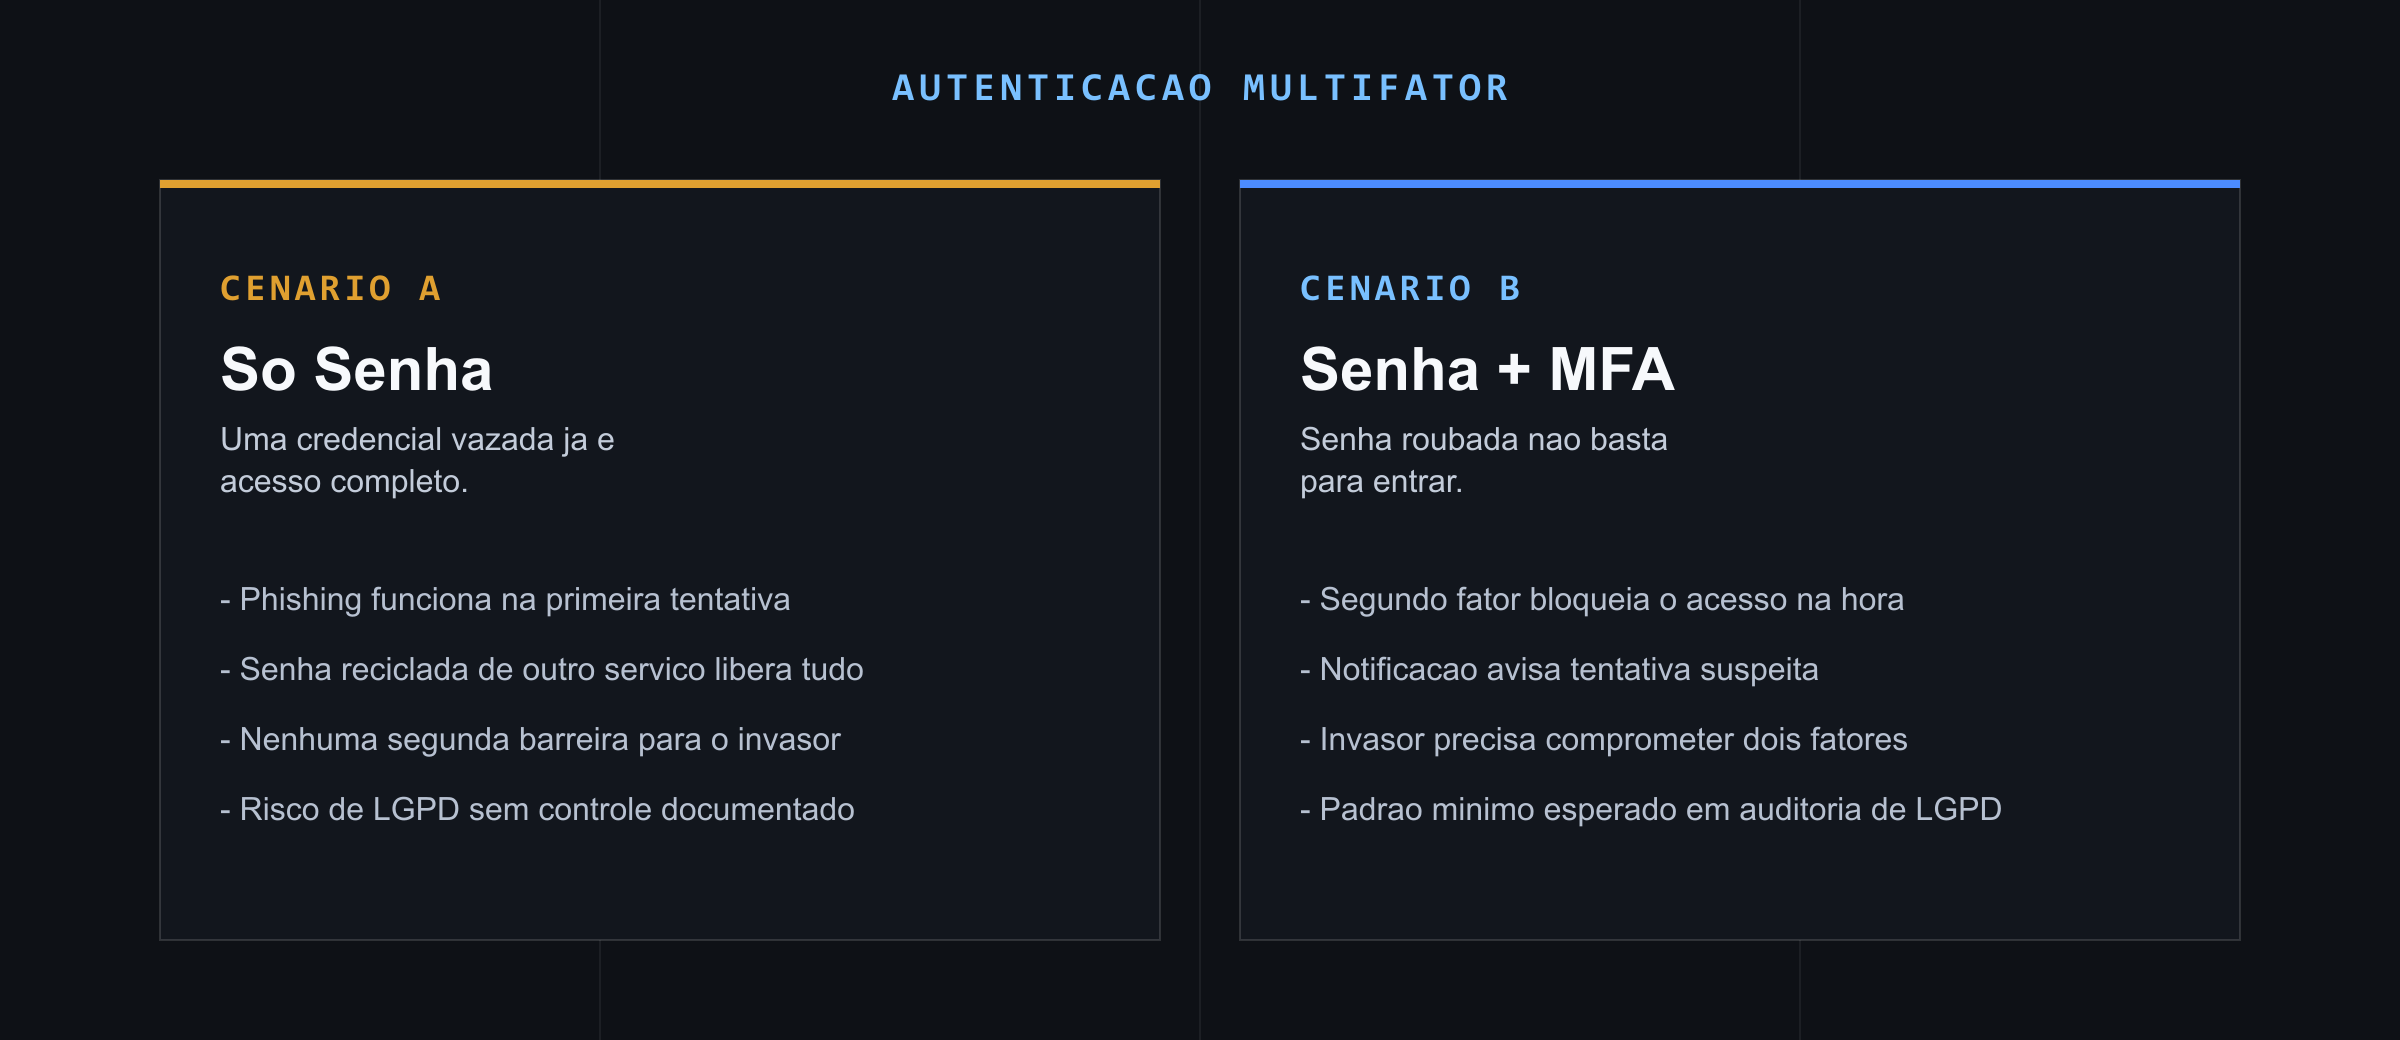
Autenticação multifator (MFA, do inglês multi-factor authentication) exige uma segunda prova de identidade além da senha para liberar o acesso a um sistema, geralmente um código temporário no celular, uma notificação para aprovar ou uma chave física. Mesmo que a senha seja roubada, vazada ou adivinhada, quem tenta entrar sem o segundo fator fica bloqueado na porta.
Isso muda o cálculo de risco de forma direta: uma senha sozinha é um segredo único que, uma vez exposto, dá acesso completo. Com MFA corporativo ativo, o invasor precisa comprometer dois fatores diferentes ao mesmo tempo, o que é ordens de grandeza mais difícil e caro de fazer em escala.
Por Que Senha Sozinha Não Basta Mais
A maioria das invasões corporativas de hoje não depende de quebrar criptografia, depende de phishing, reuso de senha entre serviços pessoais e corporativos, ou credencial vazada em algum incidente de terceiros que nada tem a ver com a empresa. Nenhuma dessas falhas é resolvida por uma política de senha mais forte.
Alguns sinais de que a empresa já passou do ponto de depender só de senha:
- Colaboradores acessam e-mail corporativo, ERP ou VPN do celular pessoal ou de notebook fora do inventário.
- Já houve pelo menos uma tentativa de phishing direcionado a alguém do time (mesmo sem sucesso).
- Contas de administrador de sistema, financeiro ou RH não têm segundo fator, só senha.
- A empresa trabalha com dados protegidos pela LGPD e não documenta nenhuma camada extra de controle de acesso.
Qualquer um desses pontos já justifica priorizar MFA corporativo antes de outro investimento em TI.
Como Implementar MFA Sem Travar o Time
O erro mais comum ao ativar MFA corporativo é exigir o segundo fator em tudo, de uma vez, sem aviso. Isso gera resistência e gente anotando código em post-it, o oposto do objetivo. A sequência que funciona na prática:
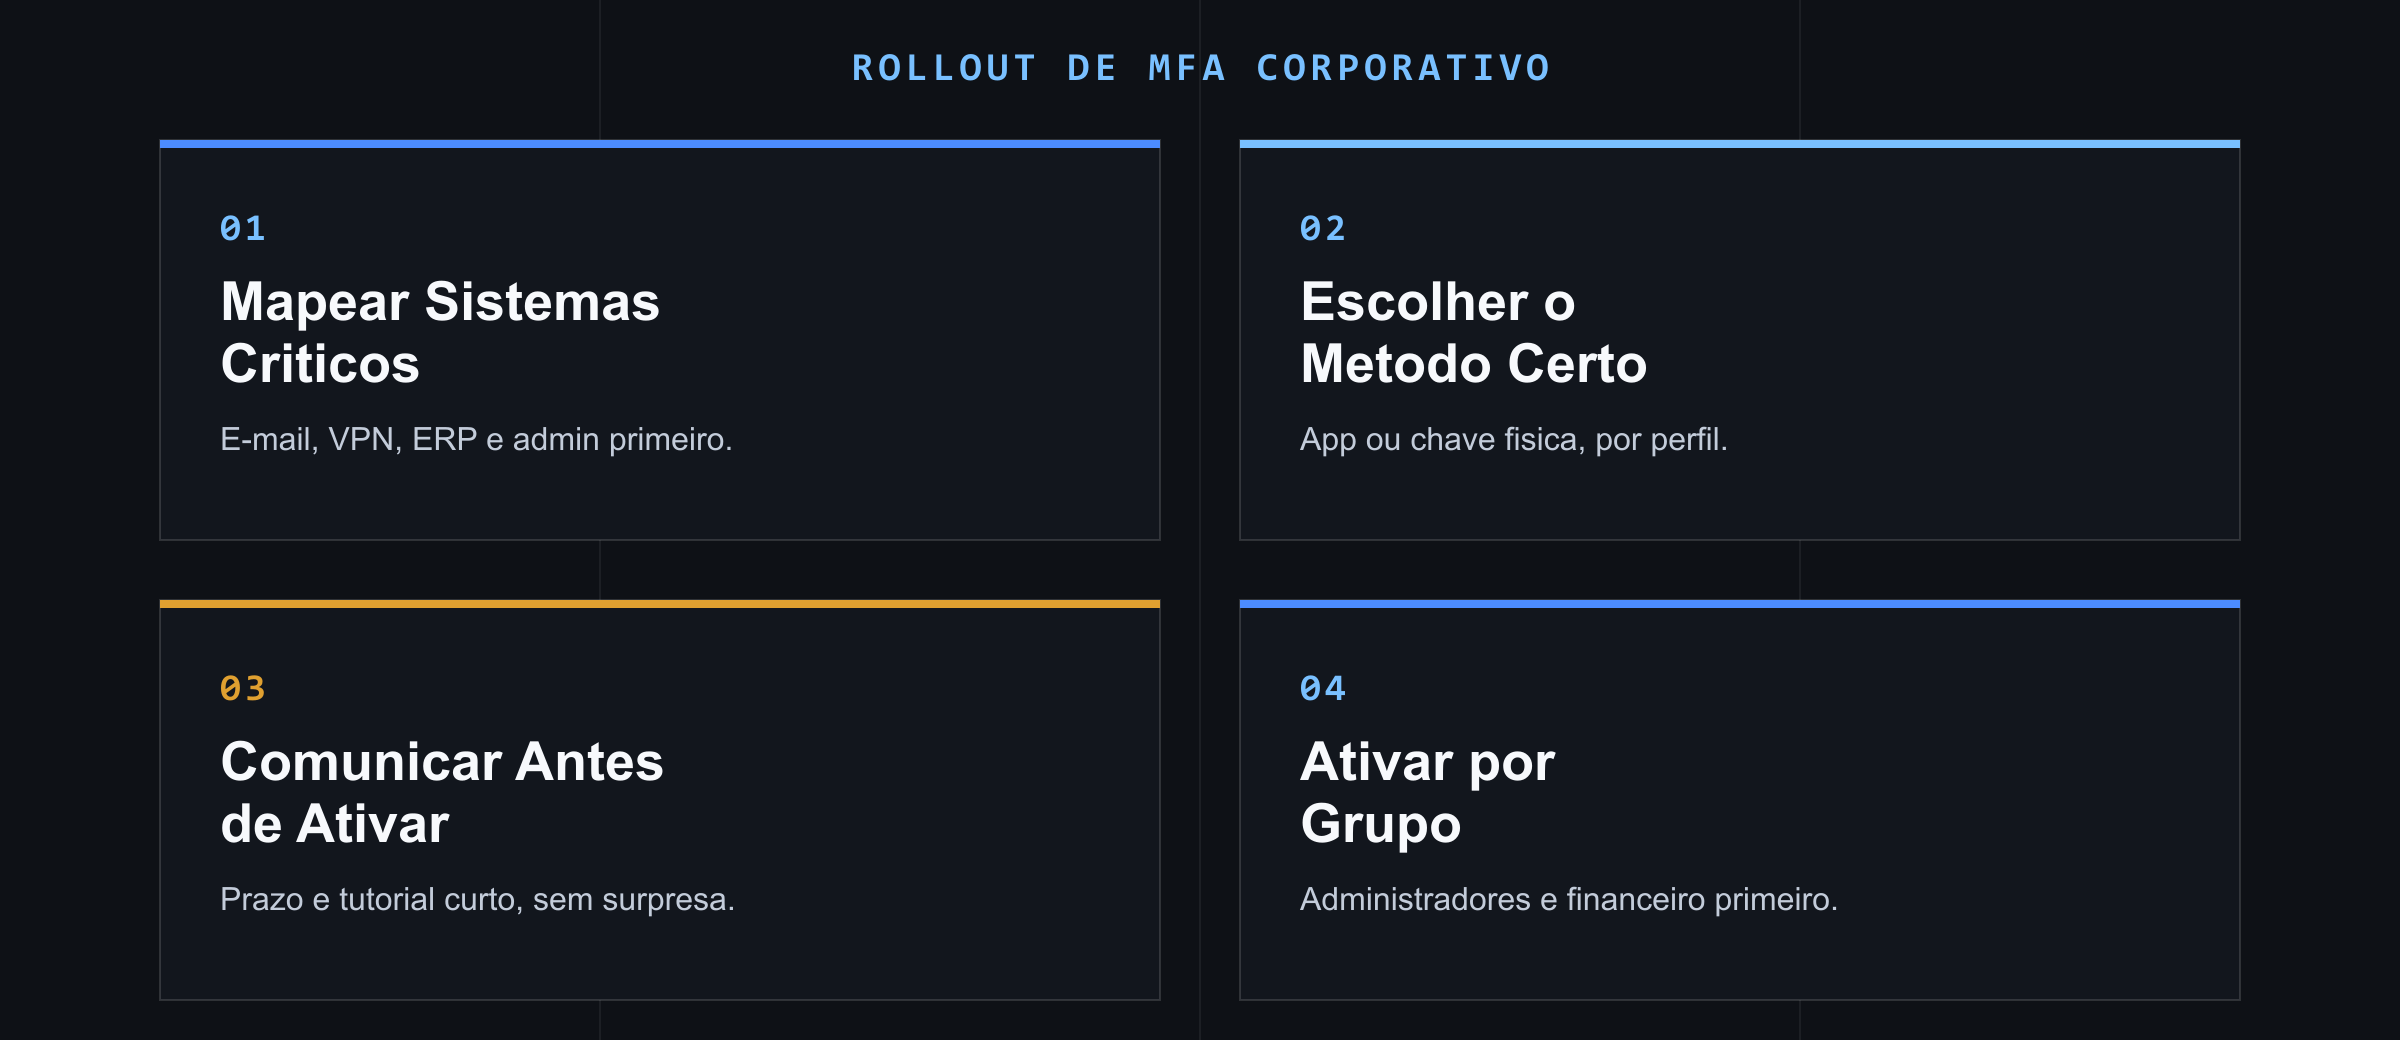
- Mapear os sistemas críticos primeiro: e-mail corporativo, VPN, ERP, acesso de administrador e qualquer sistema com dado financeiro ou de cliente.
- Escolher o método certo pra cada perfil: notificação por aplicativo (mais rápido, exige celular corporativo ou BYOD liberado) ou chave física (mais seguro, melhor pra contas de administrador).
- Comunicar antes de ativar, com prazo e tutorial curto, sem surpreender o time na segunda-feira de manhã.
- Ativar por grupo, não para todo mundo no mesmo dia: administradores e financeiro primeiro, resto da empresa depois, com suporte de TI de prontidão na primeira semana de cada grupo.
Esse rollout em etapas é o mesmo raciocínio usado para liberar BYOD na empresa: mudança de acesso sem comunicação prévia gera contorno informal da regra, que é exatamente o risco que a mudança deveria eliminar.
MFA e as Outras Camadas de Segurança do Parque
Autenticação multifator protege a porta de entrada, mas não substitui as outras camadas de segurança que já deveriam existir no parque de notebooks corporativos:
- A segurança de dados em notebooks corporativos cobre o que acontece depois que alguém já está logado, com dado em repouso e em trânsito.
- A diferença entre antivírus e EDR corporativo é sobre detectar comportamento malicioso já dentro do sistema, outra camada que o MFA não cobre.
- Uma VPN corporativa bem configurada, combinada com MFA no próprio acesso à VPN, fecha boa parte do caminho que um time remoto usa para chegar aos sistemas internos.
Nenhuma camada substitui a outra. MFA corporativo reduz drasticamente o risco de credencial comprometida; as demais cuidam do que acontece antes e depois desse ponto de entrada.
MFA e LGPD: o Que Muda na Prática
A LGPD não exige explicitamente MFA por nome, mas exige medidas técnicas adequadas para proteger dado pessoal contra acesso não autorizado. Em qualquer incidente com dado de cliente ou colaborador, a primeira pergunta de uma auditoria é como o acesso era controlado. “Só senha” é uma resposta cada vez mais difícil de sustentar quando o mercado já trata MFA corporativo como controle básico, não avançado.
Fale com a Note B2B sobre Segurança de Acesso
A Note B2B ajuda empresas a planejar a segurança do parque de notebooks de ponta a ponta, do controle de acesso até o equipamento em si, com equipe consultiva que entende tanto de TI quanto de compra corporativa.
Fale com a gente pelo WhatsApp: +55 11 91779-6473.
PRÓXIMO PASSO