Firewall Corporativo: Appliance ou Software
Firewall Corporativo: Appliance ou Software, Qual Escolher
Firewall corporativo físico (appliance) processa o tráfego da rede em hardware dedicado, antes de ele chegar a qualquer servidor ou notebook; firewall em software roda dentro de uma máquina virtual ou de cada endpoint, sem equipamento próprio. A escolha certa depende de três coisas: quantos usuários e quanto tráfego passam pela rede, se a empresa já tem infraestrutura de virtualização madura, e se o orçamento é de capital (compra) ou de assinatura mensal.
A seguir, veja a diferença de desempenho e gestão entre os dois modelos, quando um appliance físico se paga e quando um firewall em software resolve melhor, além de como dimensionar a compra para o parque de TI sem pagar por capacidade que a empresa nunca vai usar.
O Que o Firewall Corporativo Faz de Fato
O firewall é o ponto de controle entre a rede interna da empresa e a internet (ou entre segmentos internos, como financeiro e produção): ele inspeciona cada pacote de tráfego e decide, com base em regras, o que passa e o que é bloqueado. Num parque de TI corporativo, essa função normalmente vem combinada com outras camadas num único equipamento chamado UTM (Unified Threat Management): VPN, filtro de conteúdo, prevenção de intrusão e, em modelos mais completos, inspeção de tráfego criptografado.
Isso é diferente do firewall que já vem embutido no sistema operacional de cada notebook. Aquele protege uma máquina isolada; o firewall corporativo protege a rede inteira, o que importa porque um único ponto mal configurado na borda da rede expõe todos os dispositivos conectados a ela, não só um.
Firewall Appliance: Quando o Hardware Dedicado Compensa
O appliance físico é um equipamento dedicado só para essa função, com chip próprio para inspecionar tráfego em alta velocidade sem competir por recursos com outra carga de trabalho. Isso compensa quando a rede tem volume de tráfego alto e constante (escritório com 50+ usuários, link de internet rápido, tráfego de voz ou vídeo sensível a latência) e quando a empresa quer um ponto único, visível e isolado, mais simples de auditar numa revisão de compliance.
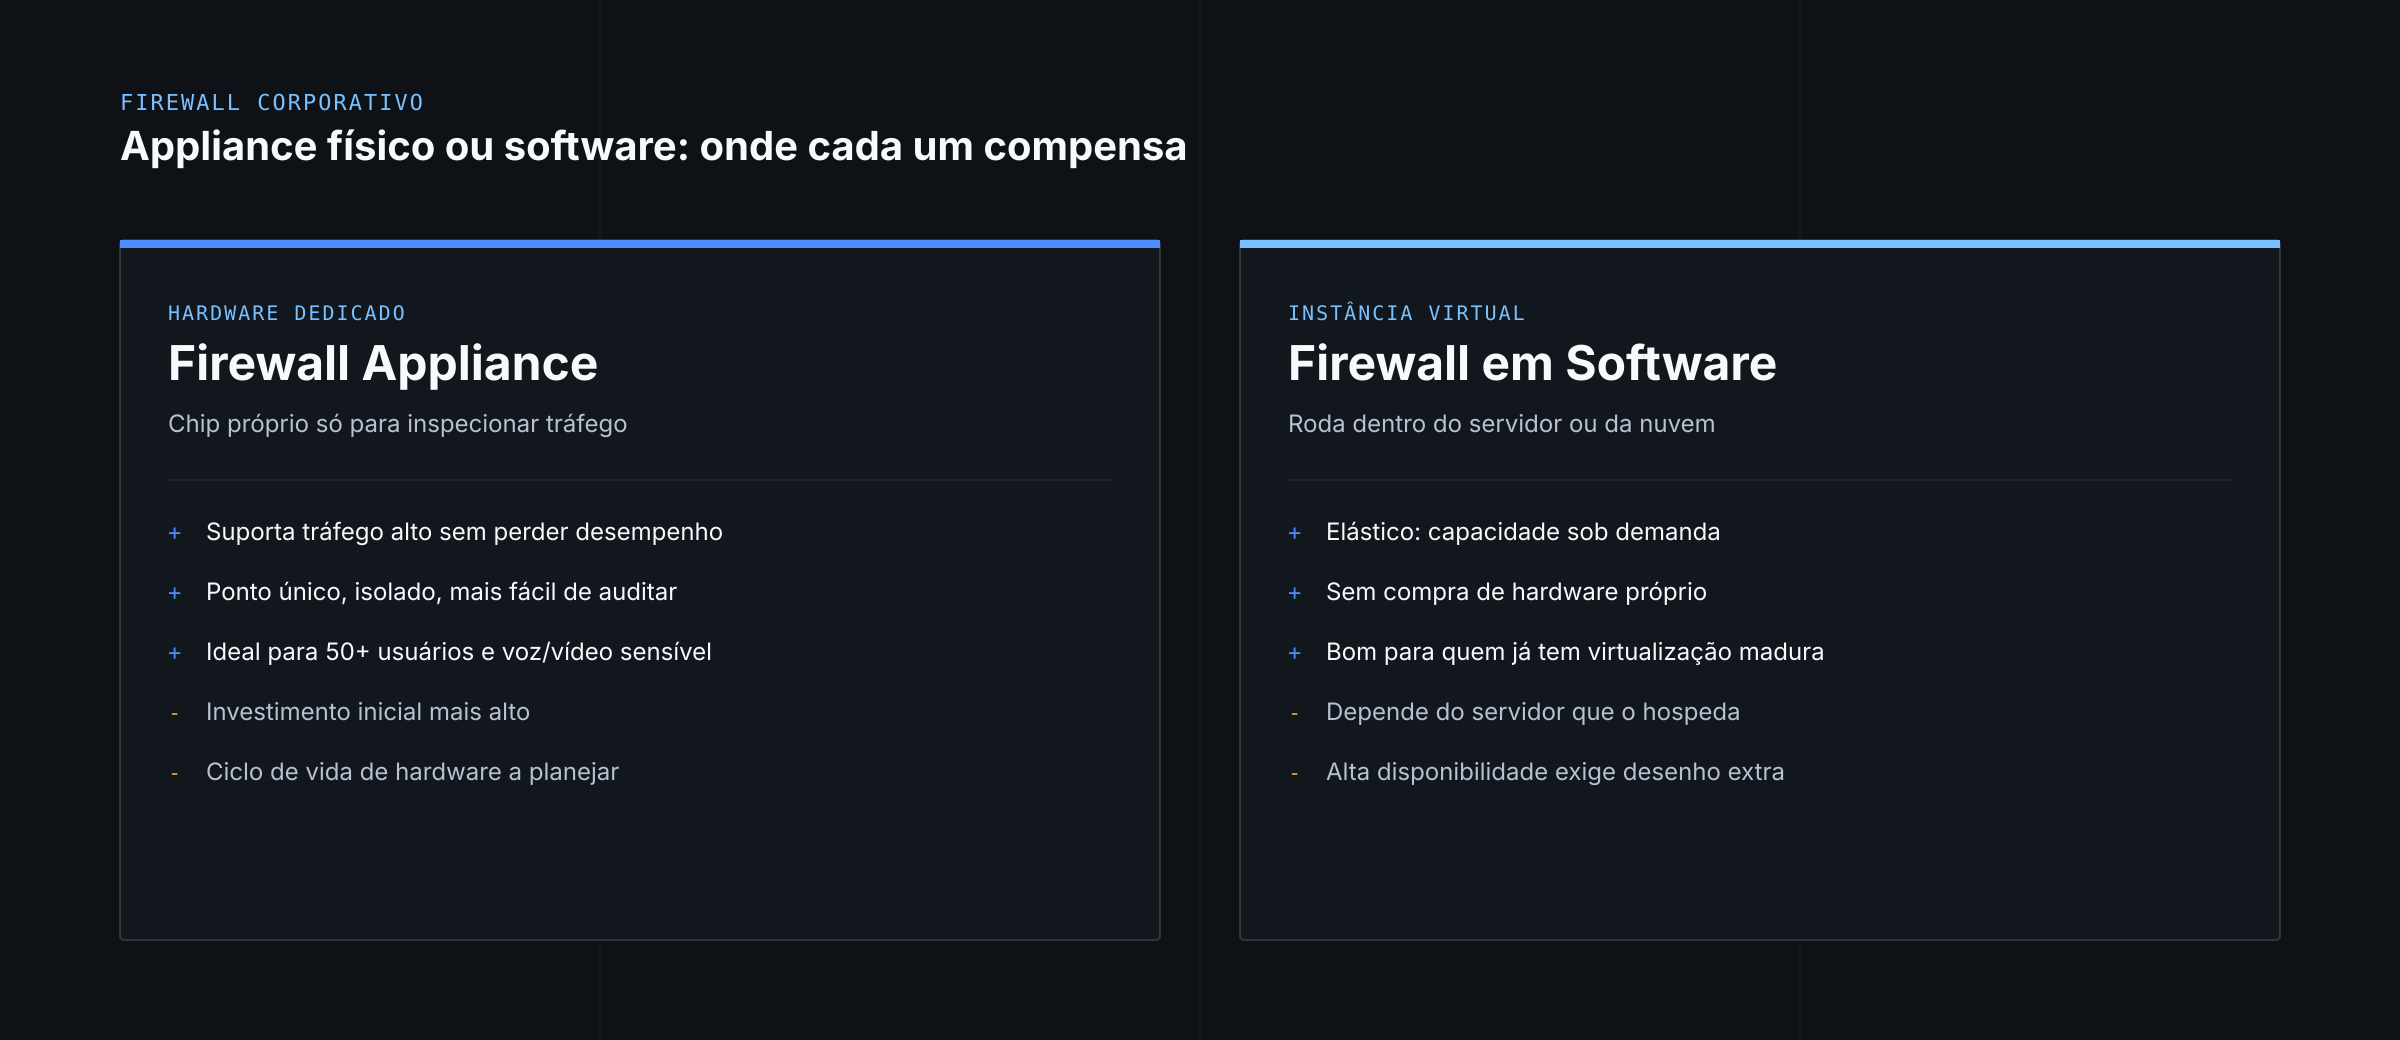
A desvantagem do appliance é o investimento inicial mais alto e o ciclo de vida de hardware: assim como qualquer equipamento do parque, ele se desvaloriza como qualquer ativo físico e precisa de substituição planejada quando o fabricante encerra o suporte, não só quando quebra.
Firewall em Software: Quando Faz Mais Sentido
Firewall em software roda como uma instância virtual, dentro do servidor que a empresa já tem ou num provedor de nuvem. Faz sentido quando a empresa já opera com virtualização madura, tem equipe (própria ou terceirizada) capaz de manter essa camada atualizada, e quer elasticidade: aumentar a capacidade sob demanda sem comprar um appliance maior antecipando um crescimento que pode não vir.
O ponto fraco do software é a dependência do hardware que o hospeda: se o servidor físico tiver um problema, o firewall cai junto, a menos que haja redundância desenhada desde o início. É por isso que empresas que optam por software geralmente também investem em alta disponibilidade, o que eleva a complexidade (e o custo) de operação além do que a licença sozinha sugere.
Firewall Corporativo e os Outros Pilares de Segurança de Rede
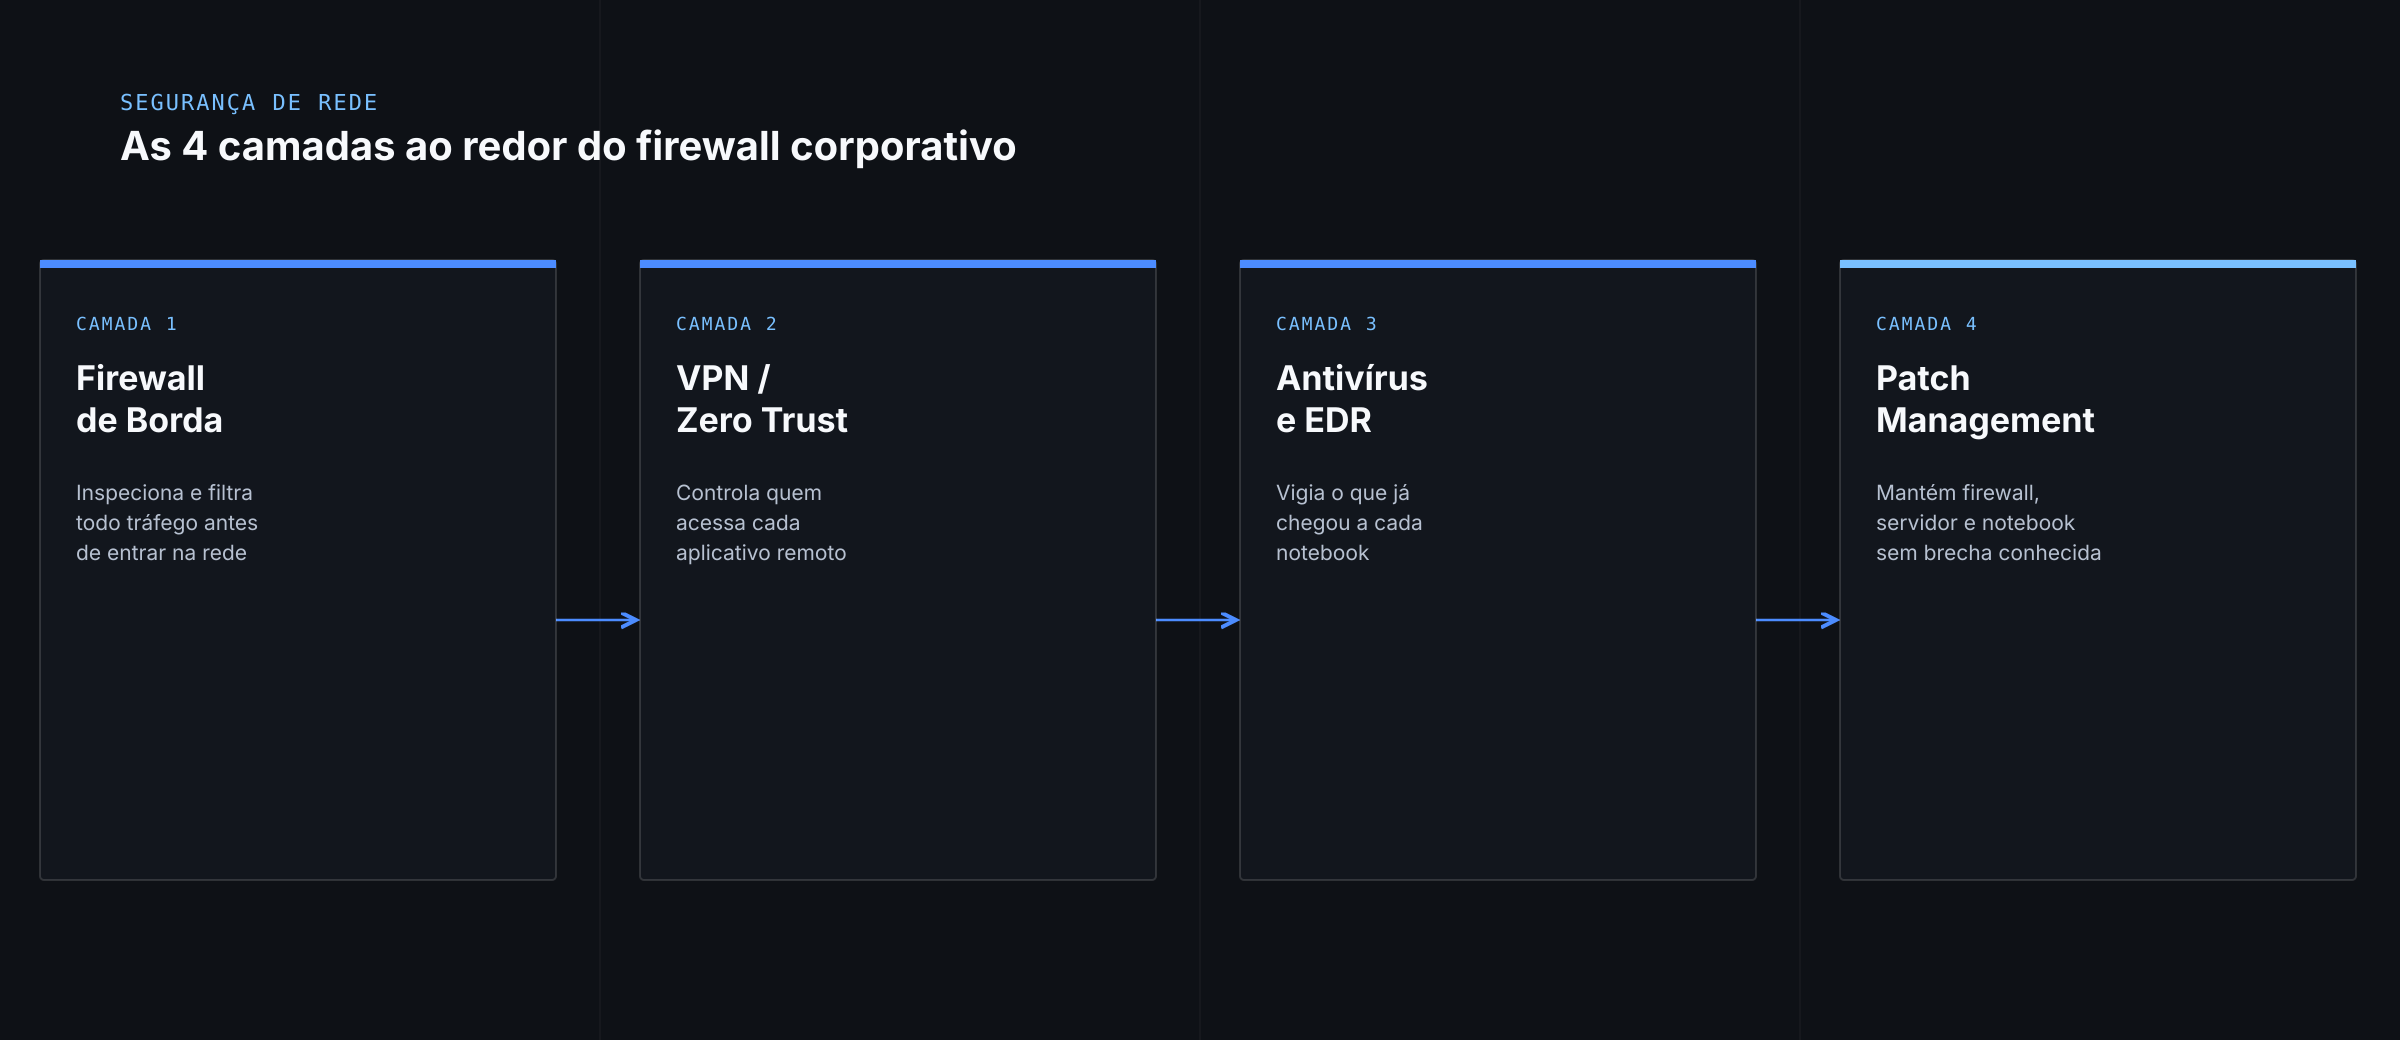
O firewall não substitui o restante da política de segurança, ele é a primeira barreira. A VPN corporativa normalmente passa pelo mesmo appliance (a maioria dos UTMs já inclui VPN nativa), e empresas que já migraram para Zero Trust (ZTNA) continuam usando o firewall na borda, só que com regras mais granulares e menos dependentes de confiar na rede interna por padrão.
Do lado do endpoint, o firewall de borda trabalha em conjunto com o antivírus e EDR corporativo instalado em cada notebook: um bloqueia tráfego malicioso antes de entrar na rede, o outro vigia o que já passou e chegou ao dispositivo. Nenhum dos dois cobre o que o outro não cobre, por isso os dois precisam estar ativos ao mesmo tempo, não um no lugar do outro.
Como Dimensionar o Firewall Para o Tamanho do Parque de TI
O erro mais comum é dimensionar pelo número de usuários hoje, sem considerar o throughput real que a inspeção de tráfego exige: um appliance que suporta a velocidade do link quando o firewall está desligado pode render bem menos quando todas as camadas de inspeção (VPN, antivírus de rede, filtro de conteúdo) estão ativas ao mesmo tempo. Peça ao fornecedor a vazão com inspeção completa habilitada, não só a vazão bruta da ficha técnica.
Vale também considerar o crescimento planejado para os próximos dois ou três anos, principalmente se a empresa está em fase de expansão ou já tem operação em mais de uma filial, caso em que cada unidade costuma precisar do próprio ponto de firewall, não de uma regra central cobrindo todas remotamente.
Manutenção Não É Opcional
Firewall mal atualizado é tão arriscado quanto não ter firewall: a maioria dos incidentes de rede exploram vulnerabilidades conhecidas em versões de firmware desatualizadas, não falhas desconhecidas (zero-day). Isso significa que o firewall precisa entrar no mesmo ciclo de patch management do parque de TI que notebooks e servidores, com atualização programada e não deixada para “quando der tempo”. Empresas sem equipe dedicada a isso em tempo integral costumam resolver contratando um SOC terceirizado para monitorar e aplicar essas atualizações com regularidade.
Se a sua empresa está decidindo entre firewall appliance e firewall em software, ou já tem um equipamento que passou da hora de ser substituído, a Note B2B ajuda a dimensionar a solução certa para o tamanho real do parque de TI. Fale com a gente pelo WhatsApp +55 11 91779-6473 e receba uma avaliação sem compromisso.
PRÓXIMO PASSO