Plano de Recuperação de Desastres de TI
Plano de Recuperação de Desastres de TI: Como Estruturar
Plano de recuperação de desastres de TI (DRP) é o documento que define, passo a passo, como a empresa restaura sistemas, dados e equipamentos depois de um incidente grave como ataque de ransomware, incêndio, falha de servidor ou enchente no escritório. Ele funciona porque transforma uma decisão sob pressão, no meio da crise, em um checklist pronto, com prazo e responsável definidos para cada etapa, em vez de improviso.
A seguir, veja o que entra num plano de recuperação de desastres, a diferença para o plano de continuidade de negócios, como calcular RTO e RPO, e o passo a passo pra montar o seu sem depender da memória de uma única pessoa.
O que é um plano de recuperação de desastres de TI
Um plano de recuperação de desastres de TI lista, para cada sistema crítico (ERP, e-mail, arquivos, aplicação interna), onde o backup está guardado, quanto tempo leva pra restaurar, quem é o responsável por cada etapa e qual é o equipamento de contingência disponível enquanto o parque principal não volta ao ar. Sem esse documento, a recuperação depende de quem estiver disponível no momento do incidente saber de cor onde cada coisa está, e isso costuma falhar justamente quando mais se precisa dele.
O DRP não é uma política de backup isolada. É o plano que diz o que fazer com o backup quando ele precisar ser usado de verdade: em que ordem restaurar os sistemas, quanto tempo cada restauração leva e o que a empresa comunica para clientes e equipe enquanto o parque de TI está fora do ar.
Plano de recuperação de desastres x plano de continuidade de negócios
A confusão mais comum é tratar o plano de recuperação de desastres como sinônimo do plano de continuidade de negócios. Não são a mesma coisa. O plano de continuidade de negócios cobre a operação inteira: como a empresa continua vendendo, atendendo e faturando mesmo com a TI fora do ar, incluindo processos manuais temporários. O plano de recuperação de desastres é a parte técnica dentro desse plano maior, focada especificamente em como os sistemas de TI voltam ao ar.
Na prática, uma empresa pode ter um plano de continuidade de negócios bem pensado e nenhum plano de recuperação de desastres, o que deixa a reconstrução técnica sem roteiro. O inverso também existe: DRP detalhado, mas sem definição de como a operação segue enquanto os sistemas não voltam. Os dois precisam existir juntos.
RTO e RPO: os dois números que definem o plano de recuperação de desastres
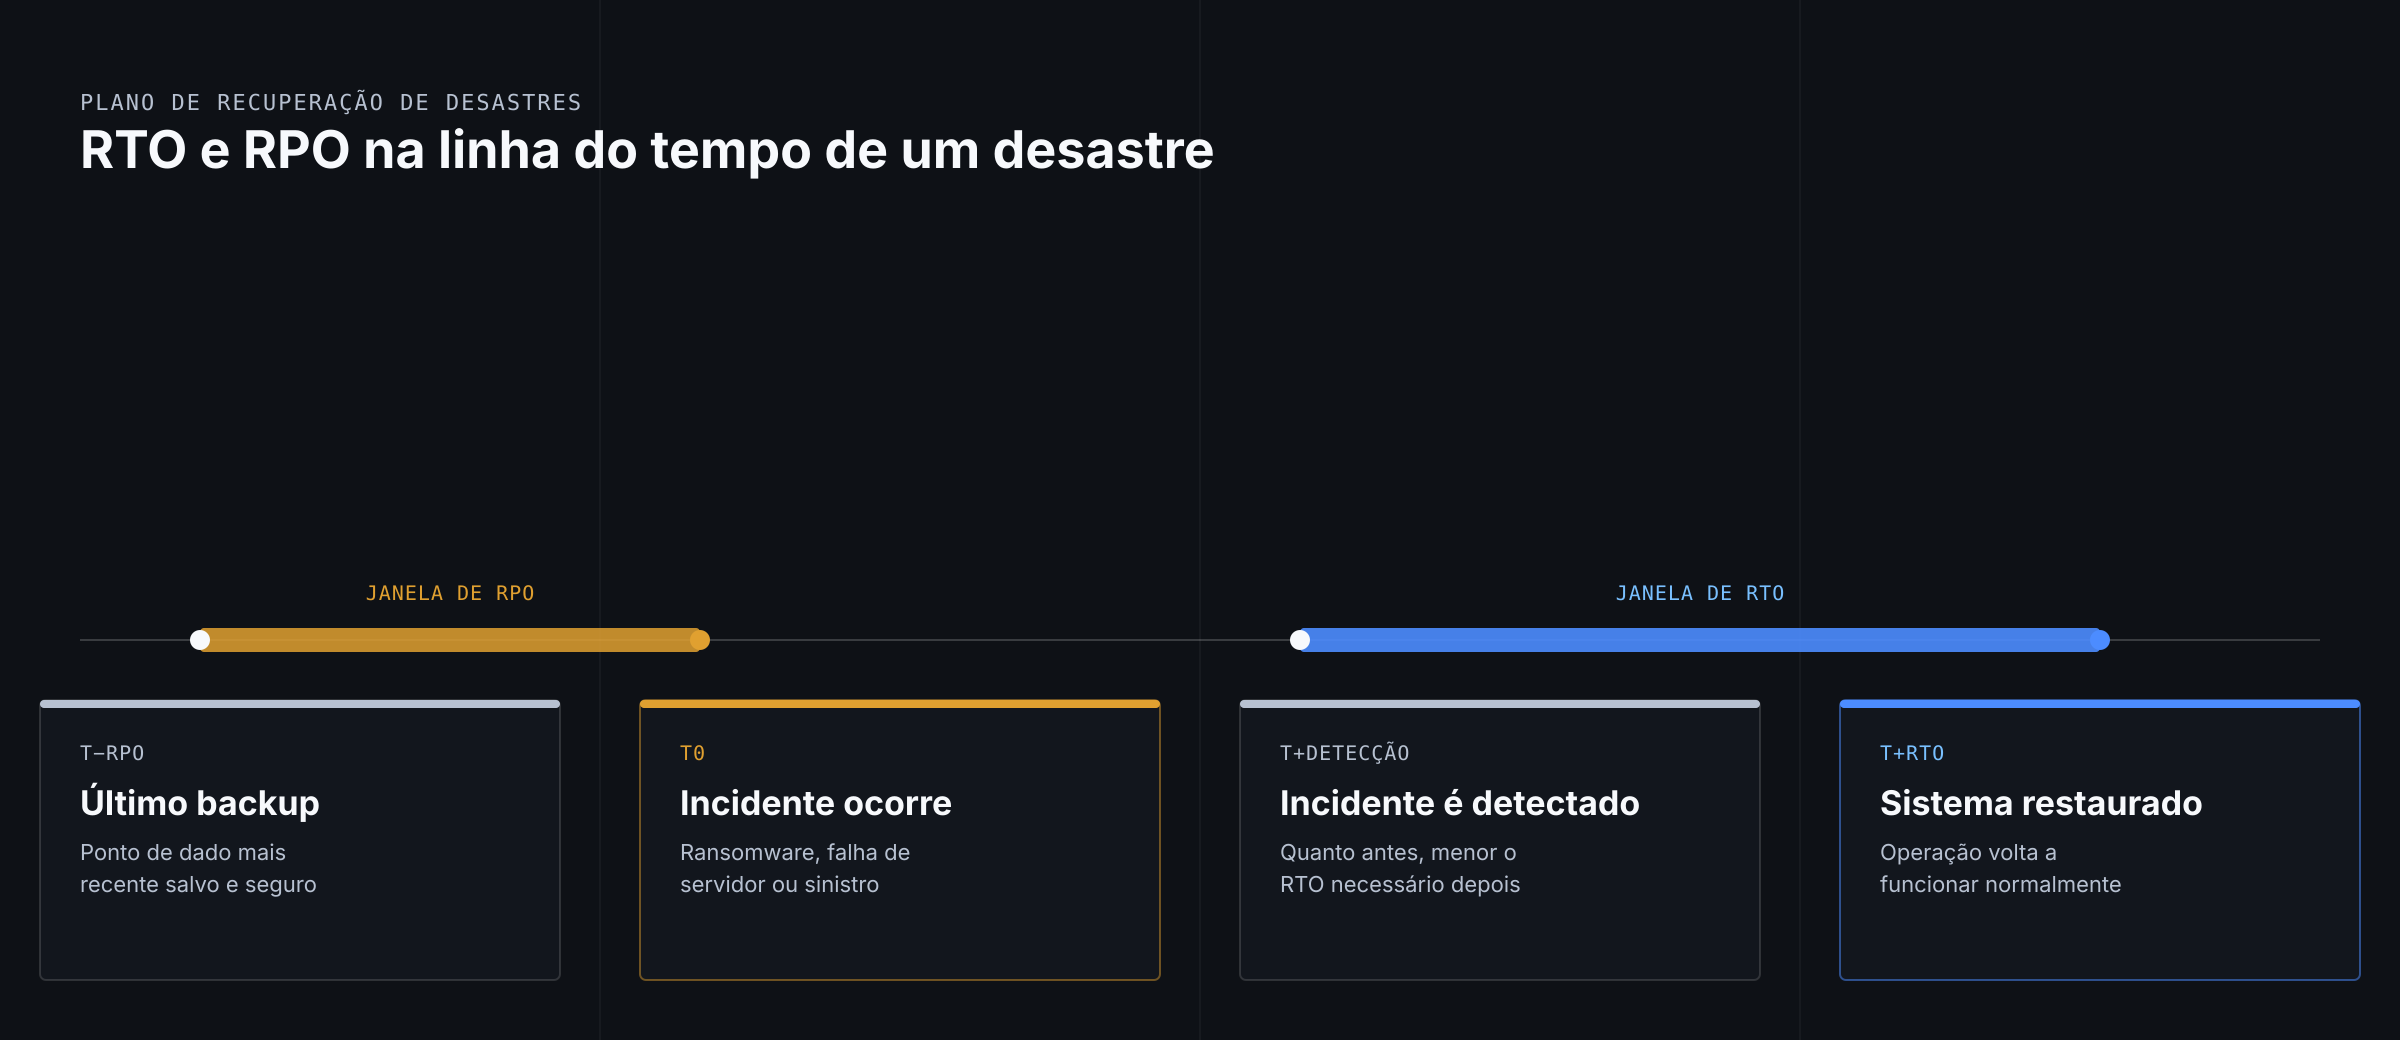
Todo plano de recuperação de desastres de TI gira em torno de dois números por sistema:
- RTO (Recovery Time Objective): quanto tempo a empresa tolera ficar sem aquele sistema até ele voltar a funcionar. Um ERP de faturamento pode ter RTO de poucas horas; um sistema interno de relatório mensal pode tolerar um dia inteiro.
- RPO (Recovery Point Objective): quanto dado a empresa aceita perder, medido em tempo. Se o backup de dados roda a cada 24 horas, o RPO é de até um dia de informação perdida no pior cenário.
Definir RTO e RPO por sistema, em vez de aplicar o mesmo prazo para tudo, é o que evita duas armadilhas: pagar caro por uma infraestrutura de recuperação instantânea para um sistema que não precisa dela, ou descobrir só durante o incidente que um sistema crítico tinha um RPO de uma semana.
Como montar o plano de recuperação de desastres passo a passo
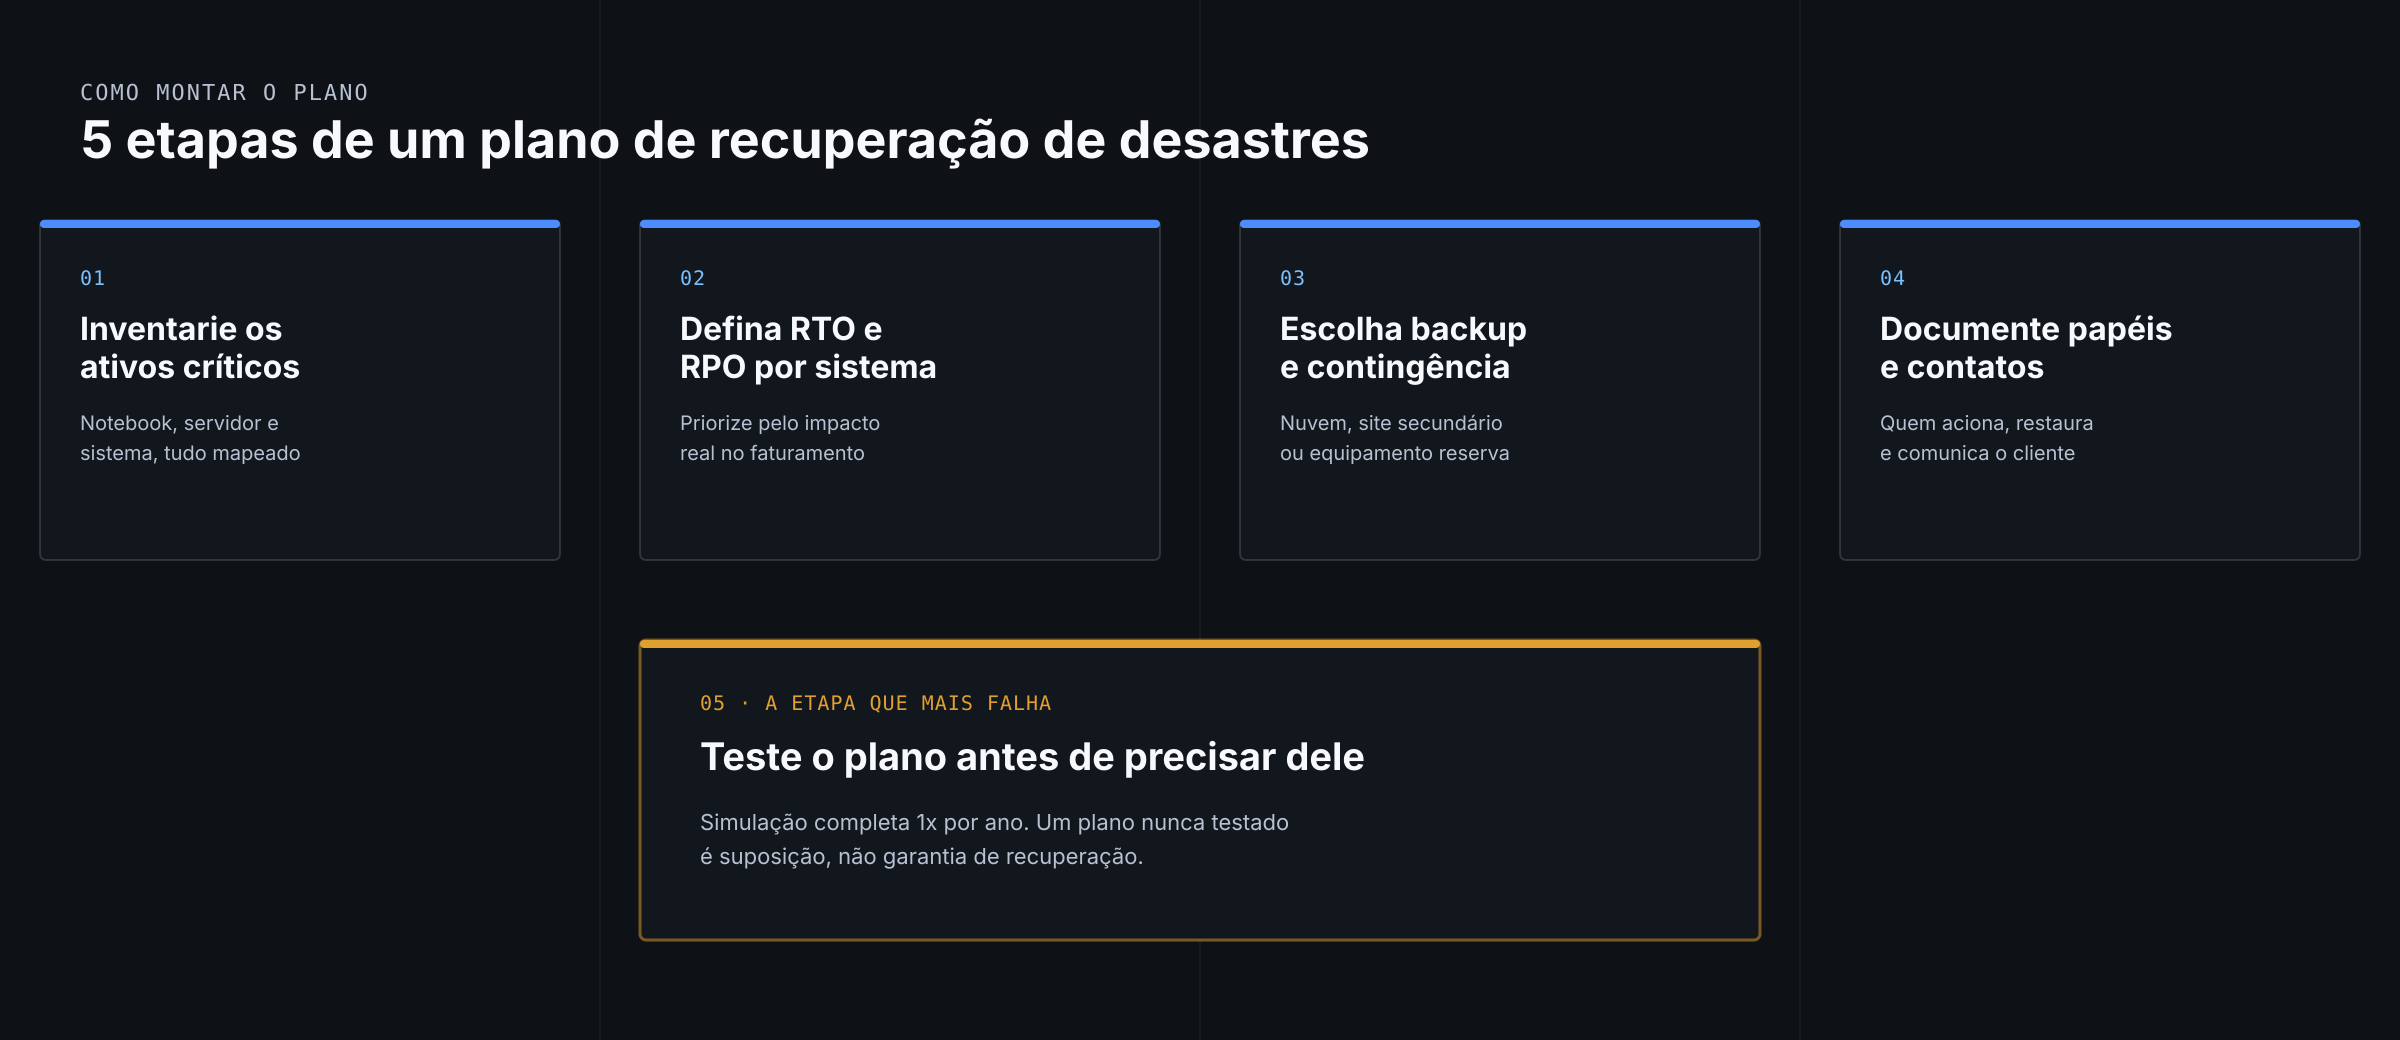
- Inventarie os ativos críticos. Sem saber quais notebooks, servidores e sistemas existem, não há o que proteger. Isso parte do mesmo inventário de TI do parque de notebooks que a empresa já deveria manter atualizado.
- Classifique cada sistema por RTO e RPO. Não é todo sistema que merece o mesmo nível de urgência; priorize pelo impacto real no faturamento e na operação.
- Defina a estratégia de backup e o site de contingência. Nuvem, data center secundário ou equipamento de reserva físico, dependendo do orçamento e da criticidade de cada sistema.
- Documente papéis e cadeia de contato. Quem aciona o plano, quem restaura cada sistema, quem comunica clientes e quem decide acionar o seguro, com telefone e e-mail de backup caso o principal esteja indisponível.
- Teste o plano antes de precisar dele. Um plano nunca testado é uma suposição, não uma garantia.
O papel do monitoramento e do SOC no plano de recuperação de desastres
Um plano de recuperação de desastres bem desenhado começa antes do desastre, na detecção. Monitoramento remoto de TI (RMM) identifica falha de hardware, queda de servidor ou comportamento anômalo de rede antes que vire um incidente de grande escala, e um SOC terceirizado cumpre o mesmo papel do lado da segurança, detectando ransomware e tentativa de invasão na fase inicial, quando o dano ainda é pequeno. Quanto mais rápido o incidente é detectado, menor é o RTO necessário na prática.
Erros comuns que invalidam um plano de recuperação de desastres
- Backup nunca testado de verdade. Muita empresa descobre, no meio da crise, que o backup estava corrompido ou incompleto há meses.
- Documento desatualizado. Um DRP escrito há dois anos, sem refletir o sistema novo que entrou no meio do caminho, orienta a reconstrução errada.
- Dependência de uma única pessoa. Se só uma pessoa sabe executar o plano e ela está de férias ou de licença no dia do incidente, o plano não existe na prática.
- Sem orçamento reservado para contingência. Prever o equipamento de reserva no papel e não ter verba pra ele quando o incidente acontece é o mesmo que não ter o plano.
Com que frequência testar o plano de recuperação de desastres
O mínimo recomendado é um teste completo por ano, com simulação de restauração real (não só checar se o arquivo de backup existe) e um teste mais leve, de revisão de contatos e responsáveis, a cada troca relevante na equipe ou no parque de TI. Empresas que mudam sistema com frequência, ou que cresceram rápido em número de notebooks e filiais, fazem bem em testar a cada seis meses, porque o plano escrito no ano anterior raramente reflete o parque atual sem ajuste.
A Note B2B ajuda empresas a estruturar o parque de notebooks e os processos de TI que sustentam um plano de recuperação de desastres de verdade, do inventário ao equipamento de contingência. Fale com a gente no WhatsApp +55 11 91779-6473 e veja como organizar isso na sua operação.
PRÓXIMO PASSO