Gestão de Mudanças em TI: Como Evitar Riscos
Gestão de Mudanças em TI: Como Evitar Riscos
Gestão de mudanças em TI é o processo que avalia, aprova e testa toda alteração no parque (atualização, troca de fornecedor, nova política de acesso) antes de aplicá-la em produção. Evita riscos porque troca a decisão de última hora por uma checagem prévia: quem pediu, qual o impacto, o que fazer se algo der errado. Sem esse processo, cada mudança vira uma aposta.
O Que é Gestão de Mudanças em TI
Gestão de mudanças (em inglês, change management) é a disciplina que trata toda alteração relevante no ambiente de TI como um evento que precisa de registro, avaliação de risco e aprovação antes de acontecer, não como uma tarefa que qualquer pessoa executa assim que lembra dela. Isso vale para trocar a versão de um sistema, aplicar um patch crítico, reconfigurar a VPN corporativa ou mudar a política de acesso de um grupo inteiro de usuários.
A ideia não é burocratizar cada clique. É diferenciar o que pode ser feito na hora (reiniciar um notebook travado) do que precisa de avaliação antes (atualizar o sistema que roda o faturamento da empresa inteira). A linha entre os dois é exatamente o que um processo de gestão de mudanças define.
Por Que Aplicar Mudança “no Impulso” Sai Caro
O padrão mais comum em empresa sem processo formal é a mudança reativa: alguém identifica um problema, decide a correção e aplica direto em produção, no mesmo momento, sem registrar o que fez nem avisar quem depende daquele sistema. Funciona até o dia em que a correção tem um efeito colateral que ninguém previu, porque ninguém parou pra pensar nele.
O custo não é só o incidente em si. É o tempo gasto descobrindo o que mudou, já que não existe registro; é o retrabalho de reverter uma alteração sem saber exatamente o que ela tocou; e é a credibilidade do time de TI, que some cada vez que uma “mudança rápida” vira um problema maior do que o original. Empresa que já fez auditoria de TI do parque para compliance costuma descobrir aí a mesma lacuna: ninguém sabe dizer com segurança o que mudou, quando e por quem.
As 4 Etapas de um Processo de Mudança Confiável
Um processo de gestão de mudanças funcional não precisa de ferramenta cara nem comitê formal. Precisa de quatro etapas, nessa ordem, sempre:
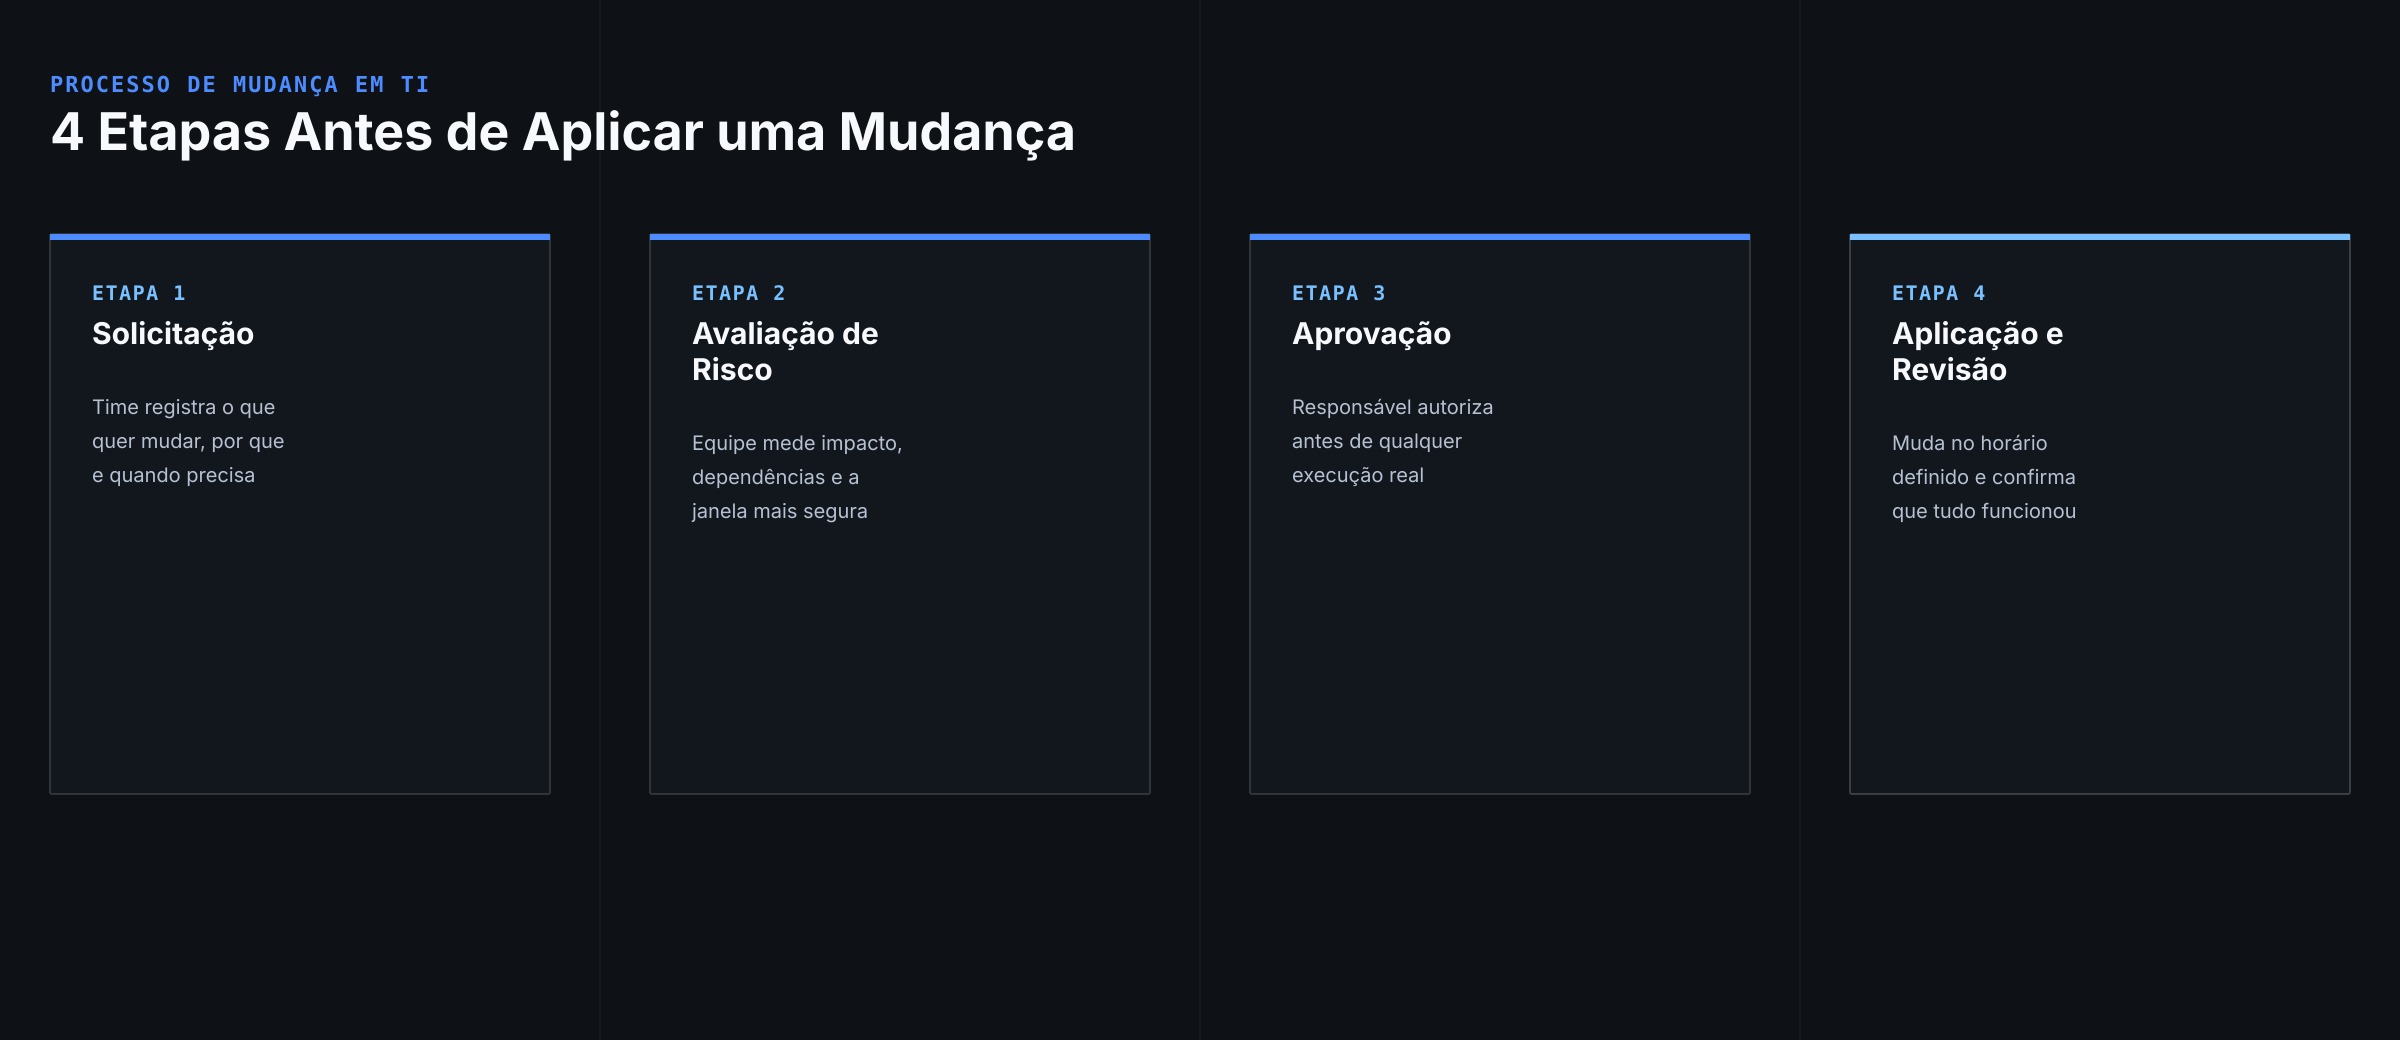
- Solicitação: quem pede a mudança registra o que quer alterar, por que e quando precisa. Um formulário simples ou um canal fixo já resolve; o que importa é que a mudança saia da cabeça de uma pessoa e vire um registro que outra pessoa consegue ler.
- Avaliação de risco: alguém (não necessariamente quem pediu) mede o impacto: quantos usuários ou sistemas dependem disso, se existe uma janela de baixo uso pra aplicar e o que fazer se a mudança falhar.
- Aprovação: um responsável autoriza antes de qualquer execução. Em empresa pequena, pode ser o próprio gestor de TI avaliando a própria lista; o ponto é que a aprovação aconteça antes da ação, não depois.
- Aplicação e revisão: a mudança é feita no horário combinado e alguém confirma, depois, que funcionou como esperado. Sem essa última etapa, ninguém sabe se a mudança resolveu o problema ou só trocou um problema por outro.
Mudança Pequena Também Precisa Desse Processo?
Não toda. O erro mais comum ao implantar gestão de mudanças é aplicar o mesmo rigor a tudo, o que transforma o processo em obstáculo e garante que ninguém vá segui-lo depois da segunda semana. O caminho que funciona é classificar a mudança antes de decidir o nível de formalidade:
- Mudança padrão: já foi feita várias vezes, o procedimento é conhecido e o risco é baixo (reiniciar um serviço, trocar um periférico). Não precisa de aprovação individual, só de registro.
- Mudança normal: tem impacto real mas não é urgente (atualizar um sistema, mudar uma política de acesso). Passa pelas quatro etapas completas.
- Mudança emergencial: corrige algo que já está quebrado e não pode esperar. Pula a aprovação prévia formal, mas ainda exige registro e revisão depois, pra não virar desculpa permanente pra pular o processo.
Essa classificação é o que mantém o processo rápido para o que é rotina e rigoroso para o que realmente importa.
Mudança no Susto vs Mudança Controlada
A diferença entre os dois modelos fica clara quando algo sai errado, que é exatamente quando o processo mais importa:
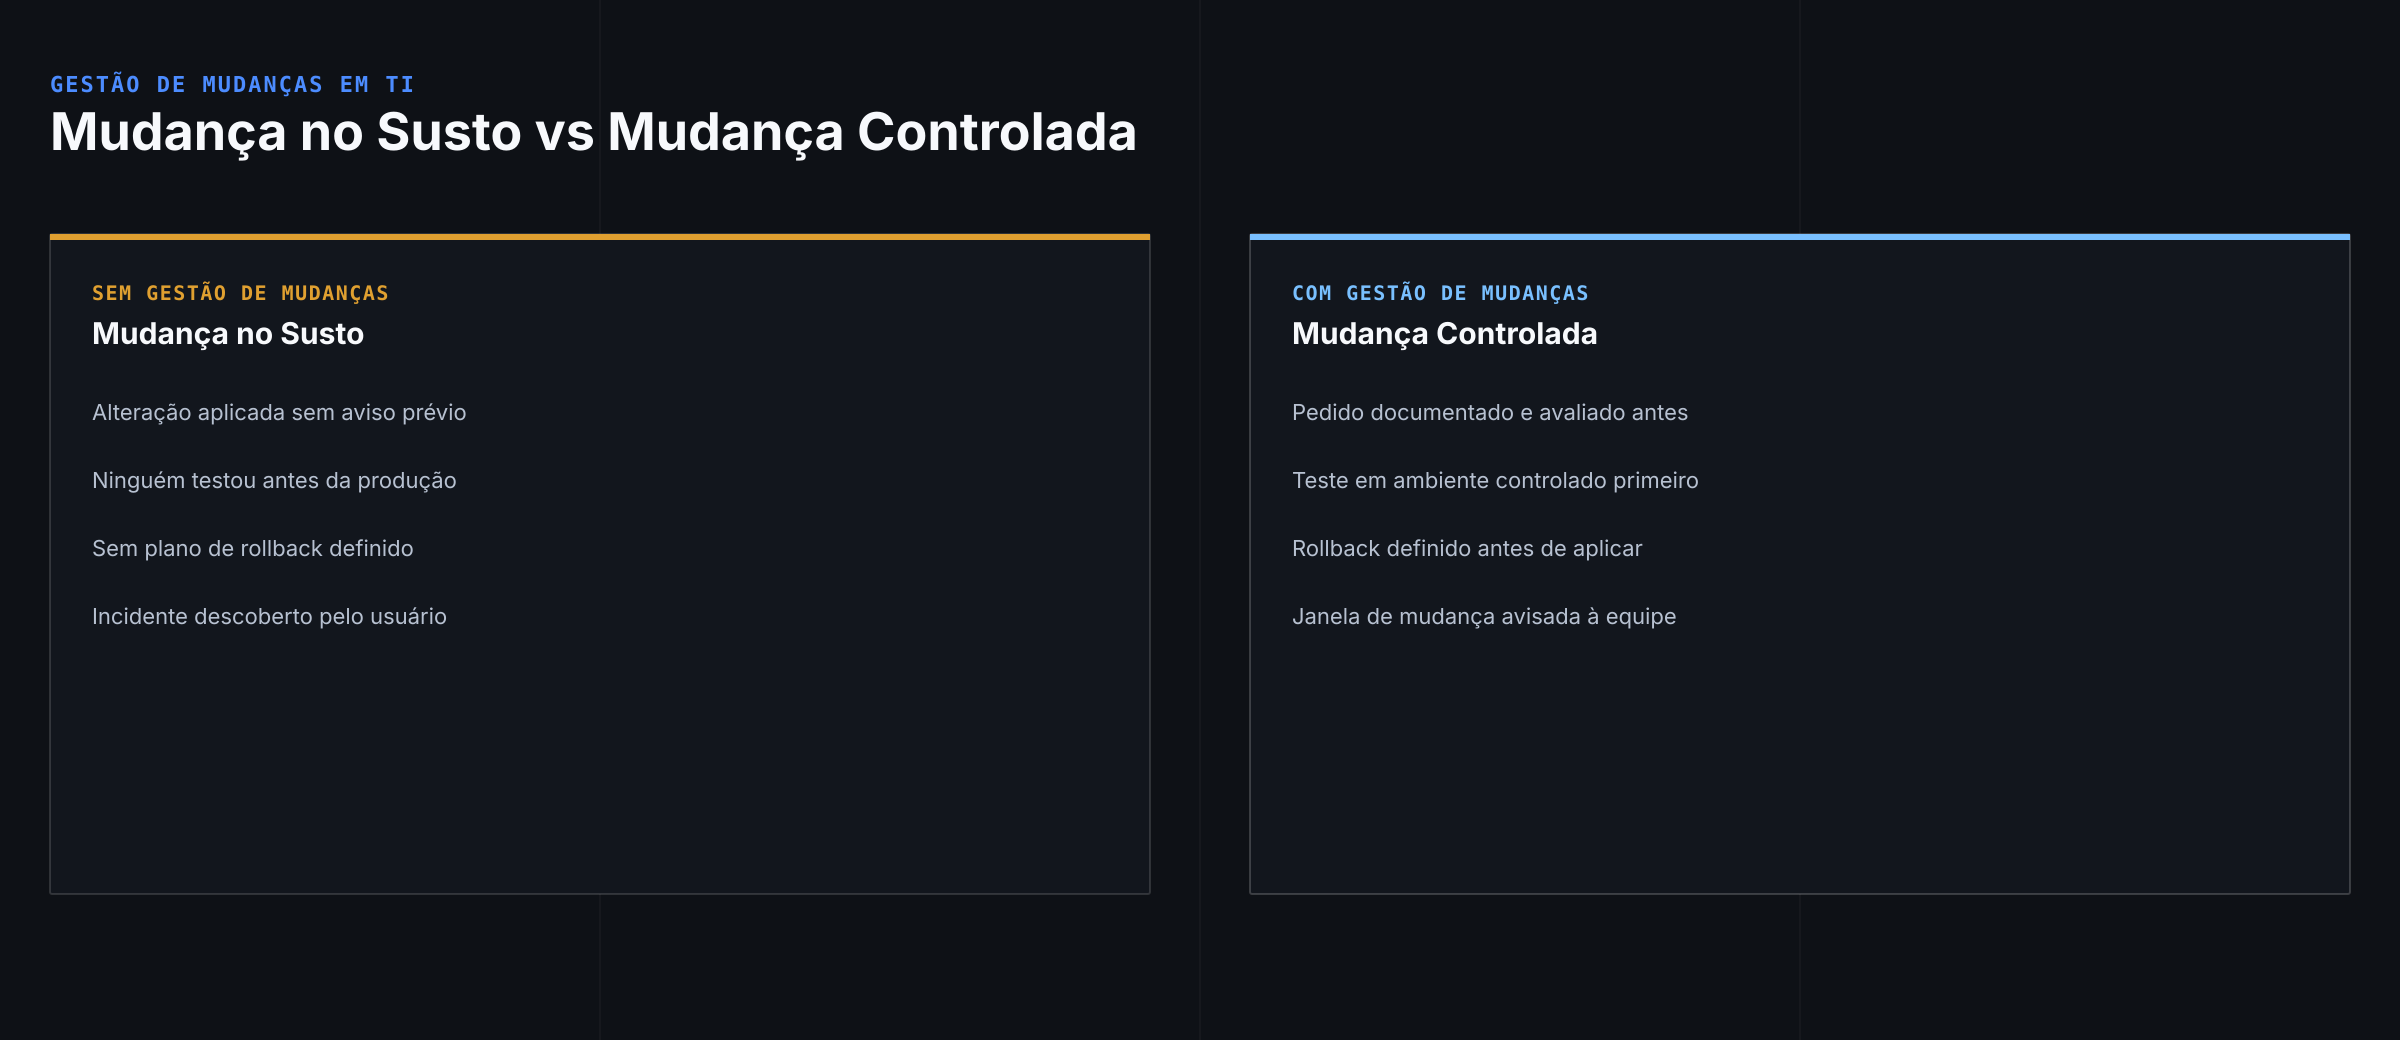
Sem processo, a empresa só descobre que algo mudou quando o efeito colateral aparece, geralmente relatado por um usuário irritado, não por um alerta interno. Com processo, o registro da mudança já diz o que foi alterado, quem autorizou e qual era o plano de reversão, o que corta o tempo de diagnóstico de horas para minutos.
Quem Deve Aprovar as Mudanças
Em empresa com equipe de TI pequena, a aprovação não precisa de um comitê: precisa de uma pessoa com visão do todo, que não seja necessariamente quem executa a mudança. Separar quem pede, quem avalia e quem aplica (ainda que em empresas menores a mesma pessoa acumule papéis) já reduz o viés de “eu mesmo decidi que minha mudança é segura”. Quando o parque é gerido por suporte de TI multi-filial ou terceirizado, vale deixar por escrito quem tem essa autoridade de aprovação, pra não depender de quem está disponível no momento.
Como Isso se Conecta com Patch Management e Continuidade
Gestão de mudanças não substitui outros processos de TI, ela dá estrutura pra eles funcionarem com previsibilidade. Patch management é, na prática, um tipo específico de mudança recorrente, e se beneficia da mesma lógica de janela definida e teste antes do rollout geral. Já o plano de continuidade de TI depende de saber exatamente o que mudou no ambiente para funcionar quando a falha acontece: um plano de recuperação pensado pra uma configuração que já foi alterada sem registro simplesmente não serve mais.
A mesma lógica vale para padronização de parque de TI: quanto mais padronizado o ambiente, menor o número de variáveis que uma mudança precisa considerar, e mais rápido fica avaliar o risco de cada uma. E acompanhar o efeito das mudanças ao longo do tempo é mais fácil quando a empresa já tem indicadores de TI para gerir o parque: picos de chamado logo após uma mudança são o primeiro sinal de que algo não foi testado o suficiente.
Por Onde Começar
Não é preciso implantar as quatro etapas completas no primeiro dia. O ganho mais rápido vem de uma mudança simples: criar um registro único (uma planilha já resolve) de toda alteração relevante feita no parque, com data, responsável e o que foi mudado. Só esse hábito já elimina a maior parte do tempo perdido tentando descobrir, depois de um incidente, o que foi alterado e por quem. A partir daí, adicionar avaliação de risco e aprovação prévia é um ajuste de processo, não uma reconstrução.
Se sua empresa está sentindo o peso de mudanças aplicadas sem padrão (incidentes recorrentes, ninguém sabendo o que foi alterado, retrabalho constante), a Note B2B ajuda a estruturar a gestão do parque de TI de ponta a ponta, incluindo o processo de mudanças. Fale com a gente no WhatsApp: +55 11 91779-6473.
PRÓXIMO PASSO