Auditoria de TI do Parque para Compliance
Auditoria de TI do Parque: Por Onde Começar
Auditoria de TI é o levantamento sistemático de todo o parque de notebooks e equipamentos corporativos, hardware, software, acesso e documentação, pra confirmar que a empresa cumpre as normas e contratos aos quais está sujeita. Sem ela, qualquer certificação de compliance (LGPD, ISO 27001, SOC 2, cláusula contratual de cliente) é assinada sem saber se o parque real sustenta o que o papel promete.
A seguir, veja o que uma auditoria de TI precisa cobrir, quais normas mais cobram esse levantamento e como montar uma rotina de auditoria que não dependa de mutirão de última hora antes de cada certificação.
O Que uma Auditoria de TI Avalia no Parque de Notebooks
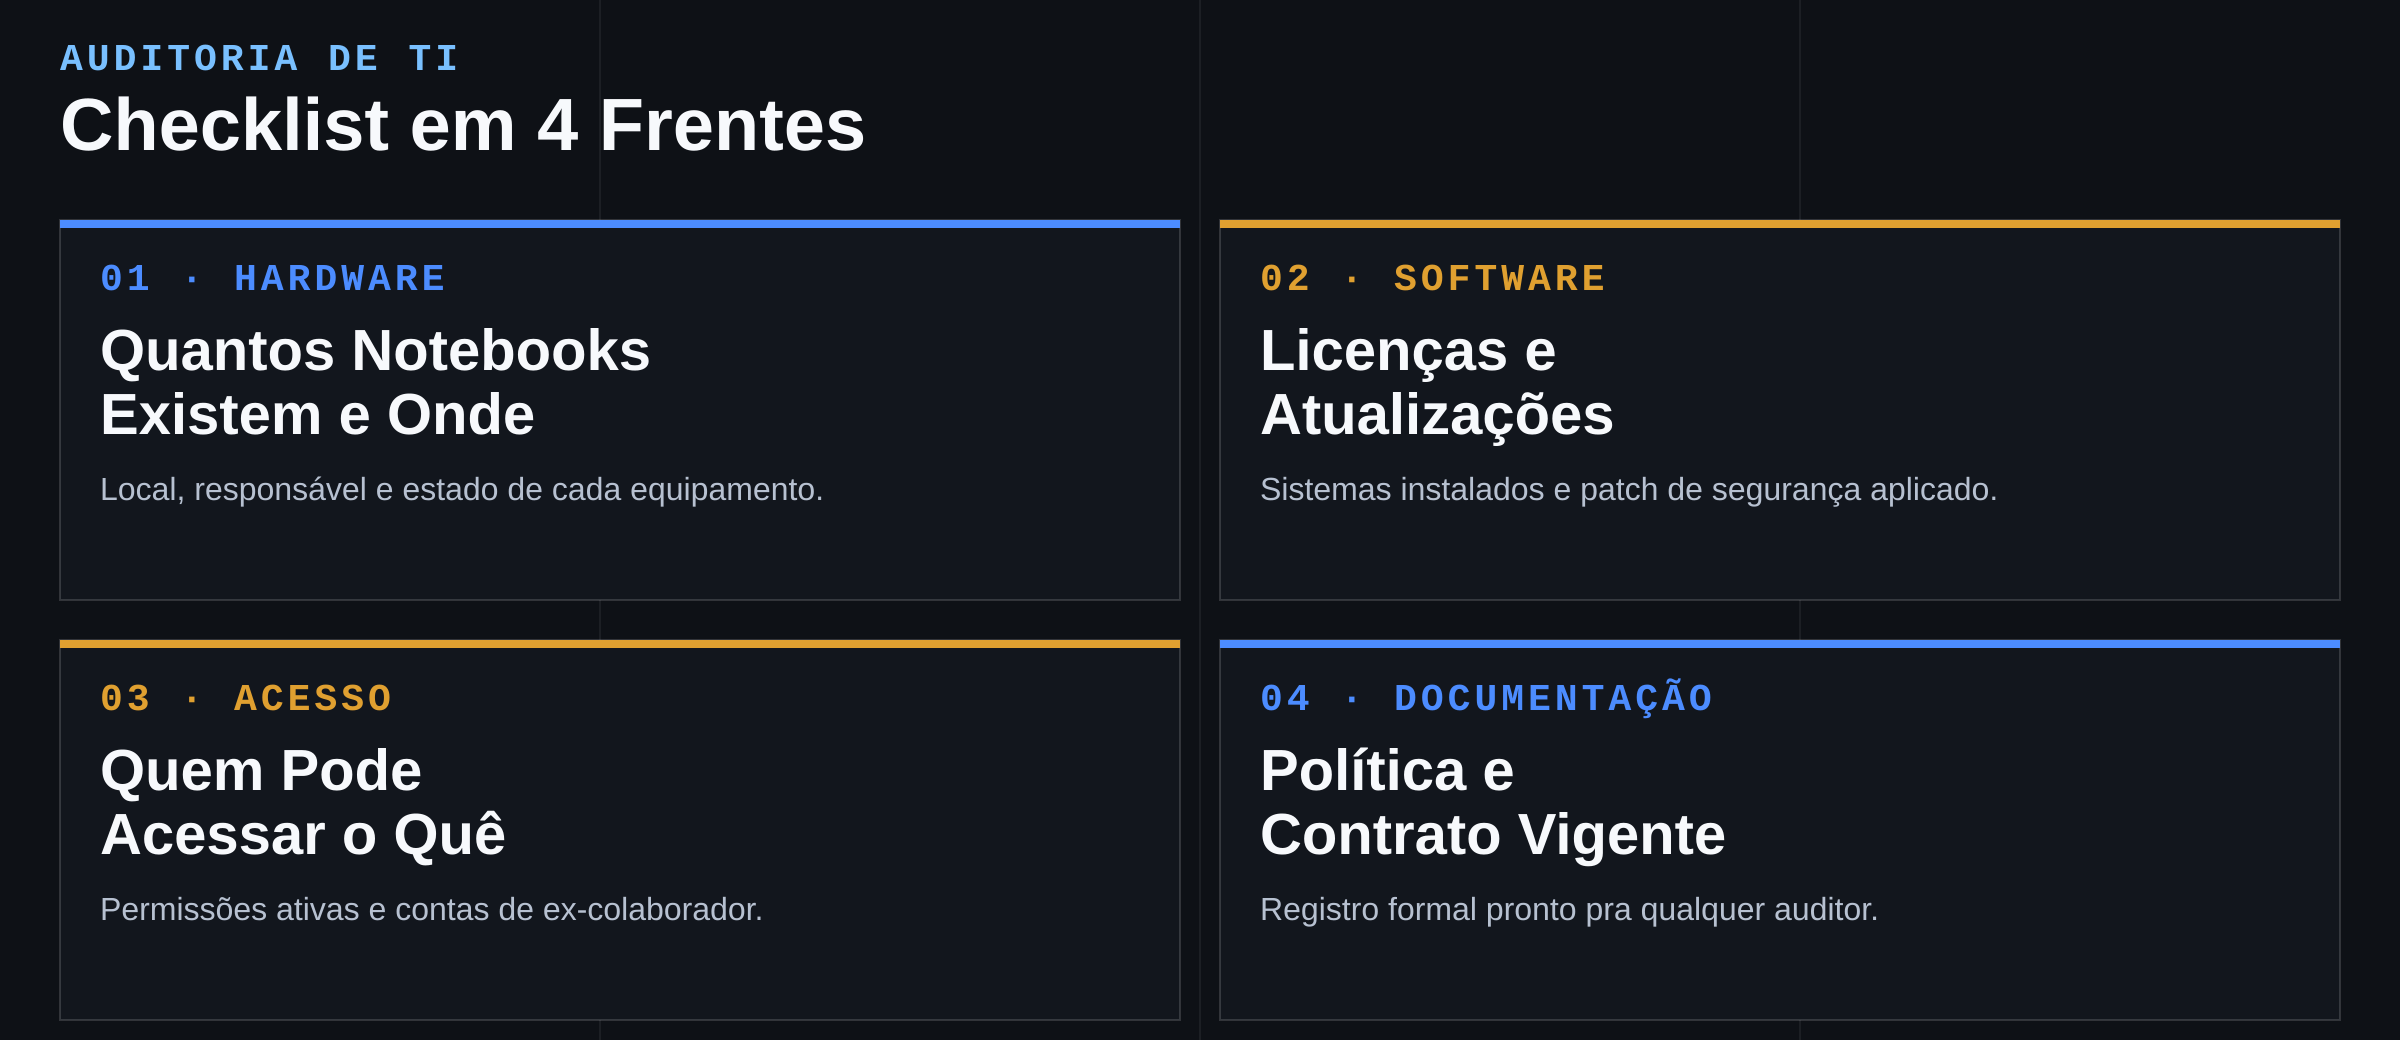
Uma auditoria de TI completa olha pra quatro frentes ao mesmo tempo, não só pra configuração técnica da máquina:
- Hardware: quantos notebooks existem, onde estão, com quem, idade e estado de cada um.
- Software: quais sistemas estão instalados, se as licenças são legítimas e se as versões recebem atualização de segurança.
- Acesso: quem tem permissão pra quê, se contas de ex-colaborador foram desativadas e se existe autenticação multifator nos sistemas críticos.
- Documentação: se existe política formal de uso de TI, contrato de manutenção vigente e registro de incidente anterior.
Falhar numa dessas quatro frentes já é suficiente pra reprovar uma auditoria de TI, mesmo que as outras três estejam impecáveis.
Por Que Compliance Começa pelo Inventário de TI
Nenhuma auditoria de TI avança sem uma pergunta básica respondida primeiro: quantos equipamentos a empresa tem e onde cada um está. Esse é exatamente o papel do inventário de TI, que precisa existir e estar atualizado antes de qualquer auditor, interno ou externo, pisar no processo.
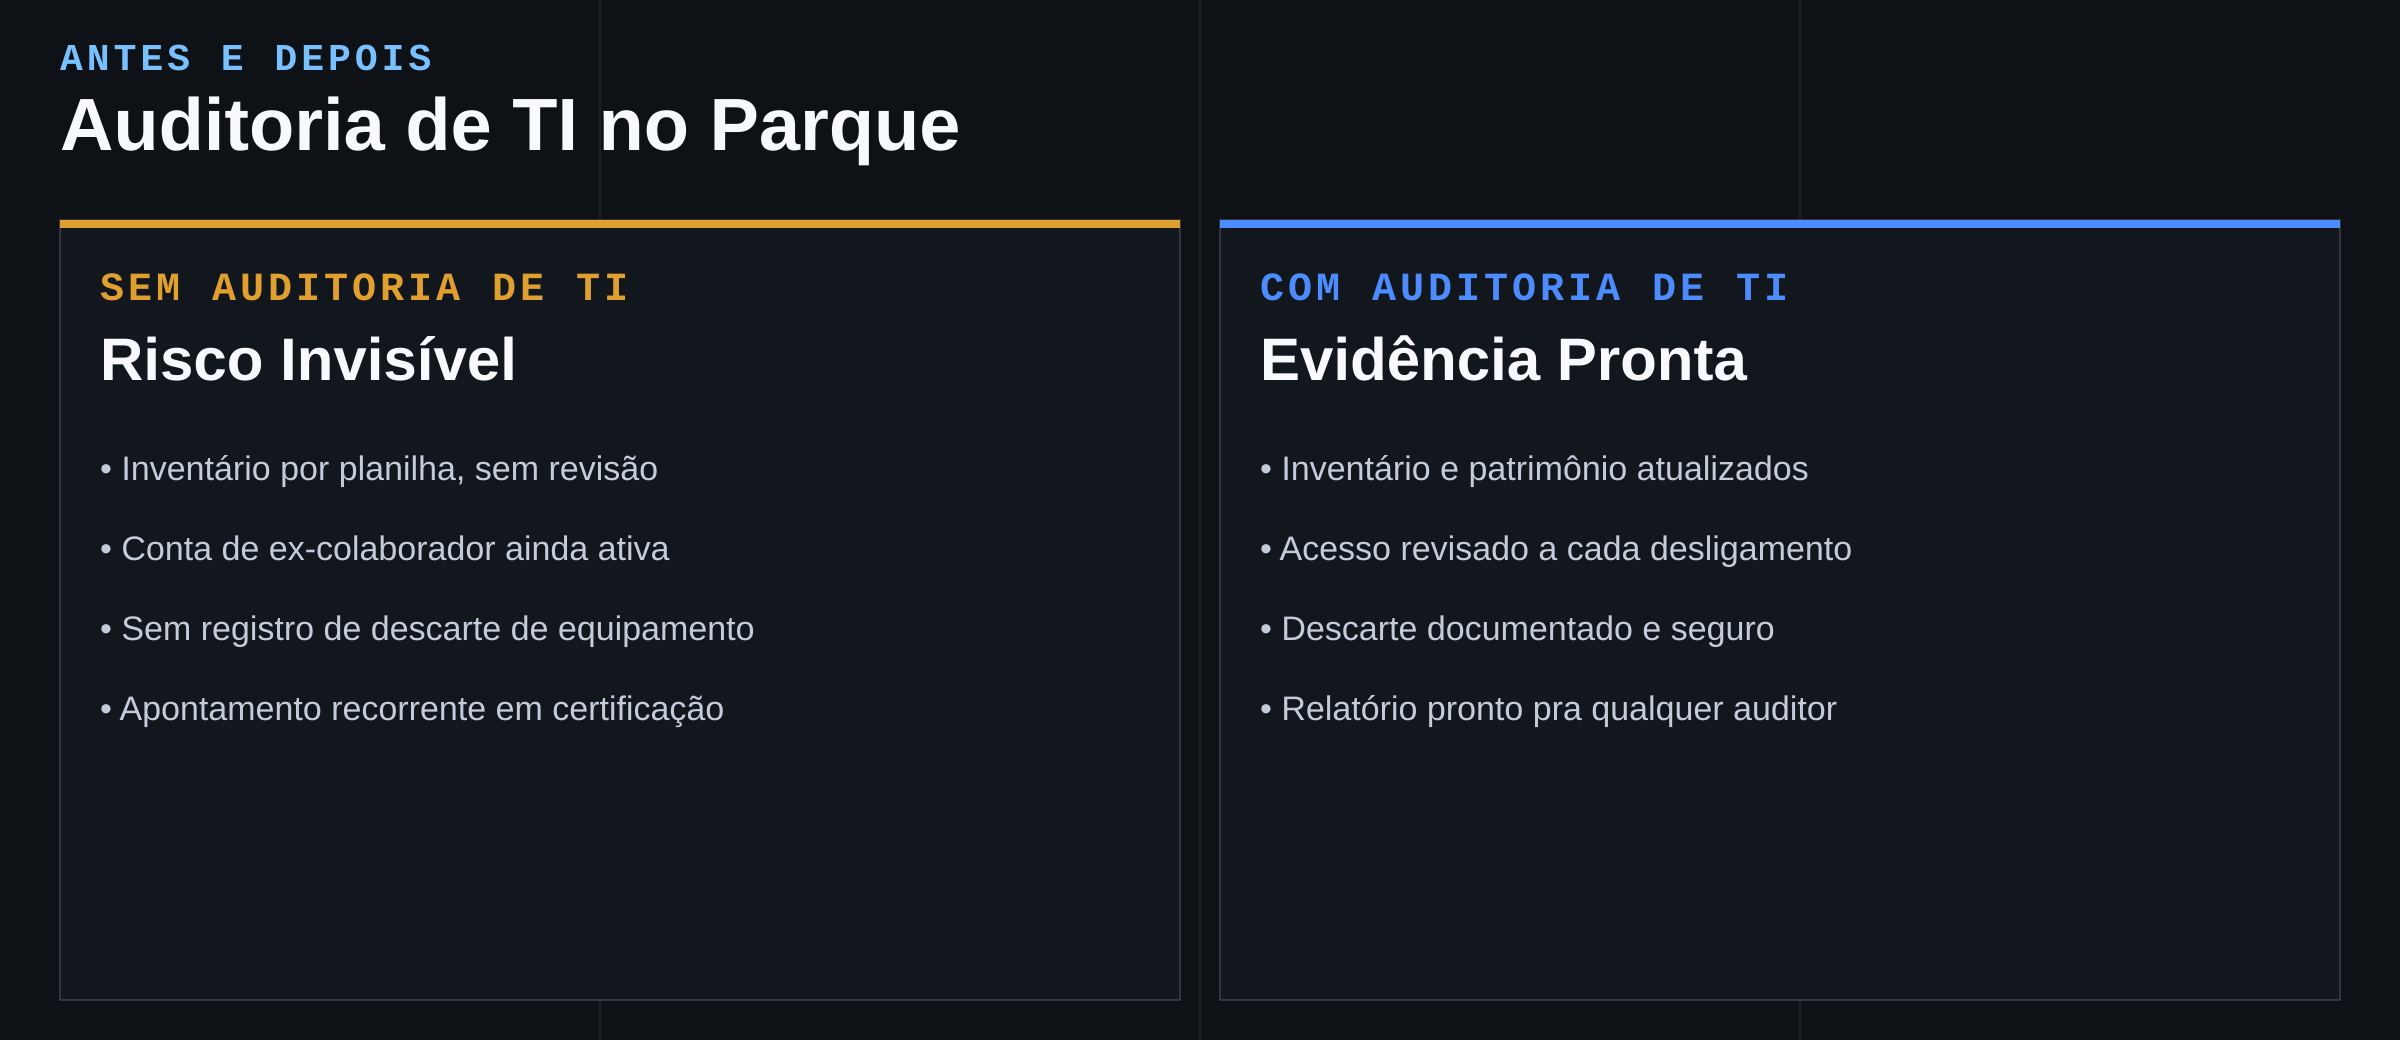
Empresa que tenta montar inventário na hora da auditoria costuma descobrir notebook que ninguém sabia onde estava, licença vencida sem renovação e máquina de ex-colaborador que nunca foi reconfigurada. Cada um desses achados vira apontamento formal no relatório de auditoria de TI, e apontamento recorrente pesa contra a certificação.
LGPD, ISO 27001 e Outras Normas Que Pedem Auditoria de TI
A LGPD exige que a empresa demonstre controle sobre onde o dado pessoal está armazenado e quem acessa, o que é impossível sem auditoria de TI que cubra criptografia de disco, política de acesso e descarte de equipamento. A ISO 27001 vai além: pede evidência documentada e recorrente, não só uma varredura pontual.
Contrato B2B também entra nessa conta. Cliente corporativo que exige fornecedor auditável está, na prática, pedindo pra ver o resultado da própria auditoria de TI do fornecedor antes de assinar ou renovar. Não ter esse relatório pronto pode custar contrato, não só multa.
Como os Indicadores de TI Sustentam uma Auditoria Recorrente
Auditoria de TI feita uma vez por ano, isolada, tende a revelar os mesmos problemas sempre: quem monitora o parque só nessa janela perde visibilidade no resto do tempo. A alternativa é acompanhar indicadores de TI continuamente, como idade média do parque, percentual de máquinas com patch aplicado e tempo médio de resposta de suporte.
Com indicadores de TI monitorados mês a mês, a auditoria de TI formal deixa de ser uma descoberta e passa a ser uma confirmação do que o gestor já sabia, com evidência documentada pronta pra apresentar a qualquer auditor.
Gestão de Patrimônio de TI: a Base de Qualquer Auditoria
Auditoria de TI também cobra rastreabilidade individual de cada equipamento: número de série, responsável atual, histórico de manutenção e data prevista de substituição. Isso é função direta da gestão de patrimônio de TI, que trata cada notebook como ativo rastreável, não como item genérico de um lote.
Sem gestão de patrimônio de TI estruturada, o auditor não consegue confirmar se o notebook que está com o colaborador hoje é o mesmo que consta na nota fiscal de compra, o que é apontamento clássico em qualquer checklist de compliance.
Erros Comuns Que Fazem uma Auditoria de TI Falhar
Alguns erros se repetem em empresas que reprovam auditoria de TI:
- Planilha desatualizada fazendo papel de inventário, sem revisão desde a última compra de equipamento.
- Antivírus instalado, mas sem confirmação de atualização, o que não sustenta a diferença entre antivírus e EDR corporativo exigida por norma mais recente.
- Conta de ex-colaborador ainda ativa em sistema crítico, meses depois do desligamento.
- Nenhum registro formal de descarte de equipamento aposentado, deixando em aberto se o disco foi apagado com segurança.
Cada um desses pontos é corrigível rapidamente quando identificado fora de uma auditoria real; dentro da auditoria, vira não conformidade registrada.
Auditoria de TI com Apoio de Fornecedor Único
Empresa com parque espalhado entre fornecedores diferentes, sem contrato único, multiplica o trabalho de qualquer auditoria de TI: cada fornecedor guarda parte da informação, e nenhum tem a visão completa. Centralizar hardware, suporte e manutenção com um contrato de manutenção de TI único facilita exatamente a reunião de evidência que uma auditoria de TI pede.
Fale com a Note B2B sobre Auditoria de TI no Seu Parque
A Note B2B ajuda empresas a organizar inventário, patrimônio e documentação do parque de notebooks Dell, Lenovo e HP pra chegar preparadas em qualquer auditoria de TI ou certificação de compliance. Fale agora com nosso time comercial pelo WhatsApp: +55 11 91779-6473.
PRÓXIMO PASSO