Patch Management: Como Atualizar o Parque de TI
O Que É Patch Management de TI
Patch management de TI é o processo que aplica, de forma centralizada e programada, as correções de segurança e as atualizações de software em todos os notebooks e sistemas do parque, sem depender de cada colaborador lembrar de clicar em “atualizar”.
Na prática, é a diferença entre uma empresa que descobre uma vulnerabilidade crítica porque leu sobre ela no noticiário, e uma empresa que já recebeu a correção dias antes, de forma automática, em todos os equipamentos. Patch management transforma atualização de software de hábito individual em política de TI.
Por Que o Patch Management de TI Não Pode Ser Manual
Depender do usuário pra manter o sistema operacional e os softwares atualizados é apostar que a pessoa vai priorizar um pop-up de atualização em vez da tarefa que está fazendo. Na maioria das vezes, ela adia. E adiar atualização de segurança não é um detalhe cosmético: cada patch não aplicado mantém aberta uma vulnerabilidade que o próprio fabricante já documentou publicamente, o que facilita o trabalho de quem quer explorá-la.
O problema cresce com o tamanho do parque. Em dez notebooks, um atraso de atualização é incômodo. Em cem ou duzentos, sem rotina de patch management de TI, a empresa nunca sabe ao certo quantos equipamentos estão vulneráveis a uma falha específica, porque ninguém tem visibilidade centralizada do que foi corrigido e do que ainda está pendente.
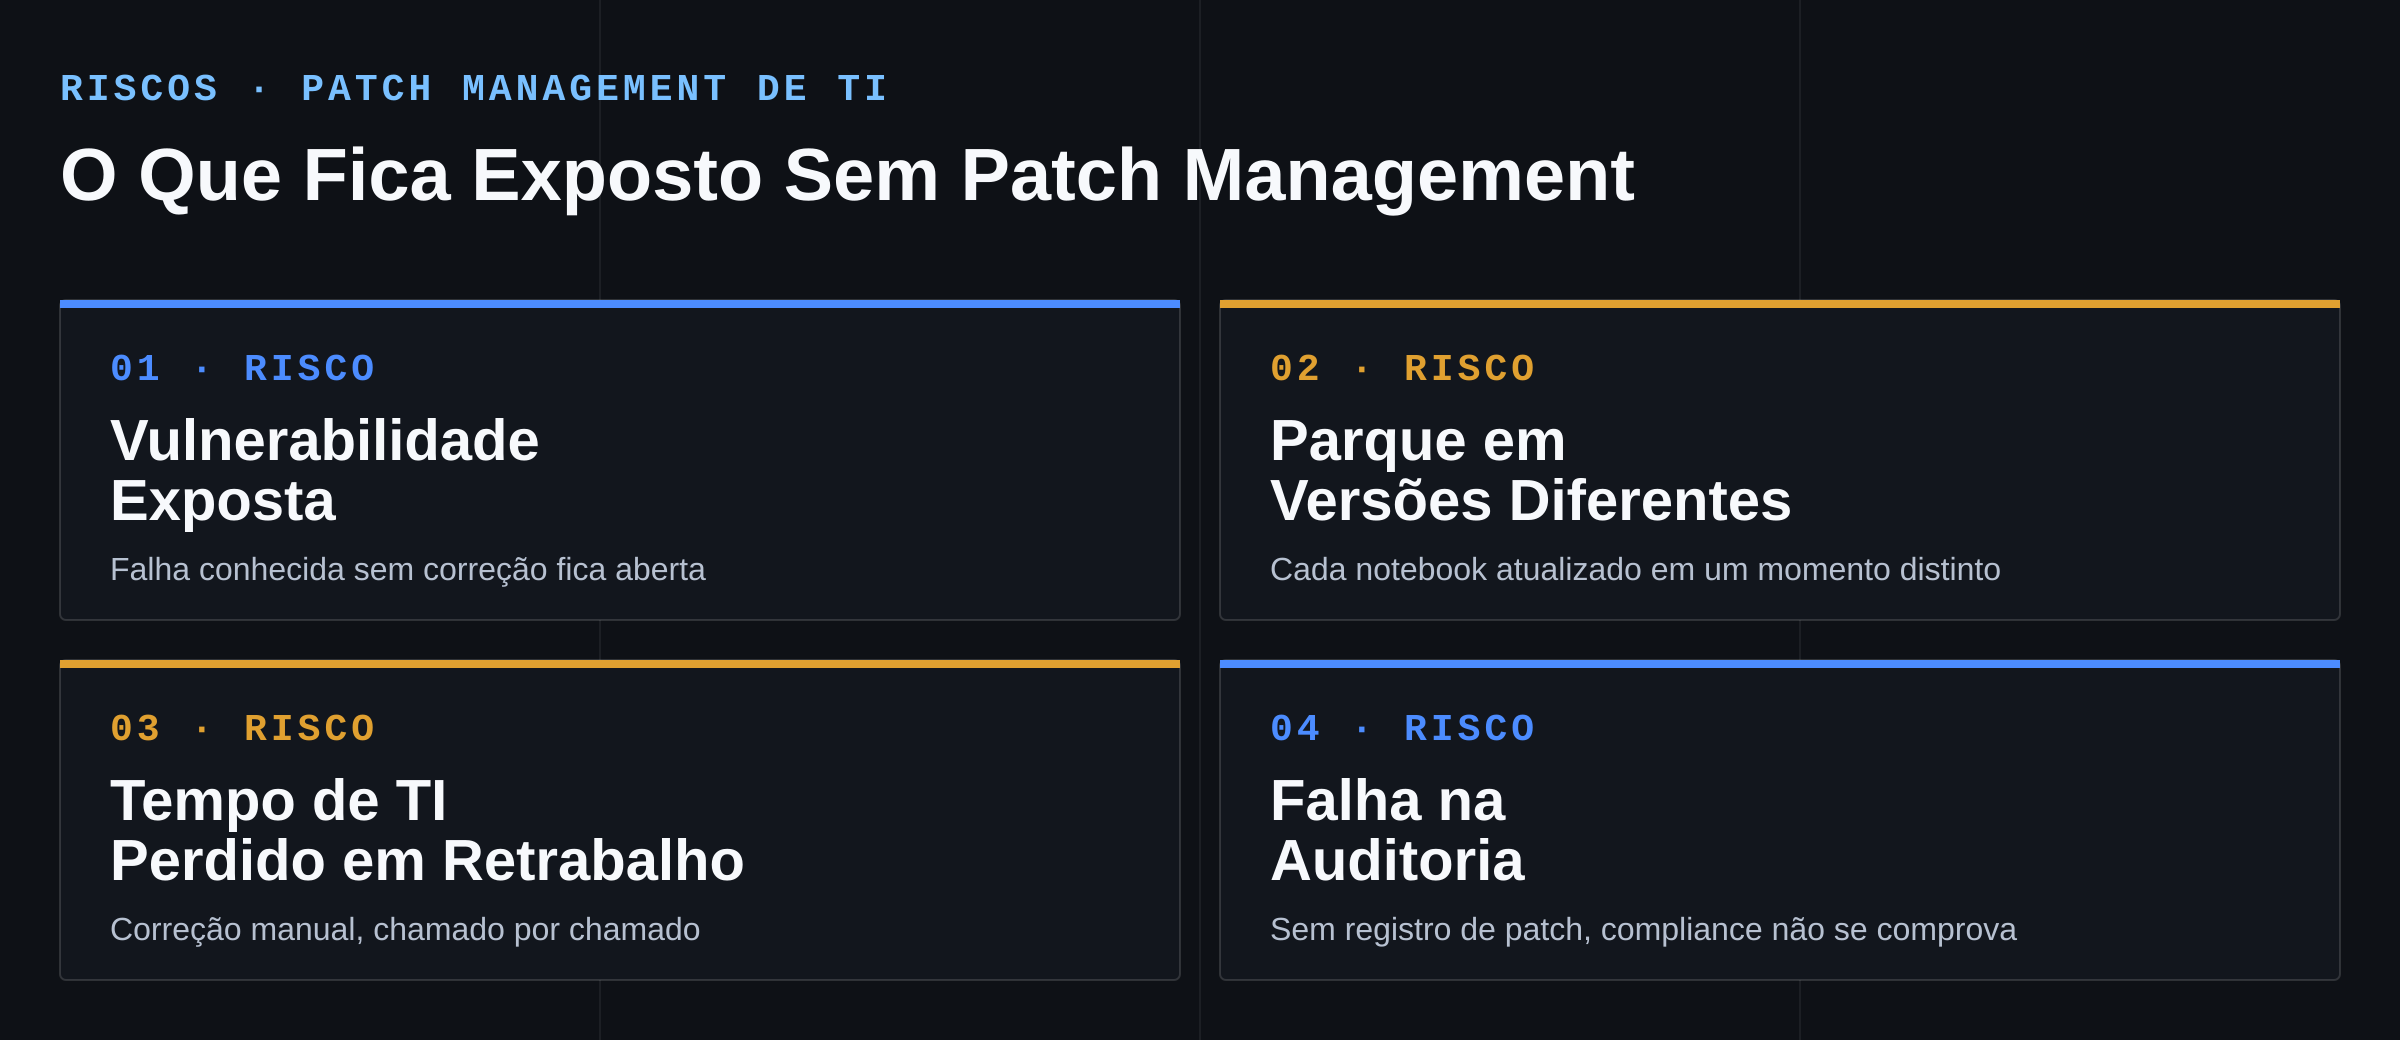
Sem patch management de TI, quatro problemas aparecem em sequência: vulnerabilidade exposta por tempo indefinido, parque com versões de software divergentes entre si, tempo de TI consumido corrigindo chamado por chamado, e nenhum registro pra comprovar correção numa auditoria.
Como Funciona um Processo de Patch Management de TI na Prática
Um processo de patch management de TI maduro segue uma sequência repetível, não uma reação a cada alerta isolado:
- Inventário do que precisa ser corrigido. Sem saber quais versões de sistema operacional e de software estão em cada máquina, não dá pra saber o que corrigir. Essa etapa depende diretamente de um inventário de TI atualizado.
- Teste em ambiente controlado. Antes de aplicar um patch em todo o parque, a correção é validada num grupo pequeno de máquinas, pra garantir que não quebra nenhuma aplicação crítica.
- Distribuição programada. O patch é aplicado em horário de menor impacto, por política central, sem exigir ação manual do colaborador.
- Confirmação e registro. O processo documenta quais máquinas receberam a correção e quais ainda estão pendentes, deixando rastro pra auditoria.
A diferença entre operar com e sem esse processo fica clara lado a lado.
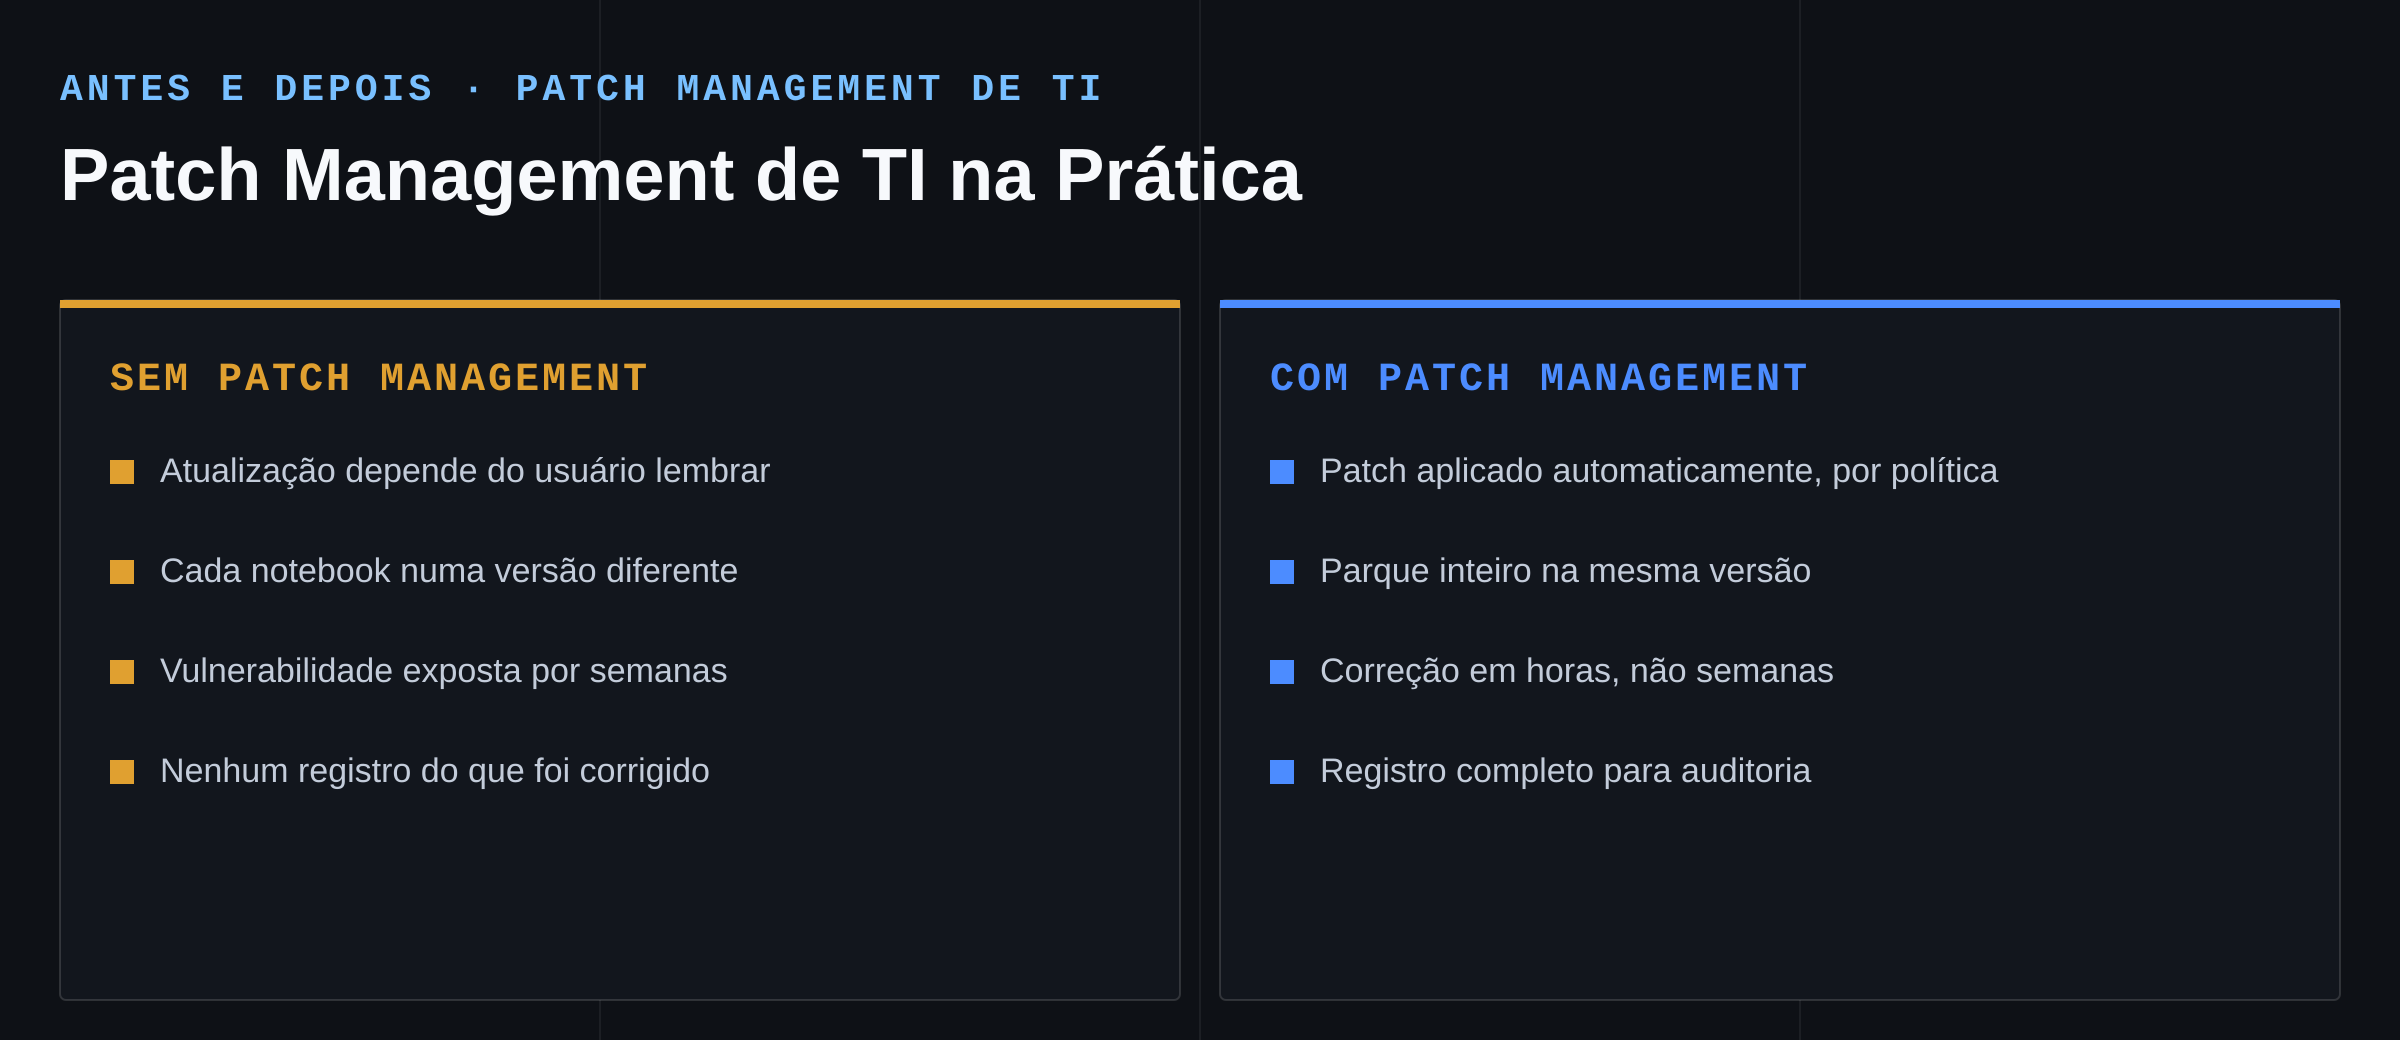
Sem patch management de TI, a atualização depende do usuário lembrar, o parque fica com versões desencontradas, a vulnerabilidade fica exposta por semanas e não existe registro do que foi corrigido. Com patch management de TI, o patch é aplicado automaticamente por política, o parque inteiro roda a mesma versão, a correção acontece em horas e cada atualização fica registrada.
Patch Management de TI e o Fim do Suporte do Windows 10
O caso mais visível dessa urgência é o fim do suporte do Windows 10: sistema sem suporte do fabricante para de receber patch de segurança, o que torna qualquer notebook rodando a versão antiga um alvo permanentemente vulnerável, por mais atualizado que o antivírus esteja.
Um processo de patch management de TI já estruturado facilita exatamente esse tipo de transição: a empresa sabe, com dado concreto, quais máquinas ainda rodam a versão antiga e consegue priorizar a migração pelas máquinas de maior risco, em vez de descobrir o problema depois que o incidente já aconteceu.
Patch Management de TI em Parque Misto (Dell, Lenovo, HP)
Empresas que compram equipamento de fabricantes diferentes ao longo do tempo, muitas vezes sem planejar, acabam com um parque misto de Dell, Lenovo e HP, cada um com seu próprio ciclo de atualização de firmware e driver. Sem uma política central de patch management de TI, cada linha de equipamento vira uma exceção separada pra acompanhar manualmente.
Esse é mais um motivo pelo qual a padronização de parque de TI e o patch management de TI andam juntos: quanto mais uniforme o parque, mais simples fica validar um patch antes de distribuí-lo pra todo mundo, porque o comportamento esperado é o mesmo em todas as máquinas.
Patch Management de TI Não Substitui Antivírus, Nem Licença em Dia
Patch management de TI corrige falhas conhecidas no sistema operacional e nos aplicativos instalados, mas não detecta ameaça ativa nem garante que o software em uso está licenciado. São três camadas diferentes de proteção e controle:
- A diferença entre antivírus e EDR corporativo cobre a detecção de ameaça em tempo real, algo que o patch sozinho não faz.
- O licenciamento de software corporativo garante que a empresa tem o direito legal de rodar e atualizar cada aplicativo, o que evita bloqueio de atualização por licença vencida.
- Um SLA de suporte bem definido com o fornecedor de TI deixa claro quem é responsável por aplicar o patch e em qual prazo, caso a gestão não seja feita internamente.
As três camadas combinadas, patch management, proteção ativa e licenciamento regular, fecham o ciclo de segurança do parque de TI. Nenhuma delas substitui a outra.
Fale com a Note B2B sobre Patch Management de TI
A Note B2B ajuda empresas a estruturar a gestão de patches do parque de notebooks, do inventário até a política de distribuição automática, sem depender de cada colaborador lembrar de atualizar.
Fale com a gente pelo WhatsApp: +55 11 91779-6473.
PRÓXIMO PASSO