Política de Uso Aceitável de TI: Modelo
O que é uma Política de Uso Aceitável de TI
Política de Uso Aceitável de TI é o documento que define, por escrito, o que um colaborador pode e não pode fazer com o notebook, o acesso à rede e as contas corporativas da empresa. Sem esse documento, cada gestor decide na hora o que é aceitável, cada colaborador interpreta do seu jeito, e a empresa só descobre onde estava o limite depois que algo já deu errado.
A seguir, veja o que esse documento precisa cobrir, um modelo de estrutura pronto pra adaptar e como implementar sem transformar a TI em departamento de vigilância.
Por que toda empresa precisa de uma política de uso de TI por escrito
Regra que não está escrita não é regra, é expectativa não comunicada. Quando a empresa não tem uma política de uso de TI formal, três problemas aparecem em sequência, geralmente nessa ordem:
Primeiro, o uso indevido de equipamento e acesso vira questão de julgamento individual, variando de time pra time. Segundo, sem um documento de referência, a área de TI não tem base pra agir quando identifica um desvio, o que abre espaço pra situações como o Shadow IT, onde equipamento e software passam a circular fora de qualquer controle. Terceiro, numa auditoria, numa rescisão contestada ou num incidente de segurança, a ausência de política assinada tira da empresa justamente o documento que provaria que a regra existia e foi comunicada.
Uma política de uso de TI bem escrita resolve os três ao mesmo tempo: define o limite, dá respaldo formal pra TI agir e documenta que o colaborador foi informado.
O que uma política de uso de TI deve cobrir
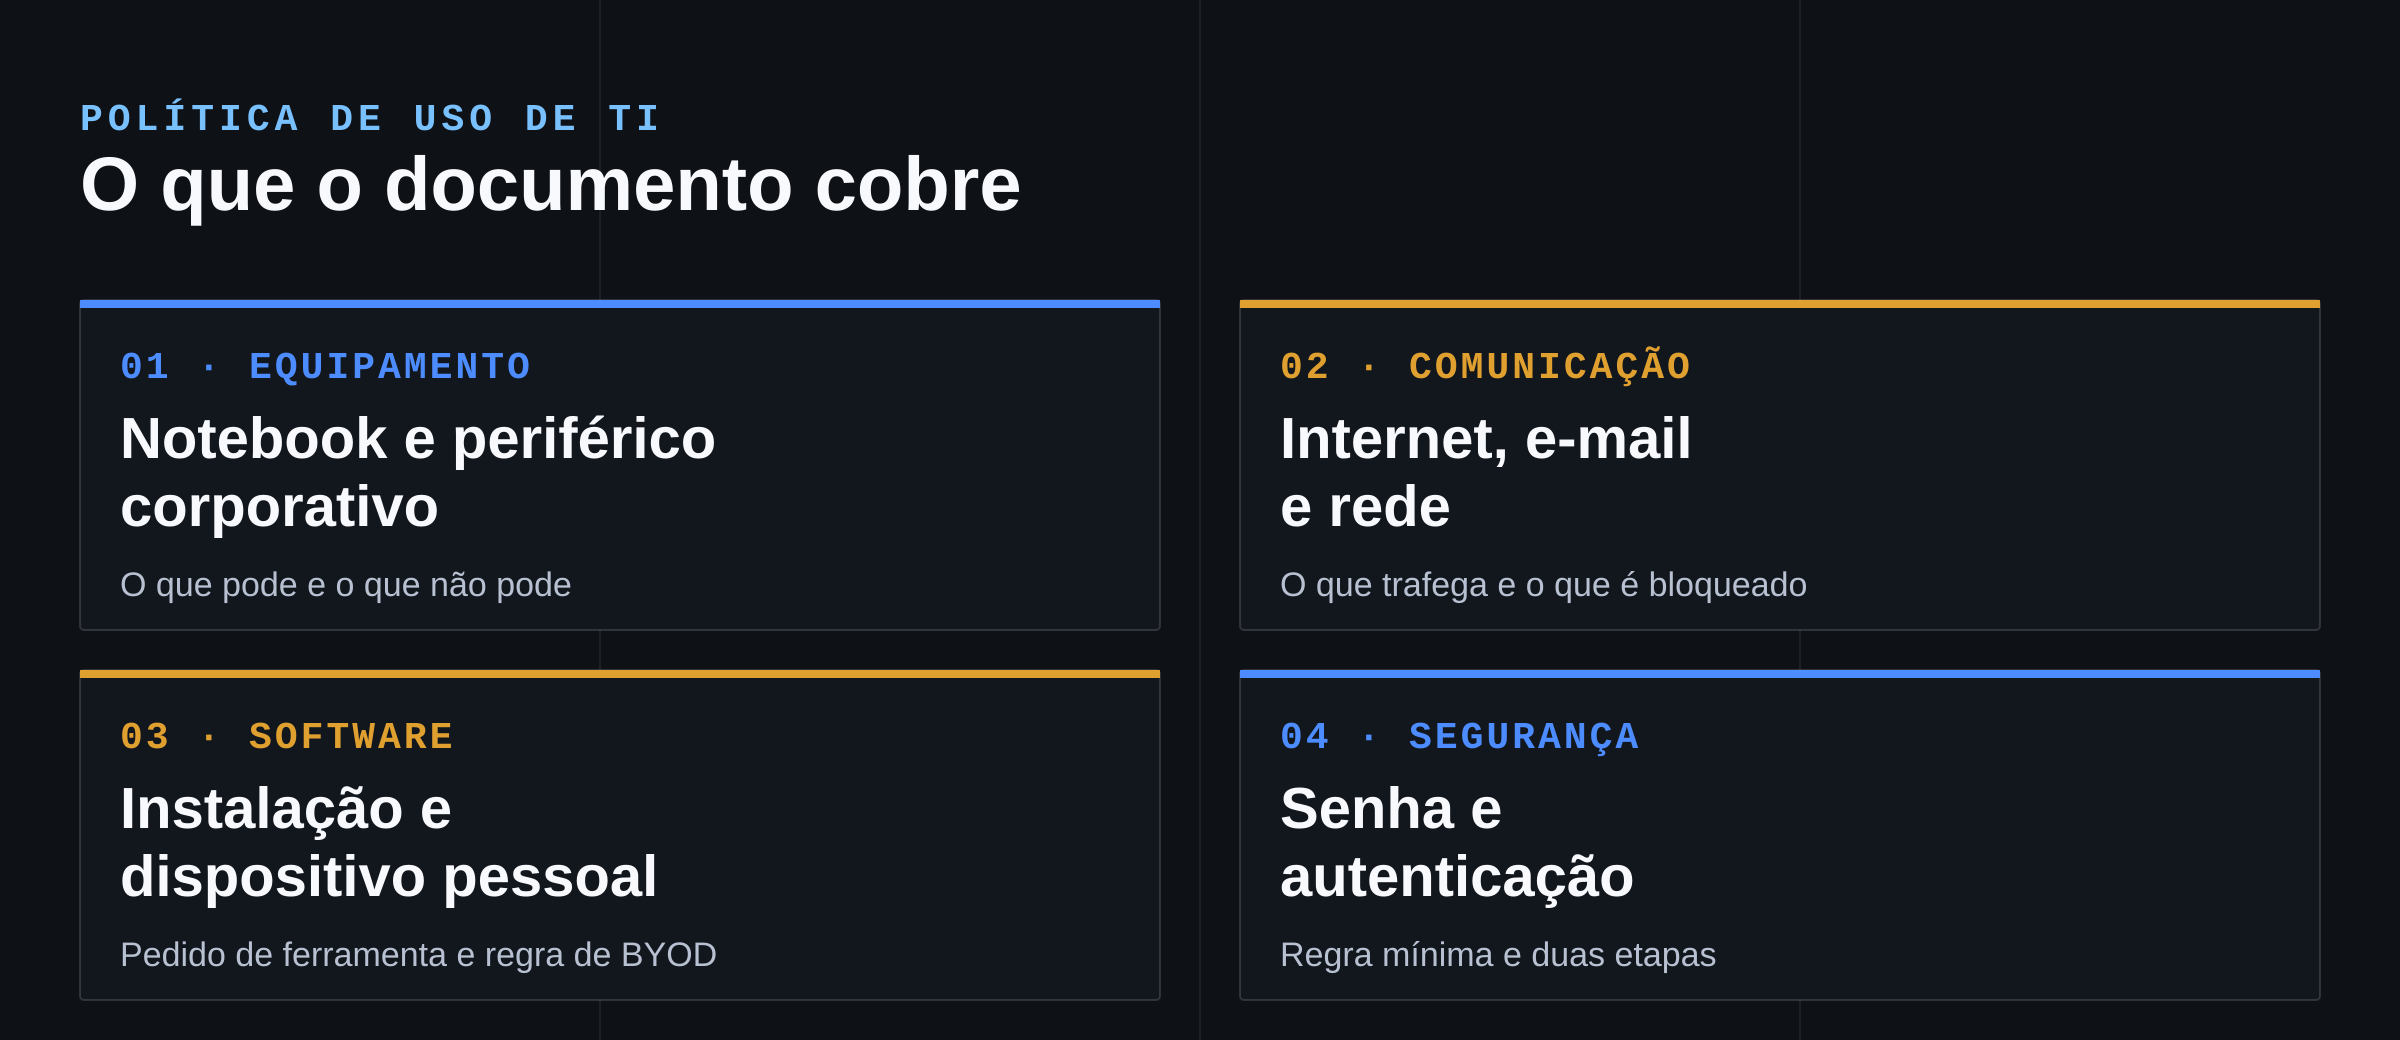
Uma política de uso aceitável de TI completa cobre quatro frentes. Pular qualquer uma delas deixa uma zona cinzenta que volta a ser decidida caso a caso.
Uso de equipamento corporativo
Define o que é uso aceitável do notebook, monitor e periférico fornecido pela empresa: se uso pessoal moderado é tolerado, se o equipamento pode sair da empresa, quem é responsável por dano ou perda, e o que acontece quando o colaborador sai da empresa. Esse ponto se conecta direto com o onboarding de TI, porque é no primeiro dia que a política precisa ser apresentada e assinada, não meses depois de um incidente.
Acesso a internet, e-mail e redes sociais
Define o que pode trafegar na rede corporativa, o que é bloqueado por categoria de conteúdo e qual é a expectativa de uso do e-mail corporativo. Não precisa ser restritivo ao ponto de travar o trabalho, mas precisa deixar claro que a conta de e-mail e o acesso à rede são ferramentas de trabalho, não extensão de uso pessoal irrestrito.
Instalação de software e dispositivo pessoal
Define se o colaborador pode instalar software por conta própria, qual é o processo pra pedir uma ferramenta nova e se dispositivo pessoal pode acessar sistema ou dado da empresa. É a seção que mais prática tem com o problema do BYOD: sem regra clara sobre uso de notebook e celular pessoal pro trabalho, a linha entre o que é corporativo e o que é pessoal desaparece.
Segurança de dados e senhas
Define política de senha, uso obrigatório de autenticação em duas etapas, regra de compartilhamento de arquivo e o que fazer em caso de suspeita de perda ou vazamento. Essa seção dá sustentação prática à segurança de dados em notebooks corporativos: a melhor criptografia de disco não compensa uma senha anotada num post-it ou compartilhada por WhatsApp.
Modelo de política de uso aceitável de TI
Um modelo funcional de política de uso de TI segue essa estrutura, em ordem, cada seção com dois ou três parágrafos curtos:
- Objetivo e abrangência. Por que a política existe e quem ela cobre (todos os colaboradores, estagiários, terceiros com acesso a sistema).
- Uso aceitável de equipamento. O que pode e o que não pode no notebook e periférico corporativo.
- Uso de internet, e-mail e aplicativo de comunicação. O que é permitido, o que é bloqueado e por quê.
- Instalação de software e uso de dispositivo pessoal. Processo de solicitação e regra de BYOD, se houver.
- Segurança de dados, senha e autenticação. Regra mínima de senha, uso de duas etapas e o que fazer em caso de incidente.
- Consequência do descumprimento. O que acontece quando a política não é seguida, de forma proporcional e documentada.
- Aceite formal. Campo de assinatura ou aceite digital, com data, pra comprovar que o colaborador recebeu e leu o documento.
Esse esqueleto cabe em duas ou três páginas. Política de uso de TI longa demais tende a não ser lida; política curta e objetiva tem mais chance de virar referência real no dia a dia.
Como implementar a política sem parecer perseguição
A forma como a política de uso de TI é apresentada decide se ela vira referência ou só um documento assinado e esquecido:
- Apresente no onboarding, não depois de um problema. Política introduzida como reação a um incidente específico parece punição a uma pessoa. Apresentada no onboarding, é só parte do processo de entrada.
- Explique o porquê de cada regra, não só a regra. “Não compartilhe senha” convence menos do que “senha compartilhada é a causa mais comum de acesso indevido que rastreamos”.
- Revise a política uma vez por ano. Ferramenta de trabalho muda, hábito de uso muda. Política de TI parada no tempo perde credibilidade e passa a ser ignorada.
- Aplique a mesma regra pra todo nível hierárquico. Política que vale pro time operacional mas abre exceção pra liderança não tem autoridade nenhuma.
Erros comuns na política de uso de TI
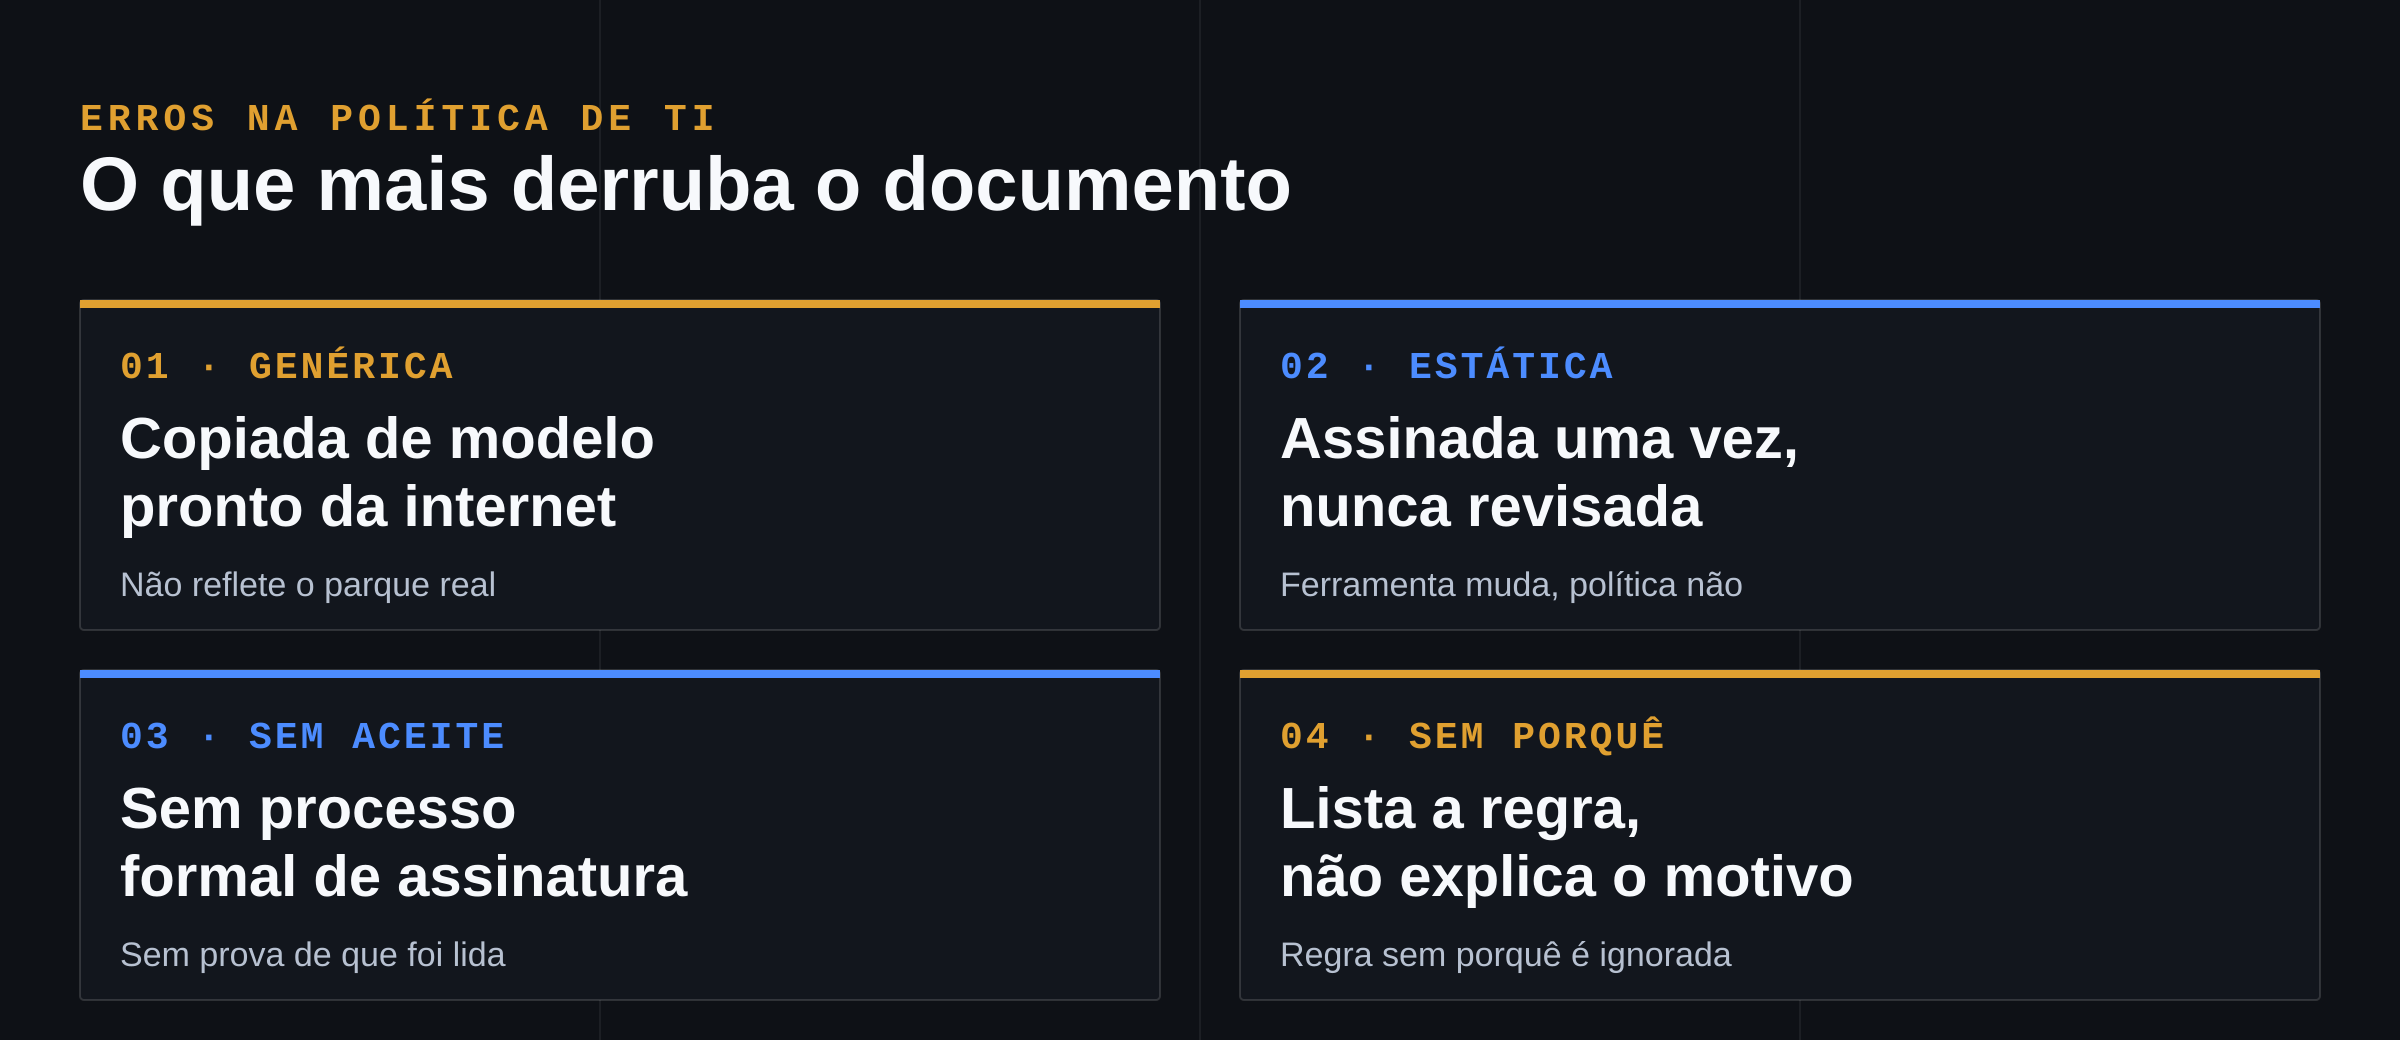
O erro mais comum não é a ausência de política, é o documento genérico, copiado de um modelo pronto na internet e nunca adaptado à realidade da empresa. Uma política de uso de TI que menciona sistema que a empresa não usa, ou que ignora o processo real de compra de equipamento, perde credibilidade assim que alguém lê com atenção. O segundo erro mais comum é nunca revisar: política assinada em 2022 e nunca mais atualizada já não reflete o parque de equipamento nem as ferramentas atuais da empresa.
Fale com quem ajuda a estruturar a política de TI da sua empresa
A Note B2B ajuda empresas a estruturar política de uso de TI junto com o processo de gestão do parque de notebooks Dell, Lenovo e HP, do onboarding à saída do colaborador. Fale agora com nosso time comercial pelo WhatsApp: +55 11 91779-6473.
PRÓXIMO PASSO