Zero Trust (ZTNA): o Que É e Quando Migrar
Zero Trust (ZTNA) nas Empresas: Como Funciona e Quando Vale a Pena
Zero Trust Network Access (ZTNA) é um modelo de acesso em que nenhum usuário ou dispositivo é confiável por padrão, nem mesmo dentro da rede da empresa: cada tentativa de acesso é verificada individualmente, aplicativo por aplicativo. Vale migrar da VPN tradicional quando o time já trabalha majoritariamente remoto ou híbrido e o risco de um notebook comprometido expor a rede inteira virou uma preocupação real.
O que é Zero Trust Network Access (ZTNA)
O princípio do Zero Trust é simples de enunciar e difícil de ignorar: nunca confie, sempre verifique. Em vez de assumir que um dispositivo é seguro só porque está dentro do perímetro da empresa (fisicamente no escritório ou conectado via VPN), o ZTNA trata toda conexão como potencialmente hostil até prova em contrário. A prova é feita em tempo real: identidade do usuário, estado do dispositivo e contexto da requisição (hora, local, aplicativo pedido) são avaliados antes de liberar cada acesso específico.
Isso é diferente de autenticar uma vez no início do dia e navegar livre depois. No modelo Zero Trust, cada aplicativo e cada recurso tem sua própria checagem, o que reduz drasticamente o que um invasor consegue alcançar mesmo depois de comprometer uma credencial.
VPN corporativa vs ZTNA: a diferença que importa
A VPN corporativa resolve um problema específico: criar um túnel criptografado entre o notebook do funcionário e a rede da empresa. O problema é que, uma vez dentro do túnel, o dispositivo geralmente enxerga a rede inteira (ou um segmento amplo dela), o que é cômodo mas arriscado: se aquele notebook for comprometido, o invasor ganha visibilidade de tudo que está naquele segmento.
O ZTNA inverte essa lógica. Em vez de conectar o dispositivo à rede, ele conecta o usuário diretamente ao aplicativo específico que ele precisa usar, sem nunca expor o restante da infraestrutura. Na prática, isso significa que um funcionário do financeiro autenticado via ZTNA acessa o ERP, mas o acesso dele não “enxerga” o servidor de arquivos do setor de engenharia, mesmo que tecnicamente estejam na mesma rede.
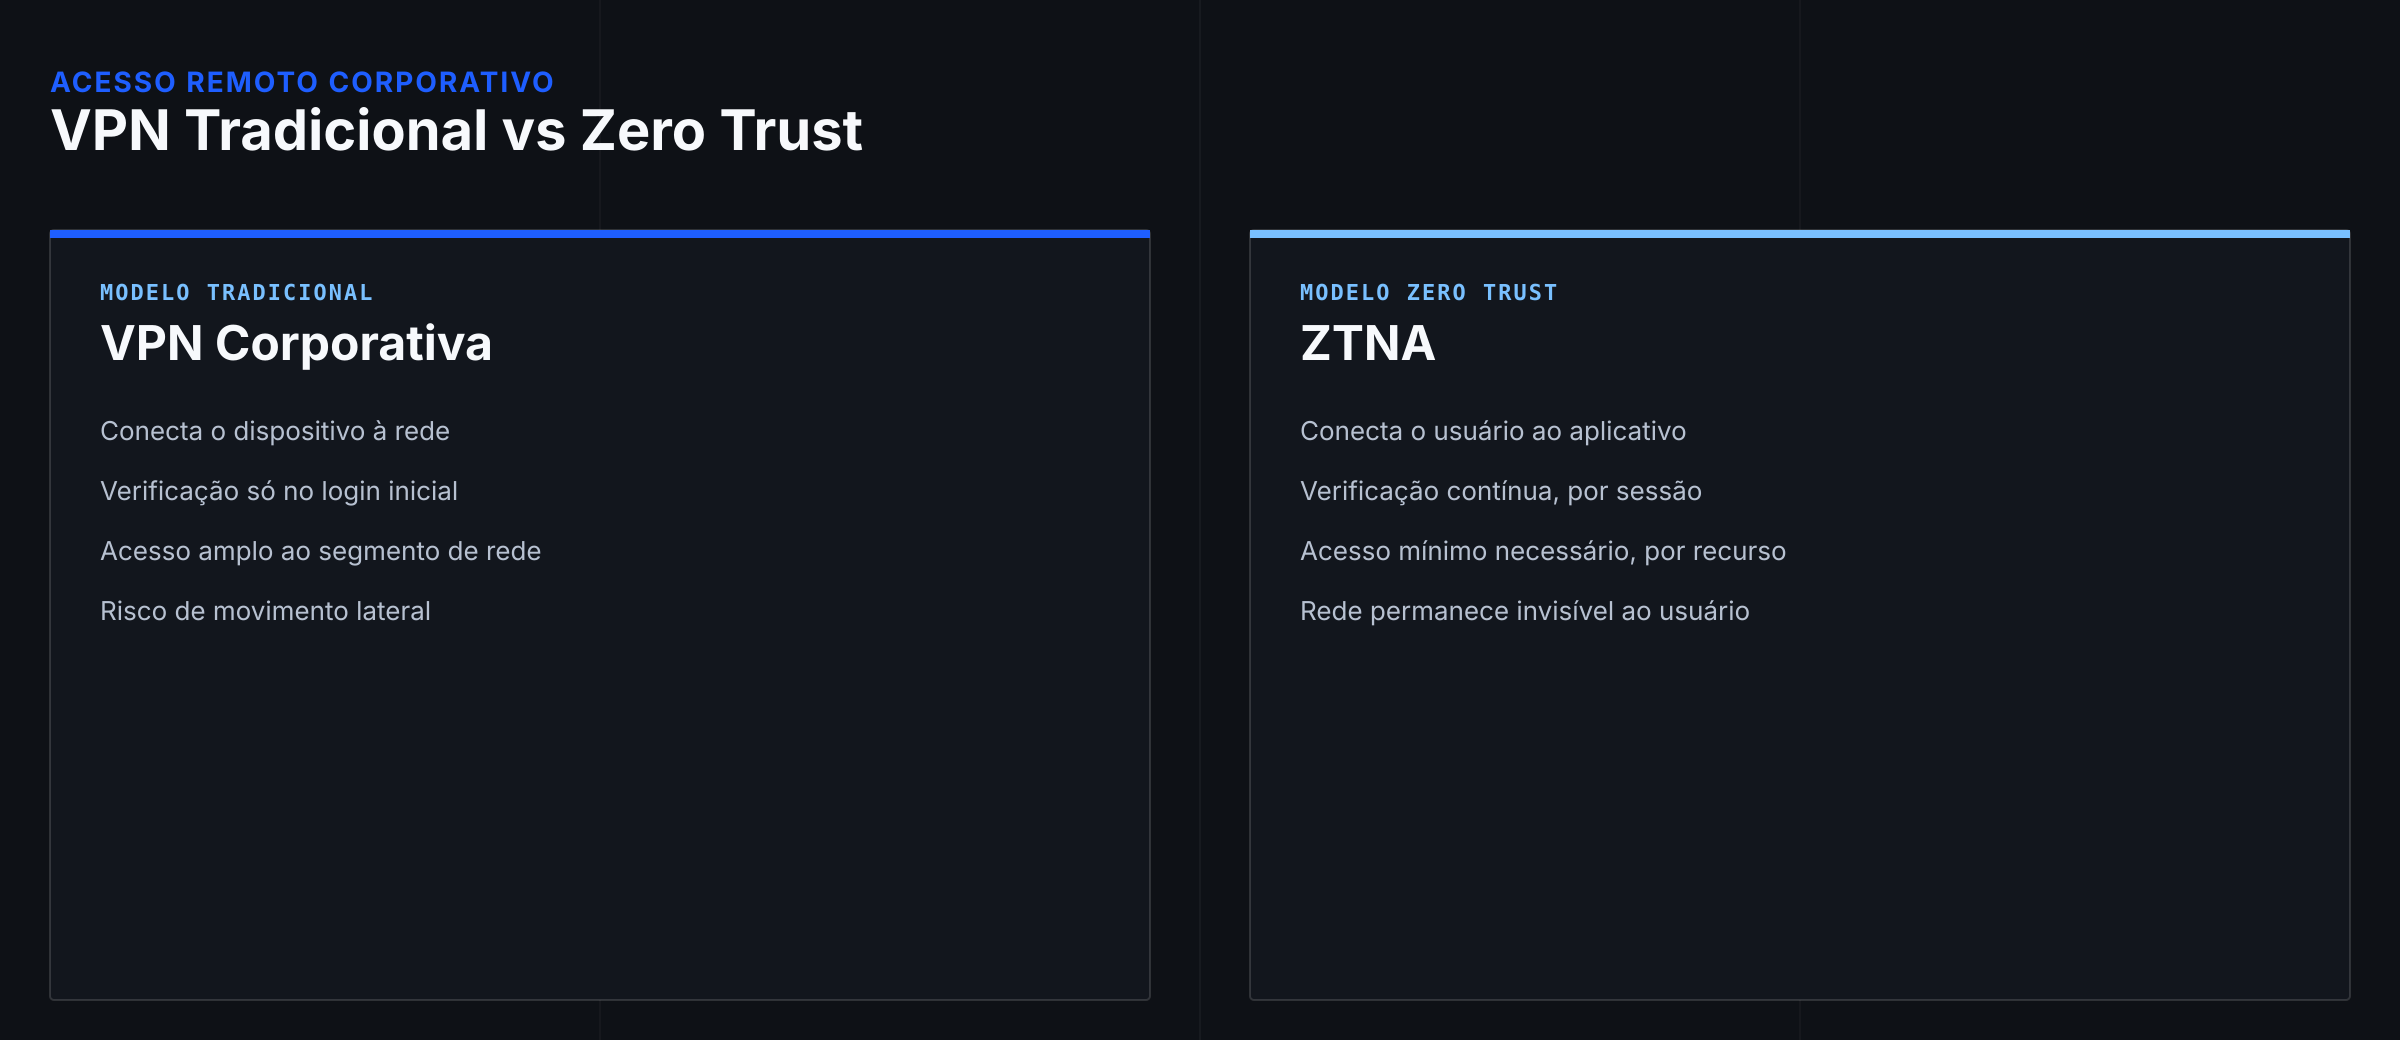
Como o Zero Trust muda o acesso ao parque de notebooks corporativo
Para quem gerencia um parque de notebooks distribuído entre escritório, home office e filiais, o Zero Trust resolve um problema prático que a VPN sozinha não resolve: o que acontece quando um notebook é perdido, roubado ou usado numa rede pública insegura. Com ZTNA, a política de acesso pode considerar o estado do dispositivo (disco criptografado, antivírus ativo, sistema atualizado) como parte da decisão de liberar ou não cada sessão, não só a senha do usuário.
Isso conecta diretamente com outras duas práticas que já deveriam estar na política de segurança da empresa: a criptografia de disco do notebook corporativo, que garante que dados em repouso continuem protegidos mesmo que o equipamento seja fisicamente perdido, e a autenticação multifator (MFA), que é o primeiro filtro de identidade antes mesmo de o ZTNA avaliar o dispositivo.
As 3 camadas que sustentam uma política Zero Trust
Zero Trust não é um produto único que se instala e pronto. É a combinação de três camadas de verificação funcionando juntas, continuamente, não apenas no momento do login:
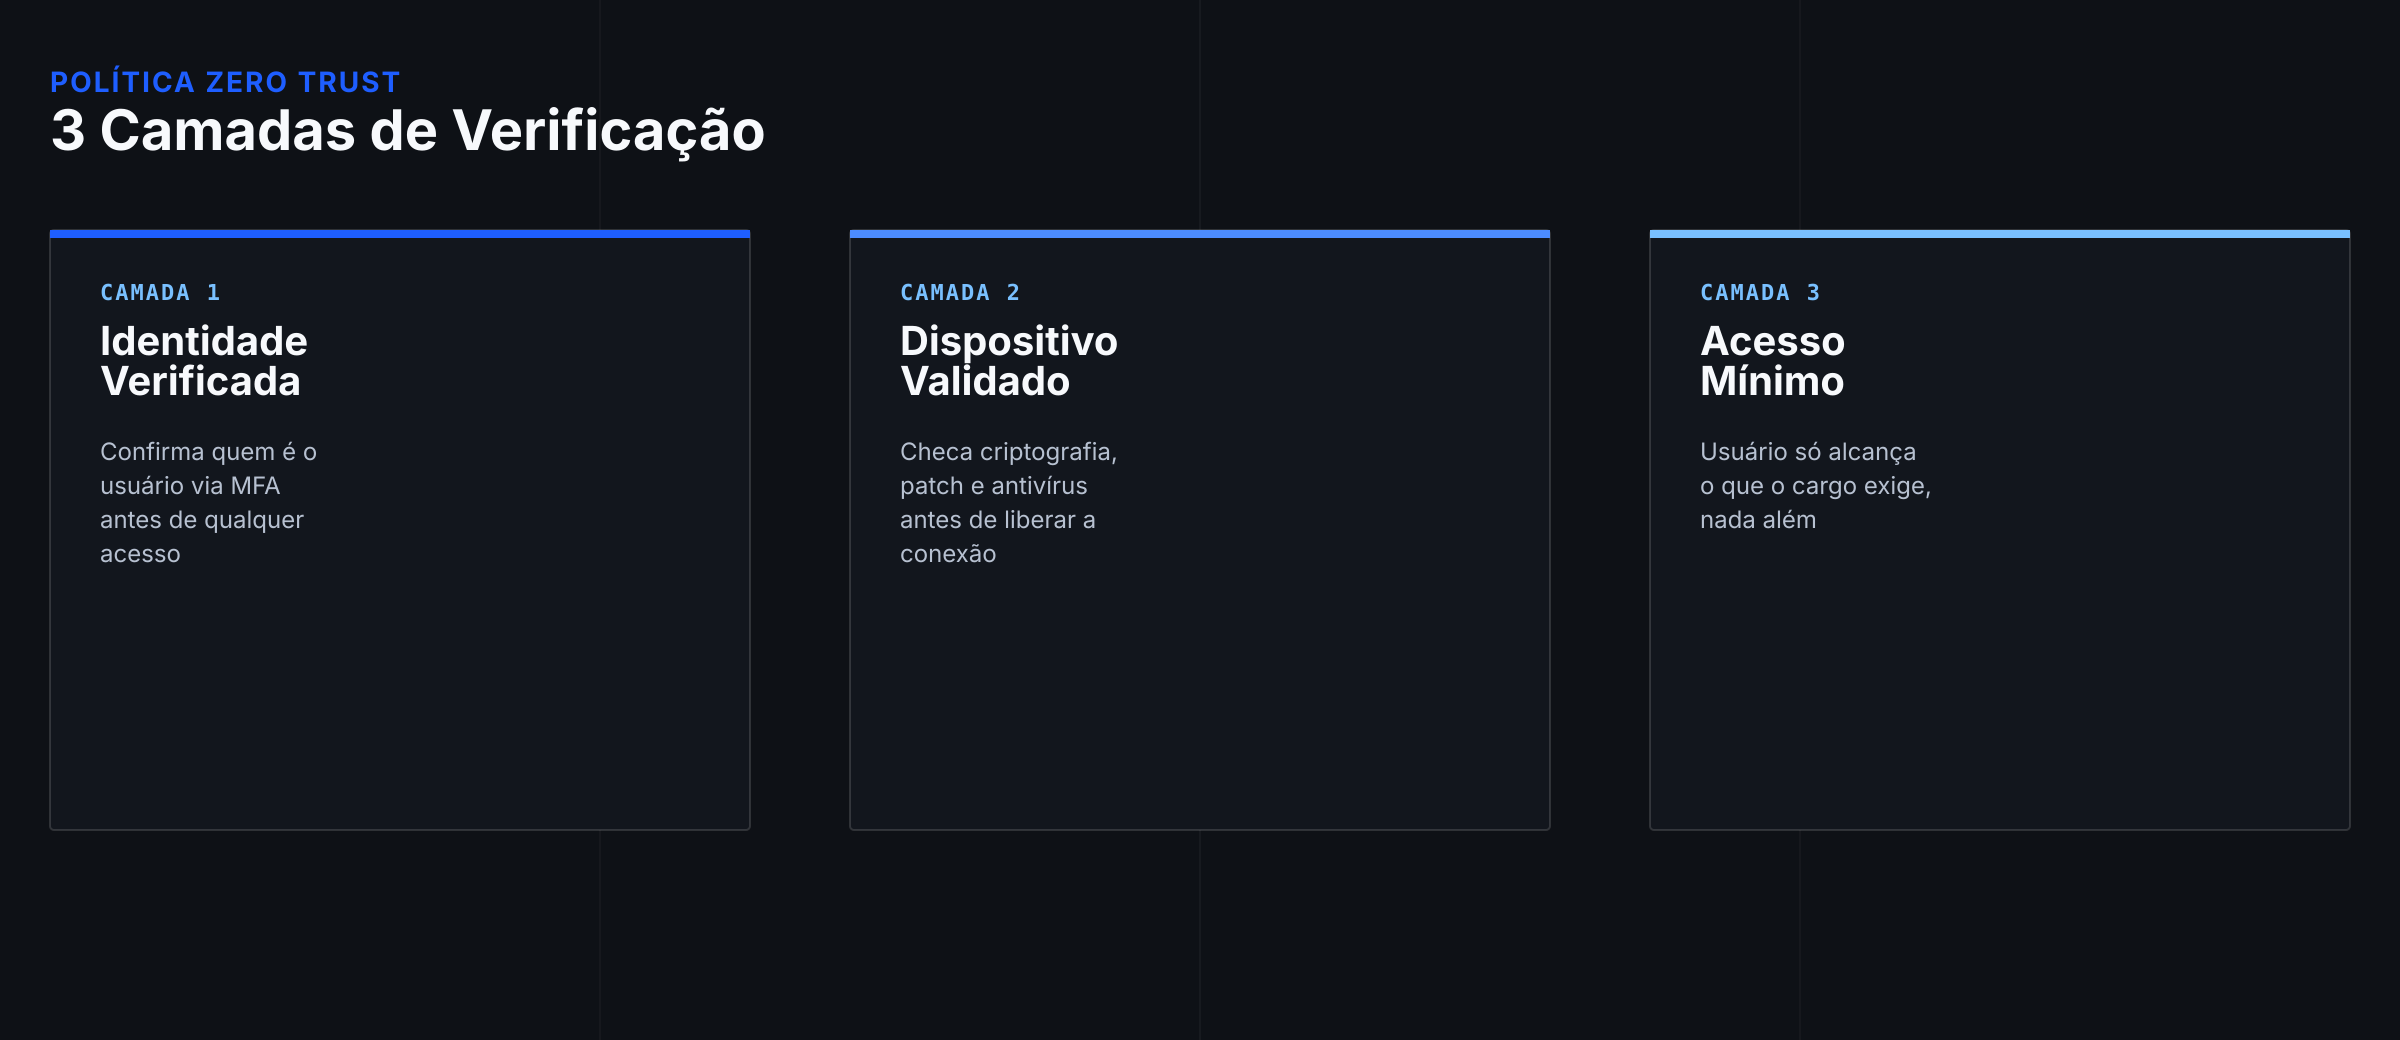
A primeira camada é identidade: confirmar que o usuário é quem diz ser, normalmente via MFA. A segunda é postura do dispositivo: checar se o notebook está com disco criptografado, patch em dia e antivírus ativo antes de liberar qualquer conexão. A terceira é acesso mínimo necessário: o usuário só enxerga e alcança os aplicativos que o cargo dele realmente exige, nada além disso, princípio que também deveria orientar a política de uso aceitável de TI da empresa.
Quando vale a pena migrar da VPN para ZTNA
Migrar faz sentido quando pelo menos dois destes sinais aparecem: o time é majoritariamente remoto ou híbrido e a VPN virou gargalo de performance nos horários de pico; a empresa cresceu e hoje tem fornecedores, terceiros ou parceiros que precisam de acesso pontual a um sistema específico, sem acesso à rede inteira; já houve algum incidente (ou quase incidente) em que um dispositivo comprometido teve alcance maior do que deveria dentro da rede; ou a empresa está sob exigência de compliance que pede controle de acesso granular e auditável.
Se nenhum desses sinais está presente e o parque é pequeno, com a maioria das pessoas trabalhando do escritório, a VPN tradicional bem configurada, com MFA e monitoramento remoto de TI (RMM) ativo, ainda cobre a necessidade sem o custo de uma migração completa de arquitetura.
Riscos de manter só VPN tradicional num time híbrido
O maior risco de ficar só na VPN tradicional, num cenário de trabalho híbrido, é o chamado movimento lateral: uma vez que um atacante compromete um único notebook (via phishing, malware ou rede pública insegura), ele pode se mover dentro do segmento de rede exposto pela VPN até encontrar algo valioso, muitas vezes sem disparar nenhum alerta, porque tecnicamente ele “está dentro” da rede confiável. É exatamente esse tipo de cenário que motiva empresas a contratar um SOC terceirizado para monitorar comportamento anômalo de forma contínua, já que a VPN sozinha não distingue tráfego legítimo de movimento lateral malicioso.
Como começar a implementar Zero Trust
A migração não precisa ser completa da noite para o dia. O caminho mais seguro é por fases: primeiro, garantir que MFA está ativo para 100% dos acessos remotos. Segundo, mapear quais aplicativos realmente precisam de acesso restrito por cargo e começar a segmentar esses acessos, mesmo ainda usando VPN. Terceiro, avaliar um piloto de ZTNA com um grupo pequeno (um departamento ou os acessos de terceiros) antes de expandir para a empresa toda. Esse tipo de transição costuma ser mais rápido e com menos atrito quando conduzido junto com quem já cuida do parque de TI no dia a dia.
Se a sua empresa quer avaliar se vale a pena migrar da VPN para um modelo Zero Trust, a Note B2B ajuda a mapear o parque atual e desenhar a transição sem comprometer a operação. Fale com a gente pelo WhatsApp +55 11 91779-6473 e receba uma avaliação sem compromisso.
PRÓXIMO PASSO