SOC Terceirizado para Empresas: Como Funciona
SOC Terceirizado para Empresas: Como Funciona
SOC terceirizado (Security Operations Center as a Service) é uma equipe especializada, fora da empresa, que monitora rede, endpoints e identidade do parque de TI em tempo integral, cruza alertas de várias fontes de segurança ao mesmo tempo e intervém quando identifica um comportamento que indica ataque em andamento. Na prática, é a diferença entre um alerta de segurança aparecer num painel que ninguém olha às três da manhã e alguém de fato analisar esse alerta, decidir se é ameaça real e agir antes dela se espalhar.
Por Que SOC Terceirizado Virou Necessidade Comum
Empresa pequena ou média costuma ter antivírus, EDR, firewall e VPN rodando, cada um gerando seus próprios alertas, mas raramente tem alguém de plantão olhando esses alertas fora do horário comercial. Ataque não respeita horário comercial: boa parte das invasões começa à noite, no fim de semana ou em feriado, justamente quando a vigilância humana está mais fraca.
Montar um SOC interno exige equipe de plantão 24 horas, ferramenta de correlação de eventos e processo de resposta a incidente testado, um custo que só se paga em empresas muito grandes. O SOC terceirizado entrega essa cobertura como serviço contratado, dimensionado pro tamanho do parque de TI, sem exigir que a empresa monte e mantenha essa estrutura internamente.
O Que o SOC Terceirizado Monitora
Um SOC terceirizado bem estruturado acompanha quatro frentes de segurança ao mesmo tempo, continuamente, cruzando o que acontece em cada uma delas:
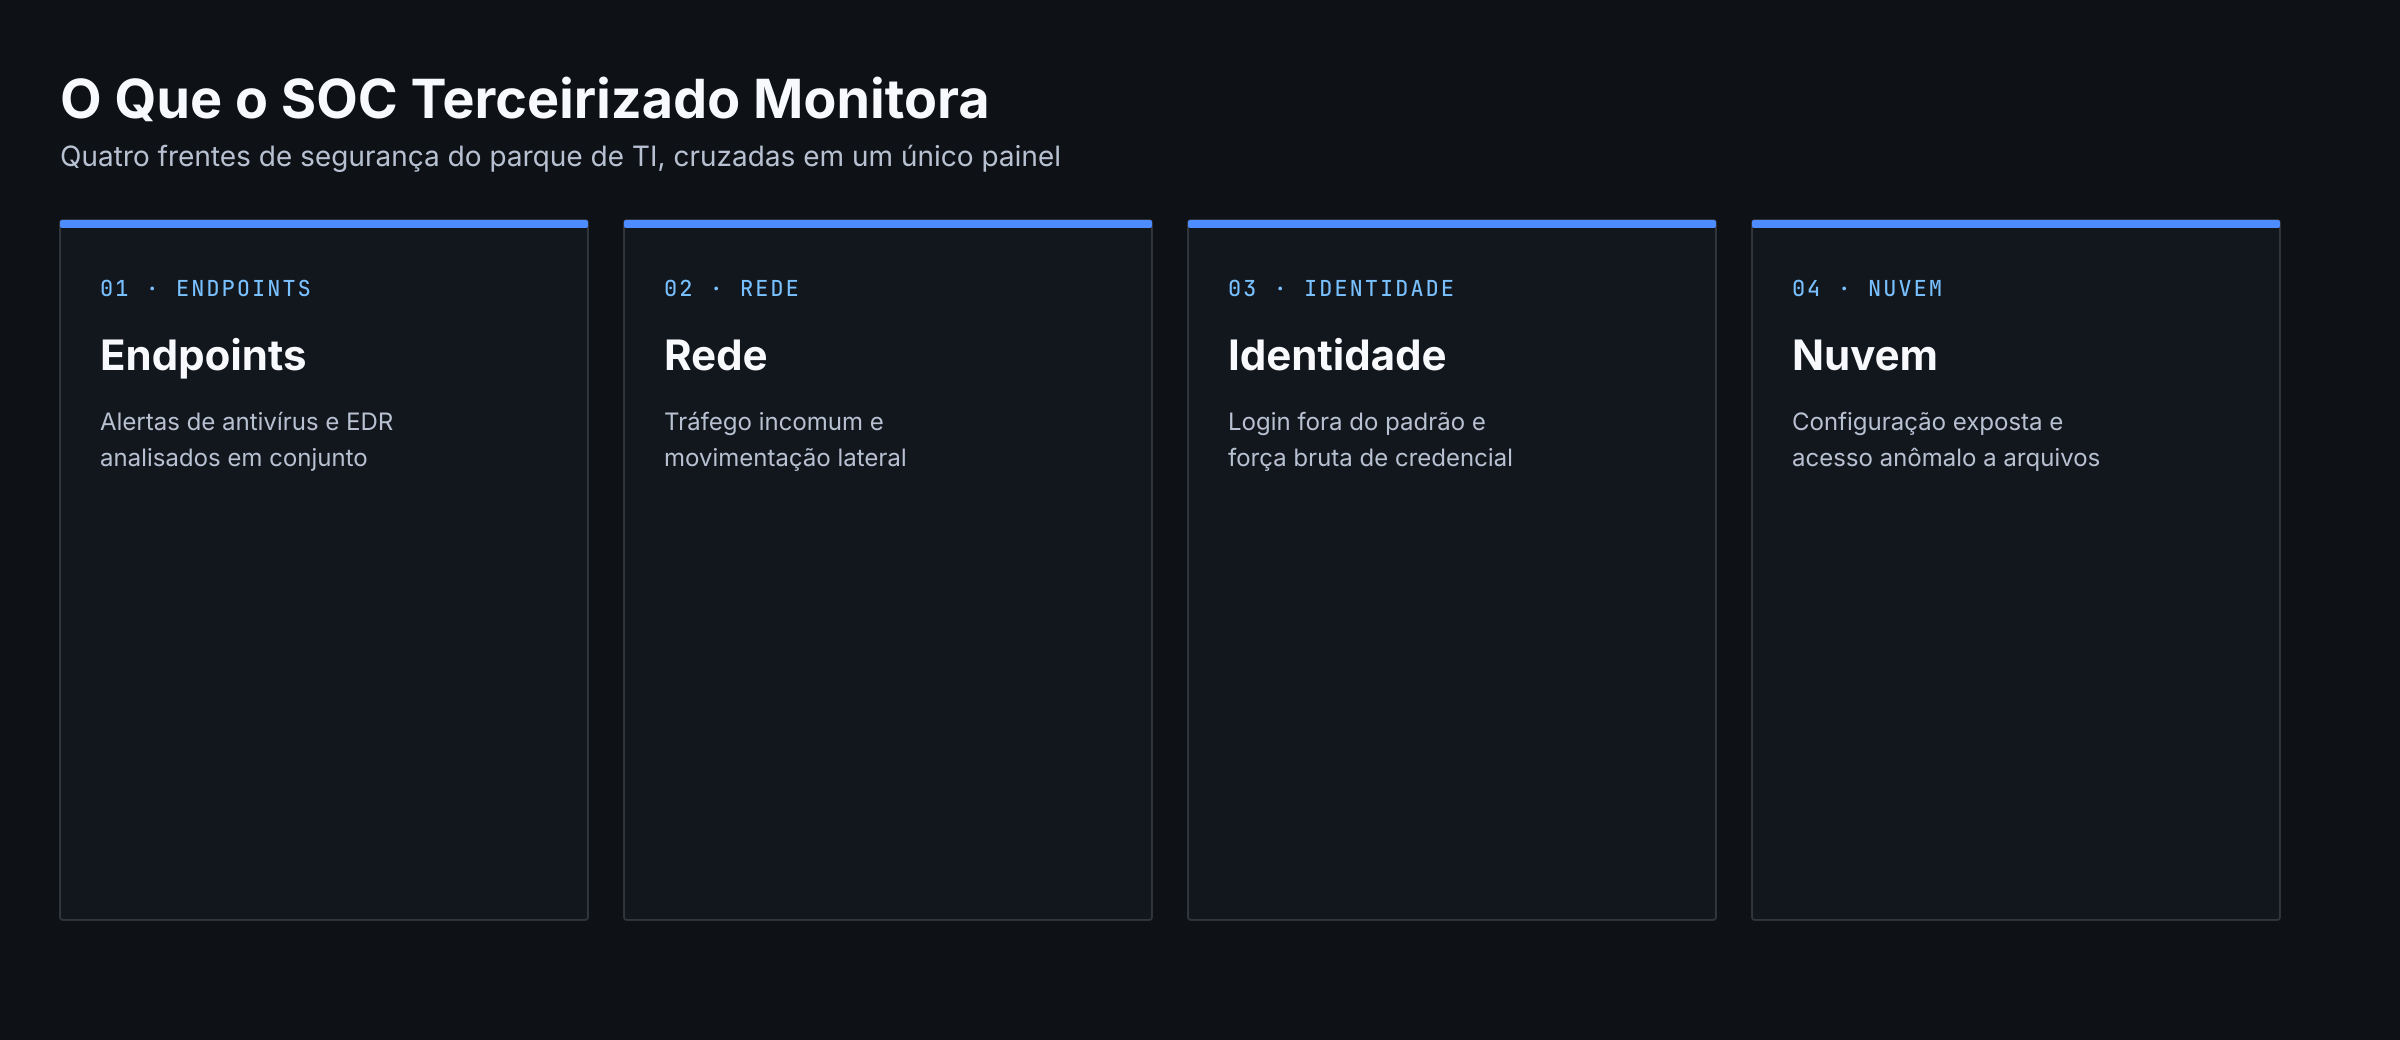
- Endpoints. Alertas de antivírus e EDR de cada notebook do parque são analisados em conjunto, não isoladamente.
- Rede. Tráfego incomum, tentativa de conexão com servidor malicioso e movimentação lateral entre máquinas são sinalizados assim que aparecem.
- Identidade. Login fora do padrão, tentativa de força bruta e uso indevido de credencial disparam alerta antes do acesso indevido virar vazamento.
- Nuvem. Configuração exposta e acesso anômalo a sistema e arquivo hospedado em nuvem entram no mesmo painel de correlação.
Como o SOC Terceirizado Funciona na Prática
O SOC terceirizado segue um ciclo de três etapas que se repete o tempo todo, com gente de verdade analisando o que a ferramenta sinaliza:
- Detecção. As ferramentas de segurança do parque (antivírus, EDR, firewall, logs de rede) alimentam uma plataforma central que cruza eventos de fontes diferentes em busca de padrão de ataque.
- Triagem. Um analista avalia cada alerta relevante, descarta falso positivo e classifica o que é, de fato, ameaça em andamento, evitando que o time interno perca tempo com ruído.
- Resposta. Diante de uma ameaça confirmada, o SOC isola a máquina comprometida, bloqueia o acesso suspeito e aciona o time da empresa com o contexto já levantado, não só o alerta cru.
A diferença entre operar com e sem esse ciclo fica clara lado a lado.
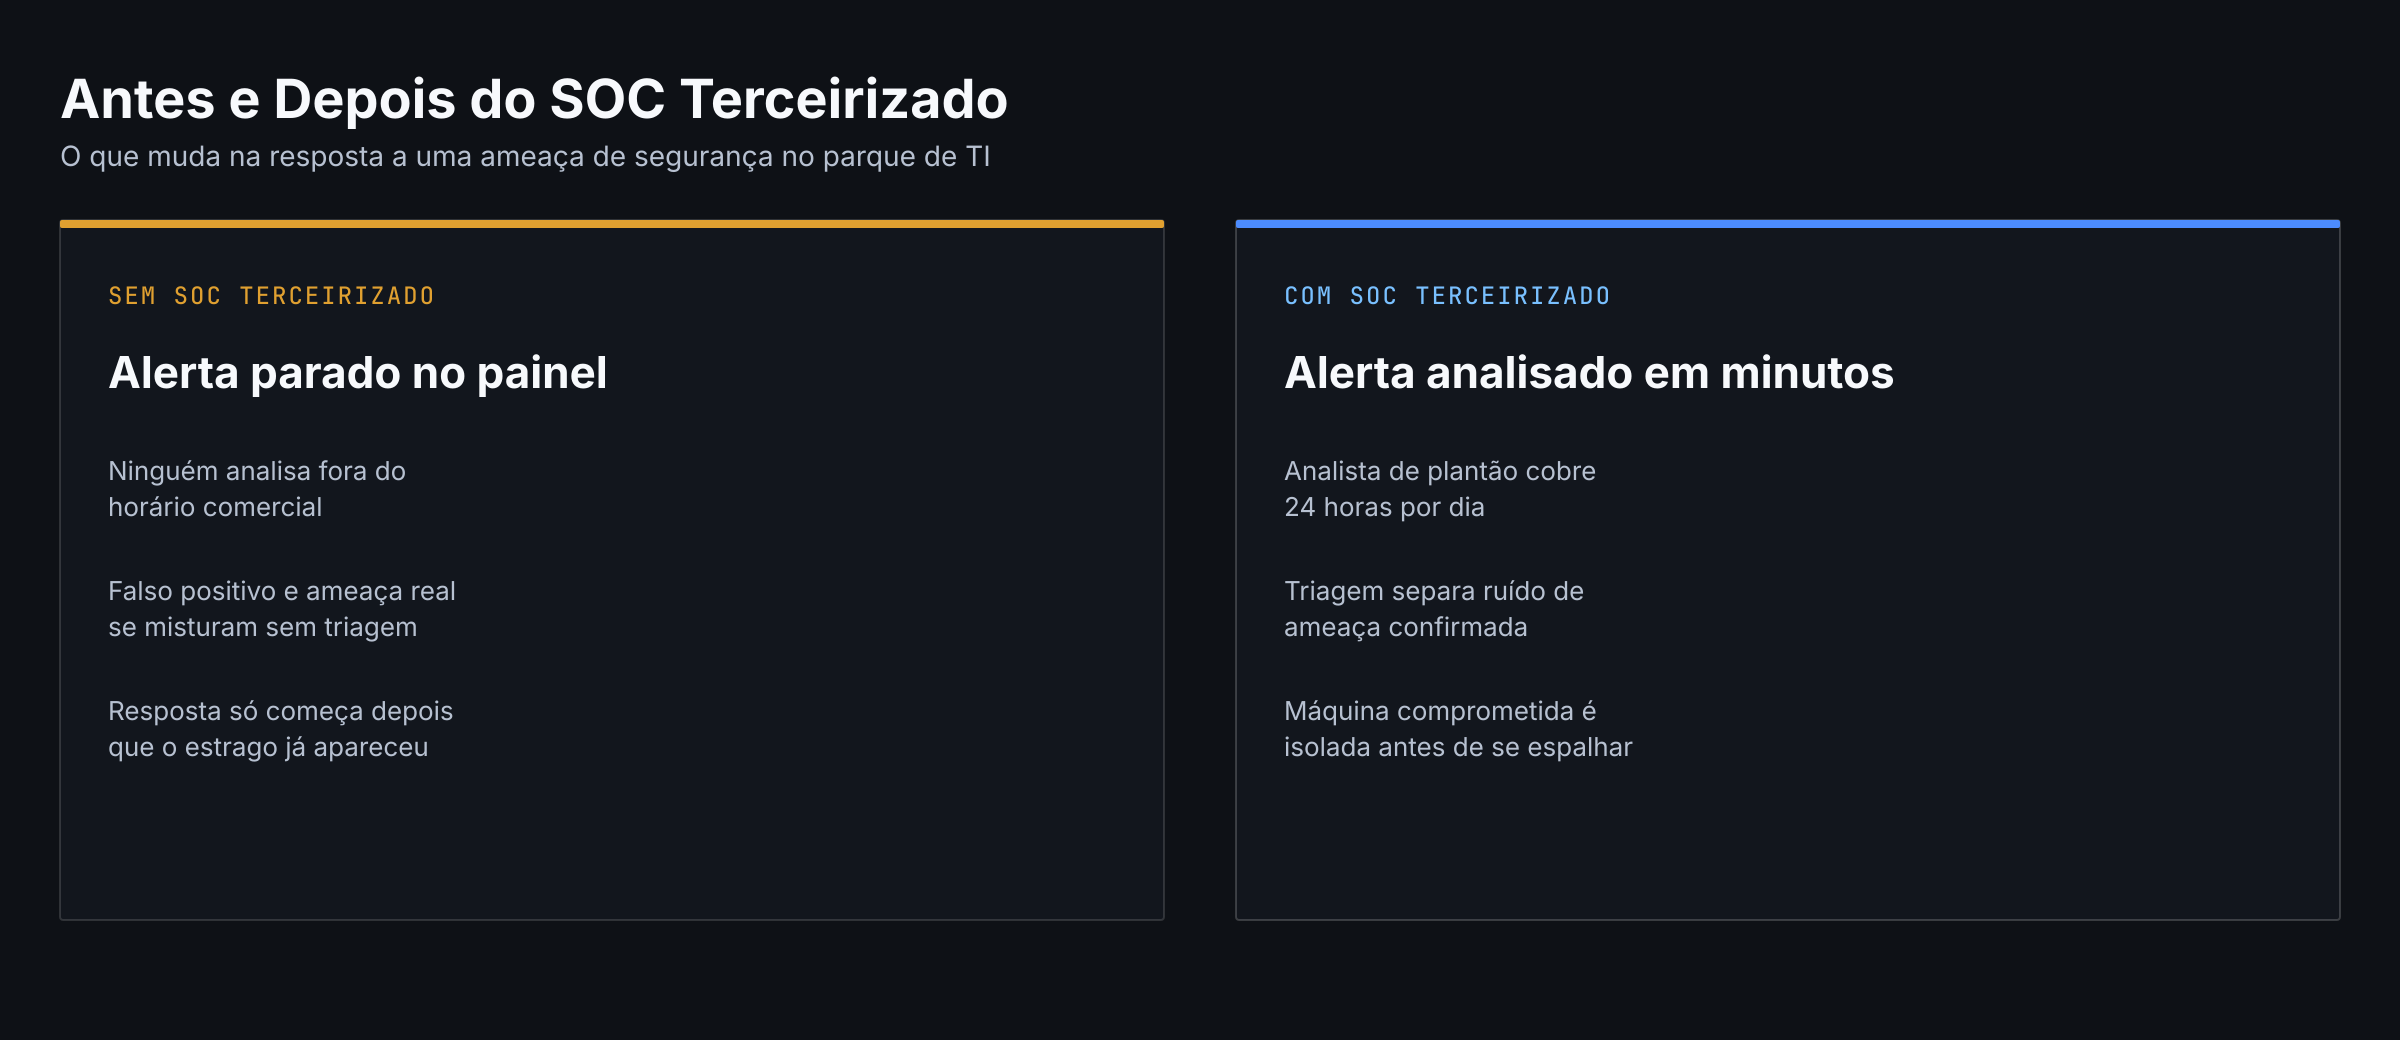
Sem SOC terceirizado, o alerta de segurança fica parado num painel até alguém notar por acaso, e a resposta só começa depois que o estrago já apareceu. Com SOC terceirizado, o alerta é analisado por gente especializada em minutos, a ameaça real é isolada antes de se espalhar, e o time interno só entra em ação quando o problema já está contextualizado.
SOC Terceirizado Não Substitui Antivírus, EDR nem Help Desk
SOC terceirizado monitora e responde a incidente de segurança, mas não é a mesma coisa que o software que detecta a ameaça na ponta, nem o time que atende o colaborador no dia a dia. São peças complementares:
- A diferença entre antivírus e EDR corporativo está na detecção na própria máquina; o SOC terceirizado é quem analisa o alerta que o EDR gera e decide se é ameaça real.
- O monitoramento remoto de TI (RMM) cuida de disponibilidade, desempenho e capacidade do parque; o SOC cuida especificamente da camada de segurança, cruzando sinais que o RMM não analisa.
- O help desk terceirizado atende o colaborador quando o problema exige suporte direto; o SOC entra quando o problema é uma ameaça ativa, não uma dúvida ou falha de uso.
As três peças combinadas (EDR na ponta, RMM na infraestrutura e SOC na análise de ameaça) fecham o ciclo de segurança do parque. Nenhuma sozinha cobre o que as outras duas fazem.
SOC Terceirizado e Auditoria de TI
Empresa que passa por auditoria de TI e compliance do parque tem no SOC terceirizado uma fonte pronta de evidência: cada alerta analisado, cada incidente contido e cada decisão de triagem fica registrado, o que poupa o time interno de reconstruir esse histórico na mão quando o auditor pede prova de monitoramento contínuo.
O SOC também reforça controles que a empresa já pratica, como autenticação multifator e gestão de senhas corporativa: login suspeito que passa pelo MFA ainda aparece no painel do SOC como comportamento anômalo, uma segunda camada de verificação que nenhum controle isolado oferece sozinho.
Quando Vale a Pena Contratar um SOC Terceirizado
SOC terceirizado compensa a partir do momento em que o parque de TI já tem ferramentas de segurança gerando alerta, mas ninguém de fato analisa esse alerta fora do horário comercial, ou quando a empresa lida com dado sensível de cliente e precisa comprovar monitoramento contínuo em auditoria ou contrato. Empresa muito pequena, com parque reduzido e exposição baixa, costuma resolver com EDR bem configurado e um processo simples de resposta; a partir de algumas dezenas de máquinas, a vigilância humana constante deixa de ser opcional.
Fale com a Note B2B sobre SOC Terceirizado
A Note B2B ajuda empresas a estruturar a segurança do parque de TI, da ferramenta de detecção na ponta até o monitoramento especializado que analisa e responde ao alerta antes dele virar incidente.
Fale com a gente pelo WhatsApp: +55 11 91779-6473.
PRÓXIMO PASSO